

La compañía de seguros GEICO ha publicado una versión preliminar de la herramienta TuxTape, que permite desplegar una infraestructura propia para la creación, compilación y entrega de parches en vivo para el núcleo de Linux. Los parches en vivo permiten aplicar correcciones al núcleo de Linux en tiempo real, sin reiniciar ni detener el sistema. El código del proyecto está escrito en el lenguaje Rust y se distribuye bajo la licencia Apache 2.0.
Los parches en vivo que corrigen vulnerabilidades son proporcionados para sus distribuciones por empresas como Red Hat, Oracle, Canonical y SUSE, pero su herramienta de bajo nivel para trabajar con parches es de acceso abierto, mientras que los propios parches se generan a puerta cerrada. Las distribuciones Gentoo y Debian han intentado desarrollar proyectos abiertos como elivepatch y linux-livepatching, pero el primero ha estado abandonado durante 6 años y el segundo se ha detenido en la fase de creación de un prototipo de prueba.
TuxTape está dirigido a organizar el trabajo de un sistema propio para la creación y entrega de parches en vivo, sin depender de proveedores externos y adaptable a cualquier núcleo de Linux, no solo a paquetes con núcleos de distribuciones específicas. TuxTape puede generar parches en vivo compatibles con la herramienta kpatch, desarrollada por Red Hat (además de kpatch, existen herramientas similares: kGraft de SUSE, Ksplice de Oracle y livepatch universal). Los parches se generan en forma de módulos de núcleo cargables, que reemplazan funciones en el núcleo, utilizando la subestructura ftrace para redirigir a nuevas funciones incluidas en el módulo.
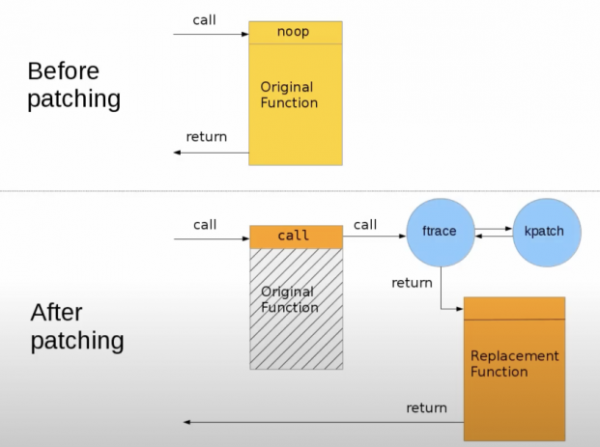
TuxTape puede rastrear información sobre la corrección de vulnerabilidades en el núcleo de Linux, publicada en la lista de correo linux-cve-announce y en el repositorio de Git, clasificar las vulnerabilidades según su gravedad, determinar la aplicabilidad a los núcleos de Linux bajo su mantenimiento y generar parches en vivo basados en parches ordinarios para las ramas LTS del núcleo. La aplicabilidad de los parches originales se evalúa mediante la creación de perfiles de compilación del núcleo. Los parches que afectan vulnerabilidades que no comprometen el núcleo objetivo son ignorados.
TuxTape incluye un sistema para rastrear nuevas vulnerabilidades en el núcleo, un generador de base de datos de parches y vulnerabilidades, servidor para almacenar metadatos, un sistema de gestión de compilaciones del núcleo, un compilador del núcleo, un generador de parches, un archivo de parches, un cliente para recibir parches para los hosts finales y una interfaz interactiva para gestionar la generación de parches en vivo.
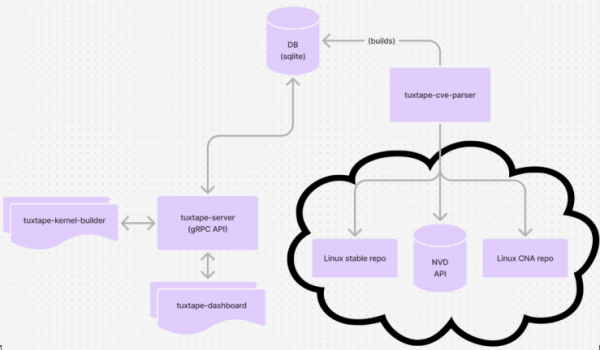
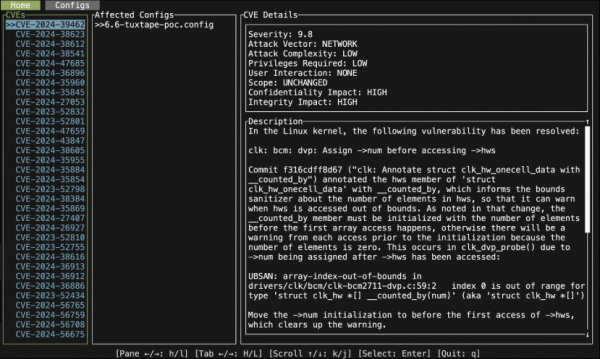
El desarrollo se encuentra en la etapa de prototipo experimental. Para la prueba inicial se han propuesto: tuxtape-cve-parser para analizar información sobre vulnerabilidades y construir una base de datos con parches; tuxtape-server con la implementación de una interfaz gRPC para servicios que generan parches; tuxtape-kernel-builder para compilar el núcleo con una configuración específica y crear un perfil de compilación; tuxtape-dashboard: una interfaz de consola para revisar y crear live-parches basados en parches originales obtenidos de tuxtape-server.
Fuente: opennet.ru
