

Google ha presentado el lanzamiento del navegador web Chrome 103. Al mismo tiempo, se encuentra disponible la versión estable del proyecto de código abierto Chromium, que sirve como base para Chrome. El navegador Chrome se diferencia de Chromium por el uso de logotipos de Google, la inclusión de un sistema para enviar notificaciones en caso de fallos, módulos para la reproducción de contenido de vídeo protegido contra copia (DRM), un sistema de actualización automática, el Sandbox habilitado de forma permanente, el suministro de claves para la API de Google y la transmisión de parámetros RLZ durante la búsqueda. Para aquellos que necesitan más tiempo para actualizar, se mantiene por separado una rama llamada Extended Stable, que se acompaña durante 8 semanas. El siguiente lanzamiento de Chrome 104 está programado para el 2 de agosto.
Principales cambios en Chrome 103:
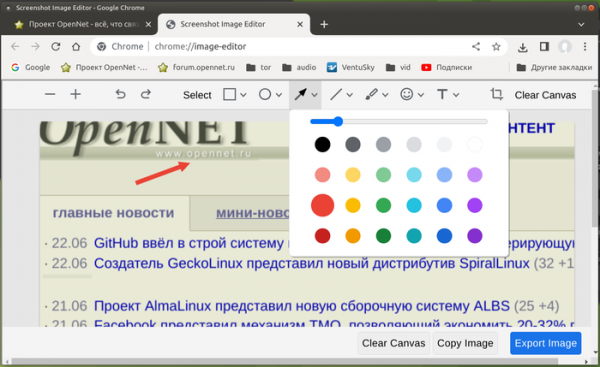
- Se ha añadido un editor de imágenes experimental, que se utiliza para editar capturas de pantalla de páginas. En el editor están disponibles funciones como recorte, selección de área, dibujo con brocha, selección de color, adición de etiquetas de texto y la posibilidad de insertar formas y primitivas estándar, como líneas, rectángulos, círculos y flechas. Para activar el editor, es necesario habilitar la configuración «chrome://flags/#sharing-desktop-screenshots» y «chrome://flags/#sharing-desktop-screenshots-edit». Después de crear una captura de pantalla a través del menú Compartir en la barra de direcciones, se puede acceder al editor haciendo clic en el botón «Editar» («Edit») en la página de vista previa de la captura.

- Se han ampliado las capacidades del mecanismo de pre-renderizado (prerender) introducido en Chrome 101 para mostrar contenido de recomendaciones en la barra de direcciones Omnibox. El pre-renderizado complementa la función previamente disponible de cargar las recomendaciones más probables para hacer clic, sin esperar a que el usuario haga clic. Además de la carga, el contenido de las páginas relacionadas con las recomendaciones ahora puede ser renderizado en el búfer (incluidos scripts y la formación del árbol DOM), lo que permite una visualización instantánea de las recomendaciones después de hacer clic. Para gestionar el pre-renderizado, se ofrecen las configuraciones «chrome://flags/#enable-prerender2», «chrome://flags/#omnibox-trigger-for-prerender2» y «chrome://flags/#search-suggestion-for-prerender2».
En Chrome 103 para Android se ha añadido la API Speculations Rules, que permite a los creadores de sitios web informar al navegador sobre las páginas más probables a las que el usuario podría navegar. El navegador utiliza esta información para cargar y renderizar proactivamente el contenido de las páginas.
- En la versión para Android se ha implementado un nuevo gestor de contraseñas que ofrece la misma interfaz unificada de gestión de contraseñas que se aplica a las aplicaciones de Android.
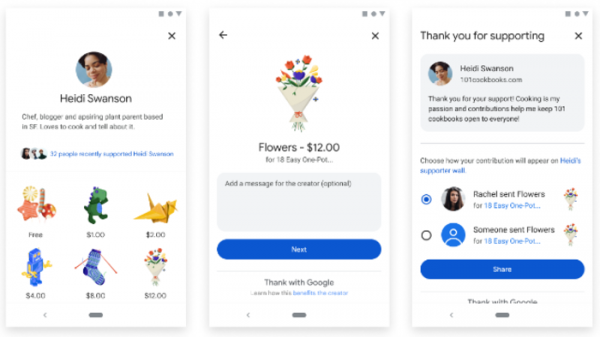
- La versión para Android ha añadido soporte para el servicio 'With Google', que permite a los usuarios expresar su agradecimiento a los sitios web que se inscribieron en el servicio, enviando pegatinas digitales pagadas o gratuitas. Este servicio está disponible solo para usuarios en los Estados Unidos.

- Se ha mejorado la función de autocompletado de campos con números de tarjetas de crédito y débito, ahora admitiéndose aquellas tarjetas guardadas a través de Google Pay.
- En la versión para Windows se ha activado por defecto un cliente DNS integrado, que también se utiliza en las versiones para macOS, Android y Chrome OS.
- Se ha estabilizado y se ha puesto a disposición de todos el API Local Font Access, mediante el cual se puede identificar y utilizar las fuentes instaladas en el sistema, así como manipular fuentes a un bajo nivel (por ejemplo, filtrar y transformar glifos).
- Se ha añadido soporte para el código de respuesta HTTP 103, que permite informar al cliente sobre el contenido de algunos encabezados HTTP de inmediato después de la solicitud, sin esperar a que servidor ejecute todas las operaciones relacionadas con la solicitud y comience a enviar el contenido. De esta manera, se pueden proporcionar sugerencias sobre elementos relacionados con la página que se está entregando, que podrían precargarse (por ejemplo, enlaces a archivos CSS y JavaScript utilizados en la página). Al recibir información sobre estos recursos, el navegador puede comenzar a descargarlos sin esperar a que finalice la entrega de la página principal, lo que ayuda a reducir el tiempo total de procesamiento de la solicitud.
- En el modo Origin Trials (características experimentales que requieren una activación específica), ha comenzado la prueba de la API Federated Credential Management (FedCM) solo en versiones para la plataforma Android. Esta API permite crear servicios de identificación combinados que garantizan la privacidad y funcionan sin mecanismos de seguimiento entre sitios, como el procesamiento de cookies de terceros. Origin Trial permite trabajar con esta API desde aplicaciones cargadas desde localhost o 127.0.0.1, o después de registrarse y obtener un token especial que es válido por un tiempo limitado para un sitio web específico.
- En el API Client Hints, desarrollado como un reemplazo del encabezado User-Agent y que permite enviar selectivamente datos sobre parámetros específicos del navegador y del sistema (versión, plataforma, etc.) solo después de una solicitud. el servidor, se ha añadido la posibilidad de sustituir en la lista de identificadores de navegador nombres ficticios, similar al mecanismo GREASE (Generate Random Extensions And Sustain Extensibility) utilizado en TLS. Por ejemplo, además de ‘»Chrome»; v=»103″‘ y ‘»Chromium»; v=»103″‘, se puede añadir un identificador aleatorio de un navegador inexistente ‘»(Not;Browser»; v=»12″‘. Esta sustitución permitirá identificar problemas con el manejo de identificadores de navegadores desconocidos, que llevan a que navegadores alternativos se vean obligados a hacerse pasar por otros navegadores populares para evadir la verificación de listas permitidas de navegadores.
- Los archivos en formato de imagen AVIF se han añadido a la lista permitida para compartir a través de la API iWeb Share.
- Se ha agregado soporte para el formato de compresión «deflate-raw», que permite acceder a un flujo de datos comprimido sin encabezados ni bloques finales de servicio, lo que se puede utilizar, por ejemplo, para leer y escribir archivos zip.
- Para los elementos de formularios web se ha proporcionado la opción de usar el atributo «rel», lo que permite aplicar a la navegación a través de formularios web el parámetro «rel=noreferrer» para desactivar el envío del encabezado Referer o «rel=noopener» para desactivar la propiedad Window.opener y prohibir el acceso al contexto desde el cual se realizó la transición.
- La implementación del evento popstate se ha alineado con el comportamiento de Firefox. El evento popstate ahora se genera inmediatamente después de cambiar la URL sin esperar a que ocurra el evento load.
- Para las páginas abiertas sin HTTPS y desde bloques iframe, se prohíbe el acceso a la API Gamepad y a la API Battery Status.
- En el objeto SerialPort se ha añadido el método forget() para renunciar a privilegios previamente concedidos por el usuario para acceder al puerto serie.
- En la propiedad CSS overflow-clip-margin se ha añadido el atributo visual-box, que determina desde dónde debe comenzar el recorte del contenido que sale del área (puede tomar valores content-box, padding-box y border-box).
- En los bloques iframe con el atributo sandbox se prohíbe la invocación de protocolos externos y la ejecución de aplicaciones externas procesadoras. Para anular la restricción, se deben usar las propiedades allow-popups, allow-top-navigation y allow-top-navigation-with-user-activation.
- Se ha dejado de soportar el elemento , que ha perdido su sentido tras la eliminación del soporte para plugins.
- Se han realizado mejoras en las herramientas para desarrolladores web. Por ejemplo, en el panel de Estilos ahora es posible definir el color del punto fuera de la ventana del navegador. Se mejoró la vista previa de los valores de los parámetros en el depurador. Se agregó la opción de cambiar el orden de las paneles en la interfaz de Elementos.
Además de las innovaciones y correcciones de errores, en la nueva versión se han abordado 14 vulnerabilidades. Muchas de las vulnerabilidades fueron descubiertas como resultado de pruebas automatizadas con herramientas como AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer y AFL. Uno de los problemas (CVE-2022-2156) se clasifica como crítico, lo que implica la posibilidad de eludir todos los niveles de protección del navegador y ejecutar código en el sistema fuera del entorno sandbox. Los detalles sobre esta vulnerabilidad aún no se han revelado, solo se sabe que es causada por el acceso a un bloque de memoria liberado (use-after-free).
Como parte del programa de recompensas por descubrimiento de vulnerabilidades para la versión actual, Google ha otorgado 9 premios por un total de 44 mil dólares estadounidenses (un premio de $20000, un premio de $7500, un premio de $7000, dos premios de $3000 y uno de $2000, $1000 y $500). La cantidad de la recompensa por una vulnerabilidad crítica aún no se ha determinado.
Fuente: opennet.ru
