

La empresa Google ha publicado la versión del navegador web Chrome 147. Al mismo tiempo, está disponible la versión estable del proyecto de código abierto Chromium, que sirve como base para Chrome. El navegador Chrome se diferencia de Chromium en el uso de los logotipos de Google, la inclusión de un sistema de notificación en caso de fallos, módulos para la reproducción de contenido de video protegido contra copia (DRM), un sistema de instalación automática de actualizaciones, la inclusión constante de la aislamiento Sandbox, la provisión de claves para la API de Google y la transmisión de parámetros RLZ durante las búsquedas. Para aquellos que necesitan más tiempo para actualizar, se mantiene por separado una rama de Soporte Extendido, que se acompaña de 8 semanas. La próxima versión de Chrome 148 está programada para el 5 de mayo.
Principales cambios en Chrome 147 (1, 2, 3, 4):
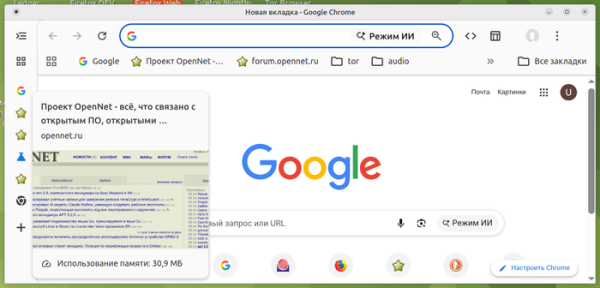
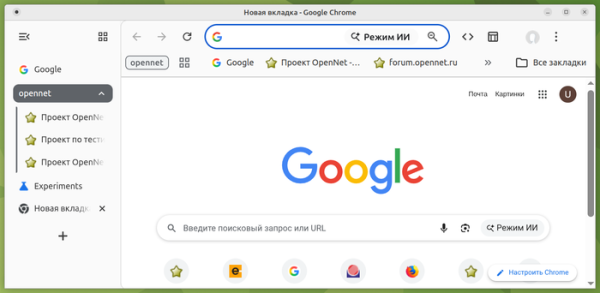
- Se ha añadido un modo de visualización vertical de pestañas, que reemplaza la barra superior horizontal con botones de pestañas por un panel lateral con pestañas verticales. Las pestañas verticales pueden mostrarse en modo expandido (ícono + parte de la descripción) y en modo colapsado (solo íconos). Al pasar el cursor sobre una pestaña lateral, se muestra una vista previa de su contenido. Se ha simplificado la gestión de grupos de pestañas. En el menú contextual que aparece al hacer clic con el botón derecho en la barra de pestañas, se ha añadido la opción "Mostrar pestañas verticalmente" ("Show Tabs Vertically"). Si la opción no aparece por defecto, se puede activar a través de la configuración "chrome://flags/#vertical-tabs".


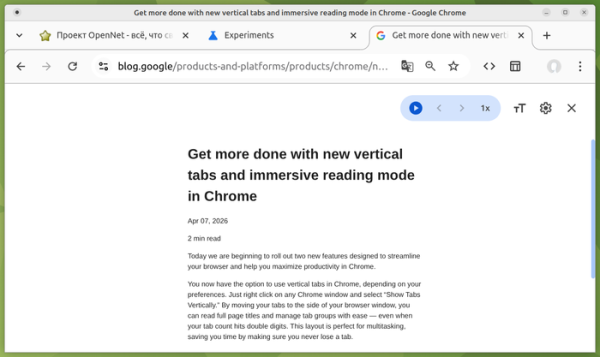
- Se ha rediseñado el modo de lectura, en el que se muestra solo el texto significativo de la página, mientras que todos los elementos de control asociados, banners, menús, barras de navegación y otras partes no relacionadas con el contenido de la página se ocultan. En la nueva versión, de forma similar a Firefox, el contenido significativo se muestra en toda el área visible, en lugar de como anteriormente en una estrecha ventana lateral junto a la página original. Si el nuevo modo no se aplica por defecto, se puede activar a través de la configuración "chrome://flags/#read-anything-immersive-reading-mode".

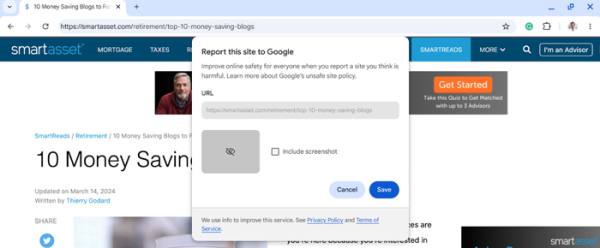
- En el menú "Ayuda" se ha añadido un botón para enviar quejas para incluir en la lista negra de páginas web creadas con fines fraudulentos o de phishing. El botón se muestra cuando el modo "Navegación Segura" está activado.

- Se han ampliado las medidas de protección contra el acceso a la sistema local al interactuar con sitios públicos. Las solicitudes desde los sitios a direcciones IP La red local (intranet o direcciones internas) o la interfaz loopback (127.0.0.0/8) requerirá la confirmación de la operación por parte del usuario. Ahora, la protección cubre no solo los intentos de cargar recursos a través de HTTP/HTTPS, las solicitudes fetch() y las inserciones iframe, sino también la instalación de conexiones a través de WebSockets y WebTransport, así como las solicitudes fetch iniciadas mediante el método WindowClient.navigate(). El acceso a recursos internos es utilizado por atacantes para la identificación indirecta y para llevar a cabo ataques CSRF en enrutadores, puntos de acceso, impresoras, interfaces web corporativas y otros dispositivos y servicios que aceptan solicitudes solo de la red local.
- La funcionalidad para el análisis de XML se ha trasladado de libxml2 a una nueva biblioteca, escrita en Rust con un enfoque en la seguridad. El cambio afecta solo a XML; como se anunció anteriormente, el soporte para XSLT se interrumpirá pronto.
- Se ha implementado la posibilidad de aplicar el método startViewTransition() no solo a toda la página, sino también a elementos HTML individuales.
- Se ha agregado la función CSS contrast-color(), que devuelve la variante opuesta para el color especificado (de blanco devuelve negro, y de negro devuelve blanco). Esta función se puede usar para seleccionar el color de fondo para un color de texto determinado y viceversa.
- Se ha agregado la propiedad CSS «border-shape», que permite crear bordes no rectangulares para elementos, por ejemplo, utilizar bordes de forma circular o poligonal. La propiedad CSS «border-shape» acepta los mismos tipos de formas que la propiedad «clip-path», pero a diferencia de esta última, define el contorno, lo decodifica y recorta el contenido que excede el contorno.
- Se ha añadido la interfaz CSSPseudoElement, que permite trabajar con pseudoelementos CSS desde JavaScript.
- En el elemento link, se ha implementado la capacidad de aplicar el atributo «rel=modulepreload» para la carga anticipada no solo de scripts, sino también de módulos con estilos CSS () y datos JSON ().
- Se ha modificado el comportamiento del cálculo del ancho de los bordes y contornos en las propiedades CSS border-width, outline-width y column-rule-width, unificándose con Firefox y navegadores basados en el motor WebKit. Anteriormente, el ancho en estas propiedades se establecía en cero, independientemente de los valores asignados, si las propiedades border-style, outline-style o column-rule-style tenían el valor 'none' o 'hidden'. Ahora, los valores de border-width, outline-width y column-rule-width siempre usan los valores especificados por el desarrollador, independientemente del contenido de las propiedades '*-style'.
- Se ha añadido el método Math.sumPrecise() para calcular la suma de los elementos de matrices y otros objetos enumerables con una precisión superior a la de la suma habitual en un bucle (excluyendo la pérdida de precisión durante la retención intermedia de resultados).
- Se ha agregado el atributo Request.isReloadNavigation, que permite determinar si la página ha sido recargada, por ejemplo, después de hacer clic en el botón 'Actualizar' o invocar los métodos location.reload() y history.go(0).
- Para reducir la precisión de la identificación indirecta, se ha cambiado la lógica de redondeo del tamaño de memoria devuelto a través de la API Device Memory, que proporciona información sobre el tamaño de la memoria RAM. Esta información puede ser útil para crear versiones ligeras de aplicaciones web que se carguen en dispositivos con poca RAM o para activar capacidades mejoradas en caso de tener una gran cantidad de memoria. En las compilaciones para la plataforma Android, el tamaño de memoria ahora se redondea a 1, 2, 4 y 8, y para otras plataformas a 2, 4, 8, 16 y 32.
- Para aplicaciones web aisladas (IWA — Isolated Web Apps) se ha implementado la API Web Printing, que proporciona métodos para detectar la disponibilidad de impresoras, enviar documentos a imprimir y gestionar la cola de impresión. Los nombres de atributos y la semántica utilizados en la API son compatibles con el protocolo IPP (Internet Printing Protocol).
- En el modo «Origin trials» se implementó la API WebNN, que permite utilizar los servicios de aprendizaje automático proporcionados por el sistema operativo y las capacidades de hardware asociadas.
- Se han realizado mejoras en las herramientas para desarrolladores web. En el asistente AI integrado se ha implementado la selección automática de contexto. Se ha modernizado la panel 'Device Mode', utilizado para probar el funcionamiento del sitio en diferentes dispositivos móviles. En el panel Network, se ha proporcionado la decodificación automática del contenido comprimido de las solicitudes enviadas con el encabezado Content-Encoding: gzip o deflate. Se ha añadido la posibilidad de aplicar expresiones regulares para filtrar estilos CSS.
Además de las novedades y correcciones de errores, la nueva versión ha corregido 60 vulnerabilidades. Muchas de estas vulnerabilidades se identificaron mediante pruebas automatizadas utilizando herramientas como AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer y AFL. Dos problemas (un desbordamiento de búfer y un desbordamiento entero en WebML) han sido clasificados como de gravedad crítica, lo que implica que las vulnerabilidades permiten eludir todos los niveles de protección del navegador y ejecutar código en el sistema fuera del entorno sandbox. En el marco del programa de recompensas por la identificación de vulnerabilidades para esta versión, Google ha otorgado 60 premios y ha pagado un total de 118 mil dólares estadounidenses (dos premios de $43,000, dos premios de $11,000 y un premio de $4,000, $3,000, $2,000 y $1,000. El monto de 52 recompensas aún no ha sido determinado.
Fuente: opennet.ru
