

La empresa Google la versión del navegador web . A la vez lanzamiento estable de un proyecto de código abierto , que sirve como base para Chrome. El navegador Chrome utiliza los logotipos de Google, tiene un sistema para enviar notificaciones en caso de fallos, permite la descarga del módulo Flash a petición, módulos para la reproducción de contenido de video protegido (DRM), un sistema de actualización automática y la transmisión en las búsquedas . La próxima versión de Chrome 80 está programada para el 4 de febrero.
:
- el componente Password Checkup, destinado a analizar la fiabilidad de las contraseñas utilizadas por el usuario. Al intentar iniciar sesión en cualquier sitio, Password Checkup verifica el nombre de usuario y la contraseña en una base de datos de cuentas comprometidas, generando una advertencia si se detectan problemas (la verificación se realiza en función del prefijo hash del lado del usuario). La verificación se realiza en una base de datos que abarca más de 4 mil millones de cuentas comprometidas que han aparecido en filtraciones de bases de datos de usuarios. También se genera una advertencia al intentar usar contraseñas triviales, como «abc123». Para gestionar la activación de Password Checkup en la sección 'Sincronización y servicios de Google', se ha implementado una configuración especial.
- Se ha presentado una nueva tecnología de detección de phishing en tiempo real. Anteriormente, la verificación se realizaba a través de listas negras de Safe Browsing que se cargaban localmente y se actualizaban aproximadamente cada 30 minutos, lo que resultó ser insuficiente, por ejemplo, en condiciones de cambios frecuentes de dominio por parte de los delincuentes. El nuevo método permite verificar URLs al instante con una verificación preliminar en listas blancas, que incluyen hashes de miles de sitios web de confianza. Si el sitio web que se está abriendo no está en la lista blanca, el navegador verifica la URL en el servidor de Google, enviando los primeros 32 bits del hash SHA-256 del enlace, del cual se eliminan los posibles datos personales. Según Google, este nuevo enfoque permite aumentar la efectividad de las advertencias sobre nuevos sitios de phishing en un 30%.
- Se ha añadido una protección proactiva contra la transmisión de credenciales de Google y cualquier contraseña guardada en el gestor de contraseñas a través de páginas de phishing. Al intentar ingresar una contraseña guardada en un sitio donde esta contraseña no se utiliza normalmente, se mostrará al usuario una advertencia sobre una acción potencialmente peligrosa.
- Para las conexiones que utilizan TLS 1.0 y 1.1 ahora se mostrará un indicador de conexión no segura. El soporte completo para TLS 1.0 y 1.1 en Chrome 81, programado para el 17 de marzo de 2020.
- Se ha añadido la posibilidad de congelar pestañas inactivas, lo que permite descargar automáticamente de la memoria las pestañas que han estado en segundo plano durante más de 5 minutos y no realizan acciones significativas. La decisión sobre la idoneidad de una pestaña para congelarse se toma en base a heurísticas. La gestión de la activación de esta función se realiza a través de la bandera «chrome://flags/#proactive-tab-freeze».
- Bloqueo de contenido mixto en páginas abiertas por HTTPS para garantizar que las páginas abiertas por https:// contengan solo recursos cargados a través de un canal de comunicación seguro. A pesar de que los tipos más peligrosos de contenido mixto, como scripts e iframes, ya se bloquean por defecto, las imágenes, archivos de audio y video aún podían ser cargados por http://. El indicador de contenido mixto anteriormente utilizado para estas inserciones se consideró ineficaz y engañoso, ya que no proporciona una evaluación clara de la seguridad de la página. Por ejemplo, mediante la sustitución de imágenes, un atacante puede insertar cookies que rastrean la actividad del usuario, intentar explotar vulnerabilidades en los controladores de imágenes o hacer suplantaciones, reemplazando la información presentada en la imagen. Se ha añadido una configuración especial para deshabilitar el bloqueo de componentes mixtos, que se activa a través del menú que aparece al hacer clic en el icono del candado.
- Se ha añadido una función experimental para compartir el contenido del portapapeles entre las versiones de escritorio y móvil de Chrome. En instancias de Chrome vinculadas a la misma cuenta, ahora se puede acceder al contenido del portapapeles de otro dispositivo, incluyendo la posibilidad de compartir el portapapeles entre el sistema móvil y el de escritorio. El contenido del portapapeles se cifra utilizando cifrado de extremo a extremo, lo que impide el acceso al texto en los servidores de Google. La función se activa a través de las opciones chrome://flags#shared-clipboard-receiver, chrome://flags#shared-clipboard-ui y chrome://flags#sync-clipboard-service.
- En la barra de direcciones, en ciertos momentos (por ejemplo, al guardar una contraseña) y con la sincronización del perfil desactivada, se muestra el nombre de la cuenta actual de Google junto al avatar, para que el usuario pueda identificar con precisión la cuenta activa en ese momento.
- Está habilitado para el 1% de los usuarios. «DNS sobre HTTPS» (DoH, DNS over HTTPS). En el experimento solo participan usuarios cuyos ajustes del sistema ya especifican proveedores de DNS que soportan DoH. Por ejemplo, si un usuario tiene configurado el DNS 8.8.8.8, se activará el servicio DoH de Google en Chrome («https://dns.google.com/dns-query»); si el DNS es 1.1.1.1, se activará el servicio DoH de Cloudflare («https://cloudflare-dns.com/dns-query»), etc. Para gestionar la activación de DoH, se puede usar la opción «chrome://flags/#dns-over-https». Se soportan tres modos de operación: «secure», «automatic» y «off». En el modo «secure», los hosts se determinan únicamente en base a valores seguros que han sido previamente almacenados en caché (obtenidos a través de una conexión segura) y solicitudes mediante DoH; no se aplica retroceso al DNS convencional. En el modo «automatic», si DoH y la caché segura no están disponibles, se permite obtener datos de la caché no segura y hacer solicitudes a través del DNS tradicional. En el modo «off», primero se verifica la caché global y si no hay datos, la solicitud se envía a través del DNS del sistema.
- Se añadió una opción experimental de caché del contenido renderizado al cambiar de páginas usando los botones adelante y atrás, lo que permite reducir significativamente las latencias en este tipo de navegación mediante la caché completa de toda la página, sin necesidad de volver a renderizar y cargar recursos. La optimización es especialmente notable en la versión para dispositivos móviles, donde el incremento de rendimiento en la navegación alcanza el 19%. El modo se activa mediante la opción «chrome://flags#back-forward-cache».
- la opción «chrome://flags/#omnibox-ui-hide-steady-state-url-scheme-and-subdomains», que permite volver a mostrar el protocolo en la barra de direcciones (ahora todos los enlaces siempre se muestran sin https:// y http://, así como sin «www.»).
- En las compilaciones para Windows, se ha incluido la aislamiento sandbox del servicio de reproducción de sonido. Para gestionar la activación de esta aislamiento, se ha propuesto la propiedad AudioSandboxEnabled.
- En el centro de administración centralizada para empresas se ha implementado la posibilidad de establecer reglas que determinan la cantidad de memoria que una instancia del navegador puede consumir antes de que se comiencen a descargar las pestañas en segundo plano. La memoria liberada tras la descarga de una pestaña se vuelve disponible para su uso, y el contenido de la pestaña se vuelve a cargar al cambiar a ella.
- En Linux se ha implementado un manejador de verificación de certificados incorporado, que ha reemplazado al sistema NSS utilizado anteriormente. Este manejador continúa utilizando el almacén de NSS durante la verificación, pero presenta requisitos más estrictos al procesar certificados mal codificados y firmados de forma independiente (todos los certificados deben ser necesariamente firmados por una autoridad certificadora).
- En la versión para la plataforma Android la capacidad de asignar íconos adaptativos para aplicaciones web instaladas que funcionan en modo Progressive Web Apps (PWA). Los íconos adaptativos pueden ajustarse a la interfaz utilizada por el fabricante del dispositivo, por ejemplo, pueden ser redondos, cuadrados o con bordes suavizados.
- API , que proporciona acceso a componentes para crear realidad virtual y aumentada. La API permite unificar el trabajo con diferentes clases de dispositivos, desde cascos de realidad virtual de escritorio, como Oculus Rift, HTC Vive y Windows Mixed Reality, hasta soluciones basadas en dispositivos móviles, como Google Daydream View y Samsung Gear VR. Entre las aplicaciones en las que puede aplicarse la nueva API se mencionan programas para ver videos en modo 360°, sistemas de visualización de espacios tridimensionales, creación de cines virtuales para presentaciones de video, y la realización de experimentos para crear interfaces en 3D para tiendas y galerías;
- En el modo Origin Trials (funciones experimentales que requieren una activación ) se han propuesto varias nuevas API. El Origin Trial implica la posibilidad de trabajar con la API especificada desde aplicaciones cargadas desde localhost o 127.0.0.1, o después de registrarse y obtener un token especial que tiene un tiempo de validez limitado para un sitio específico.
- Se ha propuesto el atributo «rendersubtree» para todos los elementos HTML, lo que garantiza la fijación de la representación del elemento DOM. Al asignar el valor «invisible» al atributo, el contenido del elemento no se renderizará ni se verificará, lo que permite optimizar el renderizado. Al establecer el valor «activatable», el navegador eliminará el atributo invisible, renderizará el contenido y lo hará visible.
- Se ha añadido una opción de API basado en el mecanismo Promise, que proporciona una forma más segura de controlar la desactivación del bloqueo automático de la pantalla y la transición de dispositivos a modos de ahorro de energía.
- Se ha implementado la posibilidad de aplicar el atributo a todos los elementos HTML y SVG a los que se puede asignar el foco de entrada.
- Para imágenes y videos el cálculo de la relación de aspecto basado en los atributos Width o Height, lo que puede utilizarse para determinar el tamaño de la imagen mediante CSS en una etapa en la que la imagen aún no se ha cargado (resuelve el problema de la reestructuración de la página después de la carga de imágenes).
- Se ha añadido la propiedad CSS , que ajusta automáticamente el tamaño de la fuente variable en coordenadas ópticas «», si la fuente lo admite. Este modo permite elegir la forma óptima del glifo para el tamaño indicado, por ejemplo, utilizando glifos más contrastantes para los encabezados.
- Se ha añadido la propiedad CSS , que permite utilizar cualquier símbolo en lugar de puntos en listas, por ejemplo, «-«, «+», «★» y «▸».
- Si no se puede ejecutar Worklet.addModule(), ahora se devuelve un objeto con información detallada sobre la naturaleza del error, lo que permite evaluar más precisamente la causa del error (problemas de conexión de red, sintaxis incorrecta, etc.).
- Se ha detenido el procesamiento de elementos al trasladarlos entre documentos. Al moverlos entre documentos, también se ha desactivado la ejecución de los eventos de script relacionados «error» y «load».
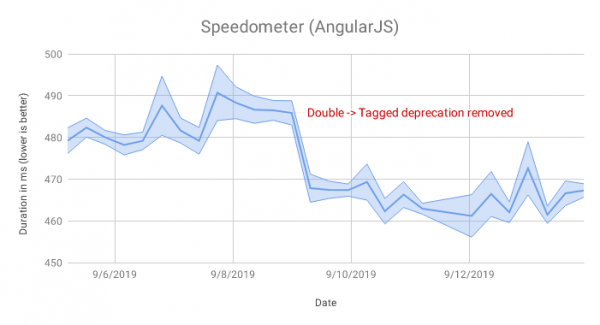
- En el motor JavaScript V8 la optimización del manejo de cambios de visualización en campos de objetos, como resultado de lo cual la ejecución de código AngularJS en el conjunto de pruebas Speedometer se realizó un 4% más rápido.

- En V8 también se ha optimizado el manejo de los getters definidos en API integrados, como Node.nodeType y Node.nodeName, en ausencia de un manejador de IC (caching en línea). Este cambio ha reducido aproximadamente en un 12% el tiempo de ejecución de IC en pruebas de Backbone y jQuery del conjunto Speedometer.
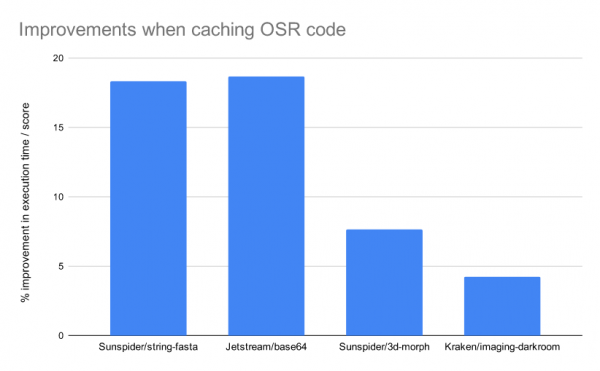
- Se ha implementado la caché de los resultados del mecanismo OSR (reemplazo en la pila), que realiza la sustitución de código optimizado durante la ejecución de una función (lo que permite comenzar a utilizar el código optimizado para funciones de larga duración sin esperar a su relanzamiento). La caché de OSR permite reutilizar los resultados de la optimización al reiniciar la función, sin necesidad de pasar por una nueva optimización.
En algunas pruebas, el cambio ha permitido aumentar el rendimiento máximo entre un 5 y un 18%.
- Cambios en las herramientas para desarrolladores web:
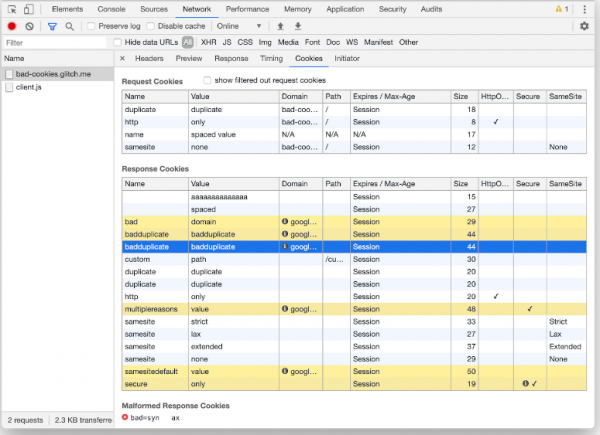
- modo de depuración para identificar las razones del bloqueo de una solicitud o de la entrega de cookies.
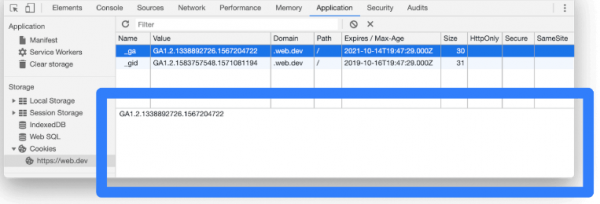
- En el bloque de la lista de cookies se ha añadido la posibilidad de previsualizar rápidamente el valor de una cookie seleccionada haciendo clic en una fila determinada.

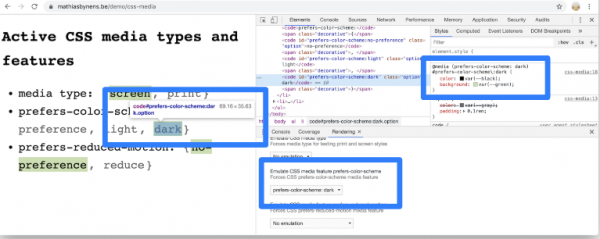
- Se ha añadido la posibilidad de simular diferentes configuraciones para las consultas de medios prefers-color-scheme y prefers-reduced-motion (por ejemplo, para verificar el comportamiento de la página con un tema de sistema oscuro o con efectos animados desactivados).

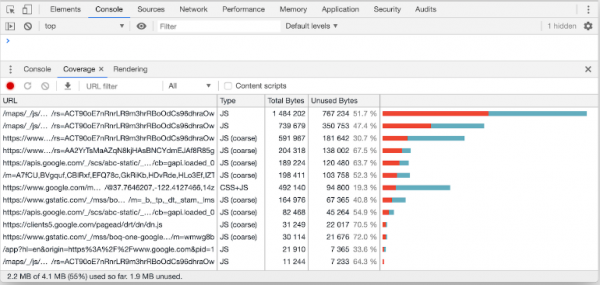
- Se ha modernizado la presentación de la pestaña Coverage, que permite evaluar el código utilizado y no utilizado. Se ha añadido la opción de filtrar la información por tipo (JavaScript, CSS). La información sobre el uso del código también se ha añadido al mostrar el texto fuente.

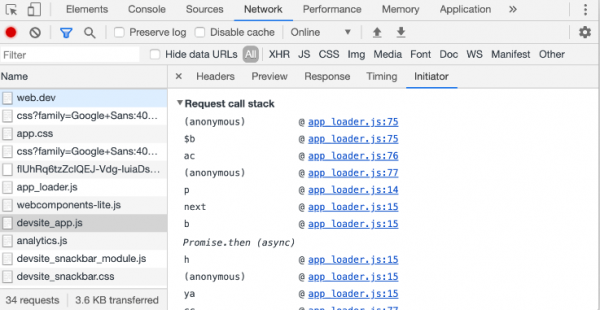
- Se ha añadido la posibilidad de depurar las causas de las solicitudes de recursos de red después de registrar la actividad de red (se puede ver la traza de la llamada de código JavaScript que llevó a la carga del recurso).

- Se ha añadido la configuración "Settings > Preferences > Sources > Default Indentation" para determinar el tipo de sangrado (2/4/8 espacios o tabulación) en el código que se muestra en los paneles Console y Sources.

- En el bloque de la lista de cookies se ha añadido la posibilidad de previsualizar rápidamente el valor de una cookie seleccionada haciendo clic en una fila determinada.
Además de las novedades y correcciones de errores en la nueva versión, se han solucionado 51 vulnerabilidades. Muchas de estas vulnerabilidades fueron identificadas mediante pruebas automatizadas utilizando herramientas como AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer y AFL. Dos problemas (CVE-2019-13725, acceso a una zona de memoria ya liberada en el código de soporte de Bluetooth, y CVE-2019-13726, desbordamiento de búfer en el gestor de contraseñas) han sido etiquetados como críticos, lo que significa que permiten eludir todos los niveles de protección del navegador y ejecutar código en el sistema fuera del entorno sandbox. Es la primera vez que se identifican dos problemas críticos en un único ciclo de desarrollo en Chrome. La primera vulnerabilidad fue descubierta por investigadores de Tencent Keen Security Lab y en la competencia Tianfu Cup, mientras que la segunda fue encontrada por Sergey Glazunov de Google Project Zero.
Como parte del programa de recompensas por descubrir vulnerabilidades para esta versión, Google ha otorgado 37 recompensas por un total de 80,000 dólares estadounidenses (una recompensa de 20,000 dólares, una de 10,000 dólares, dos de 7,500 dólares, cuatro de 5,000 dólares, una de 3,000 dólares, dos de 2,000 dólares, dos de 1,000 dólares y ocho de 500 dólares). El monto de 15 recompensas aún no se ha determinado.
Fuente: opennet.ru
