

Se ha lanzado la distribución Fedora Linux 41. Los productos preparados para su descarga incluyen Fedora Workstation, Fedora Server, Fedora CoreOS, Fedora Cloud Base, Fedora IoT Edition, Fedora Silverblue, Fedora Kinoite y las versiones Live, que se ofrecen en forma de spins con entornos de escritorio como KDE Plasma, Xfce, MATE, Cinnamon, LXDE, Phosh, Miracle, LXQt, Budgie y Sway. Las compilaciones se han creado para las arquitecturas x86_64, Power64 y ARM64 (AArch64).
Los cambios más significativos en Fedora Linux 41:
- Por defecto, se utiliza el gestor de paquetes DNF5, en el que se ha unificado las bibliotecas de bajo nivel existentes y se han reescrito en C++ aquellos componentes que anteriormente utilizaban Python. La funcionalidad básica de gestión de paquetes se ha trasladado a una biblioteca separada, libdnf5. El uso de C++ en lugar de Python ha permitido eliminar un gran número de dependencias, reducir el tamaño de las herramientas y mejorar el rendimiento.
Las herramientas de DNF5 también se han desvinculado de PackageKit, y en su lugar se ha implementado un nuevo proceso en segundo plano, DNF Daemon, que sustituye la funcionalidad de PackageKit y proporciona una interfaz para gestionar paquetes y actualizaciones en entornos gráficos. Entre las mejoras visibles para el usuario, se incluyen una indicación más clara del progreso de las operaciones; soporte para el uso de paquetes RPM locales en transacciones; la posibilidad de mostrar en los informes de transacciones información emitida por los scripts incorporados en los paquetes (scriplets); y un sistema de autocompletado de entrada más avanzado para bash.
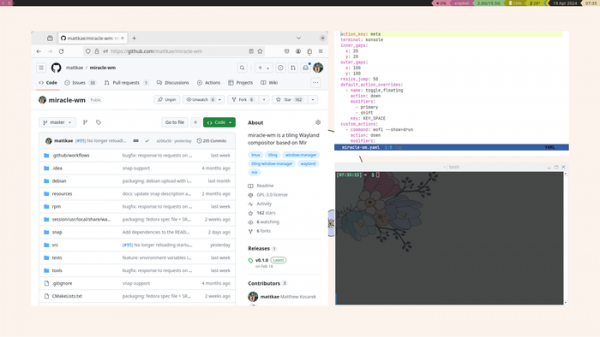
- Se ha formado la edición Spin oficial de Fedora con un entorno gráfico basado en el gestor compuesto Miracle, que utiliza el protocolo Wayland y componentes para construir gestores compuestos Mir. El objetivo de esta nueva compilación es ofrecer un entorno de usuario funcional y elegante con una disposición mosaico (tiling) de ventanas, al estilo del gestor de ventanas i3, y un diseño gráfico más vibrante con efectos visuales.

- El escritorio GNOME en Fedora Workstation se ha actualizado a la versión 47, que presenta un nuevo estilo de diálogos, mejora el rendimiento en sistemas con baja resolución de pantalla, activa la aceleración de hardware para la codificación de video al grabar screencasts, y rediseña completamente los diálogos de apertura y guardado de archivos.
- En GNOME Software se ha restaurado la capacidad de instalar controladores propietarios de NVIDIA y se ha simplificado el proceso para añadir una firma digital que permita el funcionamiento de los controladores al arrancar la distribución en modo Secure Boot. Se ha proporcionado la opción de crear y guardar una firma digital en MOK (Machine Owner Key) para el módulo del núcleo de NVIDIA.
- Se han eliminado de la instalación base de Fedora Workstation los paquetes de GNOME relacionados con el protocolo X11. De las sesiones soportadas por defecto, solo se ha dejado Wayland, pero los paquetes para configurar una sesión X11 se pueden instalar por separado desde los repositorios. La razón principal para dejar de soportar X11 en Fedora es la reubicación del servidor X.Org en RHEL 9 a la categoría de obsoleto y la decisión de eliminarlo completamente en un futuro lanzamiento importante de RHEL 10.
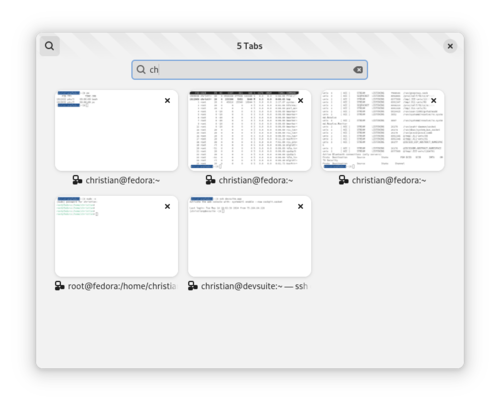
- En Fedora Workstation, el emulador de terminal Ptyxis ha sido habilitado por defecto en lugar de GNOME Terminal, ofreciendo capacidades adicionales para trabajar con contenedores a través de las herramientas Toolbox, Distrobox, Podman y JHBuild. Ptyxis también se destaca por su alta velocidad de renderización, amplias opciones de configuración y un modo de vista general para una navegación visual por las sesiones abiertas.

- La edición con el entorno de escritorio KDE ha sido actualizada a la versión KDE Plasma 6.2. Las compilaciones de KDE para la arquitectura AArch64 se han catalogado como bloqueadoras del lanzamiento en caso de que se detecten problemas graves.
- Se ha añadido una nueva edición Spin con el entorno KDE Plasma Mobile, que se puede utilizar en dispositivos móviles. Además de la compilación clásica, también hay una versión actualizable de forma atómica con KDE Plasma Mobile.
- La compilación basada en el entorno de usuario LXQt ha sido actualizada a la versión LXQt 2.0.
- Se han actualizado las versiones de los paquetes, entre ellos GCC 14, binutils 2.42, glibc 2.40, Python 3.13, Go 1.23, Node.js 22, Perl 5.40 y RPM 4.20.
- Se ha eliminado el paquete network-scripts, que proporcionaba soporte para los antiguos scripts de configuración de red basados en el uso de los comandos ifup e ifdown. Estos scripts se declararon obsoletos en 2018. Como razón para la eliminación se mencionan los planes de eliminar ISC dhcp, cuyo mantenimiento se interrumpió a finales de 2022. El contenido de network-scripts está estrechamente ligado a ISC dhcp y su migración a otro cliente DHCP no es factible debido a la interrupción del desarrollo del paquete. Se recomienda usar la utilidad nmcli de NetworkManager o el comando networkctl en lugar de los comandos ifup e ifdown.
- En NetworkManager se ha descontinuado el soporte para perfiles de conexión en formato ifcfg.
- Se añadió soporte para las cámaras Intel IPU6 y se implementó un nuevo stack abierto para cámaras conectadas a través de la interfaz MIPI (Interfaz de Procesador de la Industria Móvil). La interfaz MIPI se utiliza en muchos nuevos modelos de laptops en lugar del flujo de video a través del bus USB de dispositivos que soportan el estándar UVC (Clase de Video USB). Para la captura de video con cámaras MIPI se puede utilizar el servidor multimedia. servidor Pipewire.
- El paquete con Firefox incluye por defecto soporte para trabajar con cámaras a través del servidor multimedia Pipewire.
- En las compilaciones que utilizan el modelo de actualización atómica (Fedora Atomic Desktops), se han realizado cambios en las reglas de Polkit que permiten a los usuarios normales no privilegiados realizar la operación de actualización del sistema sin tener que introducir la contraseña de administrador. Al mismo tiempo, se ha ampliado el número de operaciones privilegiadas que requieren contraseña al ser ejecutadas por el administrador (para una confirmación adicional de operaciones peligrosas, como cambiar parámetros del núcleo, instalar paquetes desde el sistema de archivos local y cambiar la imagen del sistema).
- Las ediciones de Fedora CoreOS y Fedora IoT que se actualizan de forma atómica se han trasladado por defecto al sistema de archivos Composefs, lo que permite utilizar en estas compilaciones una partición raíz en modo de solo lectura, así como posteriormente emplear medios de verificación de integridad para detectar problemas durante su funcionamiento. Las particiones /etc y /var continúan montándose con la capacidad de escritura. El sistema de archivos Composefs se implementa como una capa sobre los sistemas de archivos OverlayFS y EROFS ya presentes en el núcleo, y está optimizado para un almacenamiento eficiente del contenido de varias imágenes de disco montadas.
- En las ediciones de Fedora que se actualizan de forma atómica, como Fedora Atomic, CoreOS y Fedora IoT, se ha introducido una nueva utilidad bootc, que reemplaza a rpm-ostree y está destinada a la actualización transaccional del sistema, utilizando imágenes en formato OCI (Iniciativa de Contenedor Abierto). Para la actualización del gestor de arranque en las compilaciones atómicas se utiliza la utilidad bootupd.
- En las ediciones con GNOME, KDE Plasma y Budgie, se utiliza un proceso en segundo plano llamado tuned en lugar de power-profiles-daemon para gestionar los perfiles de consumo energético, lo que ofrece más opciones para personalizar los modos de eficiencia energética.
- Debido a la transición del código de la base de datos de Redis a una licencia propietaria, se ha propuesto un bifurcación llamada Valkey.
- Para la mayoría de los paquetes, se ha implementado la posibilidad de reconstrucción repetible, que permite verificar que los archivos binarios distribuidos se han construido a partir de los códigos fuente proporcionados y no contienen cambios ocultos.
- El instalador ahora incluye soporte para unidades autoencriptadas (SED - Self-Encrypting Drives) con la interfaz OPAL2 TCG, donde el dispositivo de encriptación está integrado directamente en el controlador.
- Se ha añadido soporte para la pila ROCm para aceleración hardware en GPU AMD en el paquete de la biblioteca PyTorch. El paquete de PyTorch se ha actualizado a la versión 2.4, y ROCm a la versión 6.2.
- El paquete del editor gráfico raster GIMP se ha trasladado a la entrega de versiones preliminares, sobre las cuales se formará el lanzamiento de GIMP 3.
- Se ha añadido una nueva herramienta llamada fedora-repoquery, que permite buscar paquetes en los repositorios de Fedora, EPEL, eln y Centos Stream.
- En el paquete de OpenSSL, se ha dejado de confiar por defecto en las firmas digitales creadas con hashes SHA-1.
- Se ha añadido soporte para la implementación de TLS a nivel de núcleo (kTLS) para acelerar GnuTLS.
- Para la construcción de CPython en GCC, se ha incluido el modo de optimización '-O3', en lugar del modo por defecto '-O2', lo que ha permitido aumentar el rendimiento de Python aproximadamente en un 4%.
- Se ha dejado de proporcionar paquetes con Python 2, así como todos los paquetes que requieren Python 2.7 para su funcionamiento.
- Se ha detenido la generación de paquetes de 32 bits con PHP.
Además, se ha puesto en marcha para Fedora 41 los repositorios 'free' y 'nonfree' del proyecto RPM Fusion, donde están disponibles paquetes de aplicaciones multimedia adicionales (MPlayer, VLC, Xine), códecs de video/audio, soporte para DVD, controladores propietarios de AMD y NVIDIA, programas de juegos y emuladores.
Fuente: opennet.ru
