

Se lanzó la versión del navegador web Firefox 109. Además, se ha creado una actualización de la rama con soporte a largo plazo: 102.7.0. La rama de Firefox 110 entrará en fase de beta pronto, con un lanzamiento previsto para el 14 de febrero.
Novedades principales en Firefox 109:
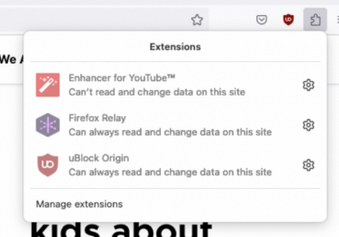
- Por defecto, se habilita el soporte para la tercera versión del manifiesto de Chrome, que define las capacidades y recursos disponibles para las extensiones escritas utilizando la API WebExtensions. El soporte para la segunda versión del manifiesto se mantendrá en el futuro previsible. Dado que la tercera versión del manifiesto ha sido objeto de críticas y causará problemas de funcionamiento en algunas extensiones de bloqueo de contenido no deseado y seguridad, Mozilla se ha alejado de garantizar la compatibilidad total con el manifiesto en Firefox y ha implementado algunas funciones de manera diferente. Por ejemplo, no se ha descontinuado el antiguo modo de bloqueo de la API webRequest, que ha sido reemplazado por un nuevo API declarativo de filtrado de contenido en Chrome. Además, el soporte para un modelo granular de solicitud de permisos se ha implementado de manera un poco diferente, en cuya conformidad la extensión no puede activarse de inmediato para todas las páginas (se ha eliminado el permiso 'all_urls'). En Firefox, la decisión final sobre la concesión de acceso recae en el usuario, quien puede decidir de manera selectiva qué extensión puede acceder a sus datos en un sitio específico. Para gestionar los permisos, se ha añadido un botón de 'Extensiones Unificadas' en la interfaz, que permite al usuario otorgar y revocar el acceso de la extensión a cualquier sitio. La gestión de permisos solo se aplica a las extensiones basadas en la tercera versión del manifiesto; para las extensiones de la segunda versión del manifiesto, no se realiza una gestión granular del acceso a sitios.

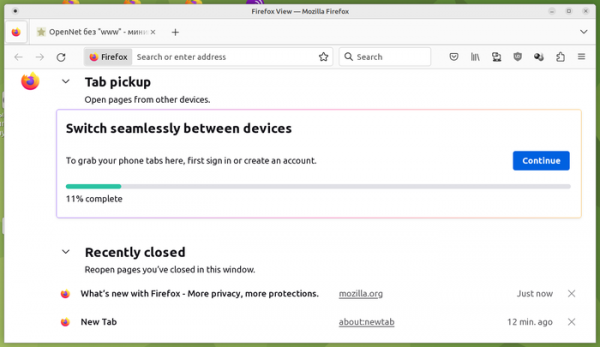
- En la página de Firefox View se ha mejorado el diseño de las secciones vacías con las pestañas recientemente cerradas y las pestañas abiertas en otros dispositivos.
- En la lista de pestañas recientemente cerradas, que se muestra en la página de Firefox View, se han añadido botones para eliminar enlaces individuales de la lista.

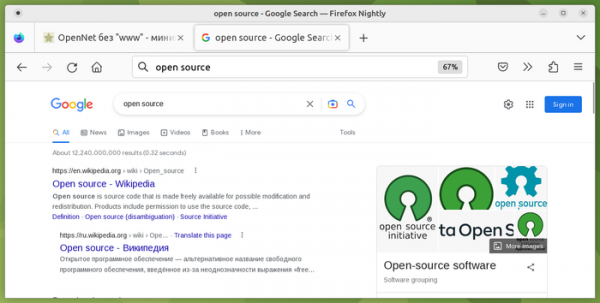
- Se ha añadido la opción de mostrar en la barra de direcciones la consulta de búsqueda introducida, en lugar de mostrar la URL del motor de búsqueda (es decir, las palabras clave se muestran en la barra de direcciones no solo durante la introducción, sino también después de acceder al motor de búsqueda y mostrar los resultados relacionados con las palabras clave introducidas). Esta opción está desactivada por defecto y requiere activar la configuración «browser.urlbar.showSearchTerms.featureGate» en about:config.

- El diálogo de selección de fecha para el campo <input> con tipos «date» y «datetime» ha sido adaptado para su manejo desde el teclado, lo que ha permitido proporcionar un soporte adecuado para lectores de pantalla y utilizar combinaciones de teclado para navegar por el calendario.
- Ha finalizado el experimento con la extensión integrada Colorways para cambiar la apariencia del navegador (se ofrecía una colección de temas de color para el área de contenido, paneles y la barra de cambio de pestañas). Se puede acceder a los temas de color guardados anteriormente en la página «Add-ons and themes».
- En sistemas con GTK, se ha implementado la posibilidad de mover varios archivos a la vez en el gestor de archivos. Se ha facilitado el movimiento de imágenes de una pestaña a otra.
- En el sistema de clic automático en banners que solicitan permisos para el uso de cookies en los sitios (cookiebanners.bannerClicking.enabled y cookiebanners.service.mode en about:config), se ha implementado la opción de añadir sitios a una lista de excepciones para los que no se aplica el clic automático.
- Por defecto está activada la configuración network.ssl_tokens_cache_use_only_once para evitar el reuso de tickets de sesión en TLS.
- Se ha activado la configuración network.cache.shutdown_purge_in_background_task, que resuelve el problema con la finalización correcta de la entrada/salida de archivos al cerrar.
- Se ha añadido un elemento al menú contextual de extensiones («Pin to toolbar») para fijar el botón de la extensión en la barra.
- Se ha añadido la posibilidad de usar Firefox como visor de documentos, seleccionable en el sistema a través del menú contextual «Open With».
- Se han añadido detalles sobre la frecuencia de actualización de la pantalla en la página about:support.
- Se han añadido configuraciones ui.font.menu, ui.font.icon, ui.font.caption, ui.font.status-bar, ui.font.message-box, etc., para sobrescribir las fuentes del sistema.
- Se ha habilitado, por defecto, el soporte para el evento scrollend, que se genera cuando el usuario termina de desplazarse (cuando la posición deja de cambiar) en los objetos Element y Document.
- Se ha proporcionado seccionamiento de acceso a través de la API Storage al procesar contenido de terceros, independientemente de la API Storage Access.
- Se ha añadido soporte para el atributo list en el elemento range, que transmite el identificador del elemento con una lista de valores predefinidos que se ofrecen para su entrada.
- Se ha añadido el valor 'auto' a la propiedad CSS content-visibility, utilizada para excluir el renderizado innecesario de áreas fuera del campo de visión, cuando la visibilidad se determina por el navegador en función de la cercanía del elemento al borde del área visible.
- Se ha añadido soporte para los valores Mark, MarkText y ButtonBorder en el tipo CSS , que define los valores predeterminados de los colores de varios componentes de la página.
- Se ha añadido la posibilidad de autenticación en Web Auth utilizando el protocolo CTAP2 (Client to Authenticator Protocol) con tokens basados en USB HID. El soporte aún no está habilitado por defecto y se activa con el parámetro security.webauthn.ctap2 en about:config.
- En las herramientas para desarrolladores web, se ha añadido una nueva opción de puntos de interrupción en el depurador de JavaScript, que se activa al ir al manejador del evento scrollend.
- En el protocolo de control remoto del navegador WebDriver BiDi, se ha añadido soporte para los comandos 'session.subscribe' y 'session.unsubscribe'.
- En las compilaciones para la plataforma Windows, se ha incluido el uso del mecanismo de protección de hardware ACG (Arbitrary Code Guard) para bloquear la explotación de vulnerabilidades en procesos que facilitan la reproducción de contenido multimedia.
- En la plataforma macOS, se ha cambiado el comportamiento de las combinaciones Ctrl/Cmd + trackpad o Ctrl/Cmd + rueda del ratón, que ahora producen desplazamiento (como en otros navegadores), en lugar de escalado.
- Mejoras en la versión para Android:
- Al ver videos en pantalla completa, se ha deshabilitado la visualización de la barra de direcciones durante el desplazamiento.
- Se ha añadido un botón para deshacer el cambio después de eliminar un sitio fijado.
- Se ha asegurado la actualización de la lista de motores de búsqueda después de cambiar de idioma.
- Se ha corregido un fallo que ocurría al colocar una gran cantidad de datos en el portapapeles o en la barra de direcciones.
- Se ha mejorado el rendimiento de la salida de los elementos canvas.
- Se ha resuelto un problema con las videollamadas, que solo podían usar el códec H.264.
Además de las novedades y correcciones de errores, en Firefox 109 se han solucionado 21 vulnerabilidades. 15 de ellas se clasifican como críticas, de las cuales 13 vulnerabilidades (agrupadas bajo CVE-2023-23605 y CVE-2023-23606) están relacionadas con problemas de manejo de memoria, como desbordamientos de búfer y acceso a áreas de memoria previamente liberadas. Potencialmente, estos problemas pueden permitir la ejecución de código malicioso al abrir páginas diseñadas de forma específica. La vulnerabilidad CVE-2023-23597 se debe a un error lógico en el código de creación de nuevos procesos secundarios y permite iniciar un nuevo proceso en el contexto file:// para leer el contenido de archivos arbitrarios. La vulnerabilidad CVE-2023-23598 es provocada por un error en el manejo de acciones de arrastrar y soltar en el envoltorio sobre GTK y permite leer el contenido de archivos arbitrarios mediante la llamada a DataTransfer.setData.
Fuente: opennet.ru
