

Se ha lanzado el navegador web Firefox 132 y se han formado actualizaciones para las ramas anteriores con soporte a largo plazo — 115.17.0 y 128.4.0. La rama Firefox 133 ha sido trasladada a la fase de beta, cuyo lanzamiento está previsto para el 26 de noviembre.
Principales novedades en Firefox 132:
- En el modo de protección mejorada (estricta) contra el rastreo de movimientos (ETP, Enhanced Tracking Protection) y al abrir páginas en modo de navegación privada, se ha habilitado el bloqueo de acceso a todas las cookies de terceros establecidas al acceder a los dominios que difieren de dominio la página actual. Por ejemplo, si anteriormente un código de terceros del sitio ‘C’, integrado a través de iframe en los sitios ‘A’ y ‘B’, podía procesar cookies comunes para esos sitios, a partir de ahora las cookies establecidas por el sitio ‘C’ no estarán disponibles al cargar el código desde los sitios ‘A’ y ‘B’. Las cookies de terceros se utilizan para rastrear los movimientos del usuario entre sitios en el código de redes publicitarias, widgets de redes sociales y sistemas de web-analítica.
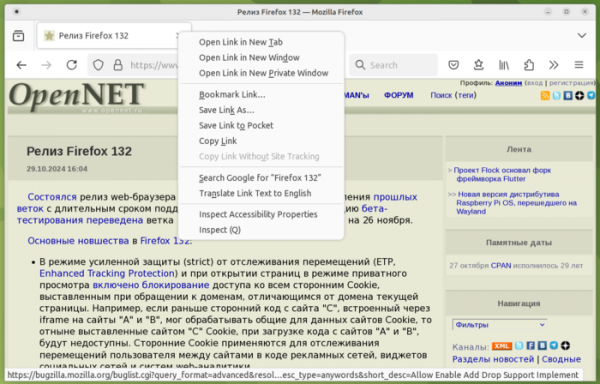
- La opción ‘Copiar sin seguimiento del sitio’ ahora se oscurece en el menú contextual, si el enlace seleccionado no contiene parámetros para rastrear el paso entre sitios. Se ha ampliado la gama de parámetros compatibles para el rastreo de pasos en URLs, permitiendo la eliminación de parámetros utilizados en los sitios LinkedIn y Shopee.

- Se ha cambiado la lógica para manejar los iconos favicon al reemplazar automáticamente el protocolo HTTP por HTTPS. Si el icono solo está disponible a través de HTTP, su descarga será bloqueada.
- TLS 1.3 ha añadido soporte para un algoritmo híbrido de intercambio de claves ‘mlkem768x25519’, resistente a la forzada en computadoras cuánticas y que consiste en una combinación de X25519 ECDH y el algoritmo ML-KEM (CRYSTALS-Kyber), recientemente estandarizado por el Instituto Nacional de Estándares y Tecnología de EE. UU. (NIST). ML-KEM utiliza métodos criptográficos basados en la resolución de problemas de teoría de retículas, cuyo tiempo de resolución no difiere entre computadoras normales y cuánticas.
- Se ha implementado soporte para la extensión de TLS para la compresión de certificados en la fase de negociación de conexiones (RFC 8879), permitiendo acelerar el establecimiento de conexiones, ya que una gran parte del tráfico en esta etapa corresponde a la transmisión de datos de certificados.
- Para la API EME (Encrypted Media Extensions) se ha implementado un módulo que soporta la tecnología de protección contra copias PlayReady, creada por Microsoft, proporcionando elementos de DRM (Digital Rights Management) para la visualización de contenido de video encriptado con calidad de 1080p y 4K Ultra HD en plataformas de streaming que soportan PlayReady. La posibilidad de utilizar PlayReady inicialmente está habilitada para un pequeño porcentaje de usuarios, pero se espera que la cobertura de usuarios aumente gradualmente.
- En la API WebRender para filtros SVG, eBlend, feColorMatrix, feComponentTransfer, feComposite, feDropShadow, feFlood, feGaussianBlur, feMerge y feOffset se incluye aceleración por hardware para el renderizado, lo que ha permitido mejorar el rendimiento con ciertos tipos de contenido gráfico.
- Para las plataformas Windows y macOS se ha implementado el soporte para el espacio de color Wide-gamut, que actualmente está limitado solo a los perfiles P3 con representación de color de 8 bits por canal.
- En las versiones para macOS se han ampliado las herramientas para la recuperación de sesiones (Firefox ahora se inicia automáticamente si la sesión se interrumpe debido a un reinicio del sistema) y se ha añadido la posibilidad de compartir la pantalla.
- En la API HTMLVideoElement se ha añadido el método requestVideoFrameCallback(), que permite realizar un procesamiento cuadro por cuadro del video.
- En la API MediaStreamTrack se ha agregado el método getCapabilities() para determinar el rango de valores permitidos de propiedades relacionadas con el contenido de audio y video (frecuencia de muestreo, latencias, número de canales, relación de aspecto, tamaño, FPS, etc.);
- En los elementos <link>, <script> и <img> добавлен атрибут «fetchpriority», позволяющий выставить относительный приоритет загрузки того или иного ресурса, который будет учтён при планировании порядка загрузки ресурсов, загружаемых через HTTP/2 и HTTP/3. Для установки приоритетов в API HTMLLinkElement, HTMLScriptElement и HTMLImageElement также реализовано свойство fetchPriority, а в конструктор Request() добавлена поддержка параметра «options.priority». Среди допустимых значений приоритета: auto, low и high.
- Siguiendo a otros navegadores, Firefox ha dejado de soportar la tecnología Server Push, definida en los estándares HTTP/2 y HTTP/3, que permite al servidor enviar recursos al cliente sin esperar a su solicitud explícita.
- En las herramientas para desarrolladores web se ha restaurado la capacidad de depurar dispositivos externos conectados a través de USB. En la consola web se ha reanudado el soporte para el registro de la operación de los Service Workers, utilizando la API console.log.
- En la versión para la plataforma Android, en las nuevas instalaciones, la barra de direcciones se ha movido por defecto a la parte superior de la pantalla. Para mover la barra de direcciones hacia abajo, se puede utilizar la configuración «Customize > Toolbar». En la metaetiqueta «viewport», el parámetro «interactive-widget» ahora tiene por defecto el valor «resizes-visual», lo que significa que la aparición del teclado en pantalla provoca un cambio en el tamaño del área visible (visual viewport), pero no cambia el tamaño del área de renderizado (layout viewport), lo que evita la costosa re-renderización del contenido.
Además de las novedades y la corrección de errores, en Firefox 132 se han solucionado 17 vulnerabilidades. Dos de las vulnerabilidades están marcadas como críticas, pero además, 7 vulnerabilidades reportadas bajo CVE-2024-10467 están relacionadas con problemas de manejo de memoria, como desbordamientos de búfer y accesos a áreas de memoria ya liberadas. Potencialmente, estos problemas podrían permitir la ejecución del código de un atacante al abrir páginas diseñadas específicamente.
En la versión de Firefox 133, que ha entrado en fase beta, se ha añadido la posibilidad de ver pestañas de otros dispositivos a través del menú en la parte superior derecha. En las compilaciones para la plataforma Linux, se ha añadido soporte para gestos adicionales en el panel táctil (por ejemplo, tocar con dos dedos para pausar el desplazamiento inercial). En la versión para Android, en dispositivos con pantallas grandes, el modo de escritorio está activado por defecto.
Fuente: opennet.ru
