

Se ha lanzado el navegador web Firefox 137 y se han actualizado las ramas anteriores con soporte a largo plazo: 115.22.0 y 128.9.0. La rama Firefox 138 ha entrado en fase de beta, con un lanzamiento programado para el 29 de abril.
Novedades principales en Firefox 137:
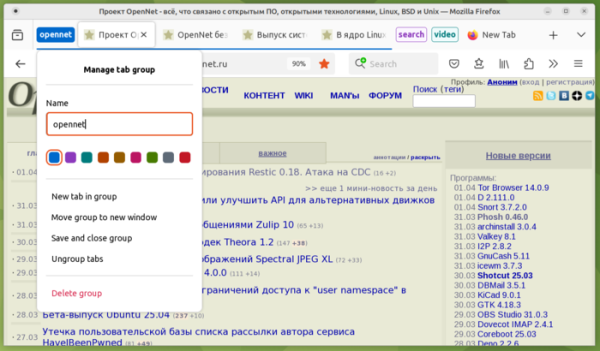
- Se ha añadido el soporte para la agrupación de pestañas, permitiendo combinar múltiples pestañas y minimizarlas en un solo botón para no ocupar espacio al visualizar otras pestañas. Se puede asignar un nombre y un color al grupo, así como guardarlo por separado en caso de que su contenido sea necesario en el futuro. Para crear un grupo, se puede utilizar el submenú 'Agregar pestaña al grupo' en el menú contextual que aparece al hacer clic derecho en los botones de las pestañas, o simplemente arrastrando una pestaña sobre otra (se abrirá un diálogo para crear el grupo).
La agrupación puede ser útil para clasificar las pestañas por temática (entretenimiento, compras, lecturas para después). Además, la agrupación ayuda cuando durante la exploración inicial de un tema o al seleccionar un producto se abre muchas páginas relacionadas, a las cuales se necesitará regresar después, pero no se quiere dejar abiertas como pestañas individuales, ya que ocupan espacio en la barra. Por defecto, esta opción no está habilitada para todos y se activará gradualmente para un porcentaje mayor de usuarios. Para activarla manualmente, se puede habilitar el parámetro 'browser.tabs.groups.enabled' en la página about:config.

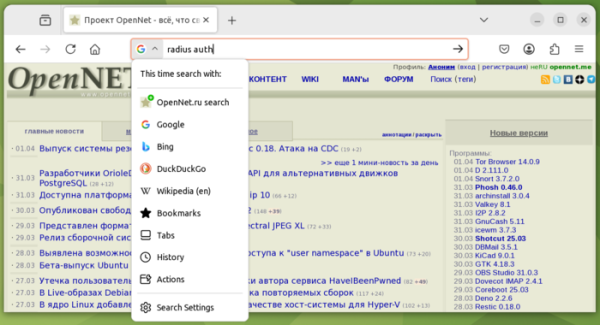
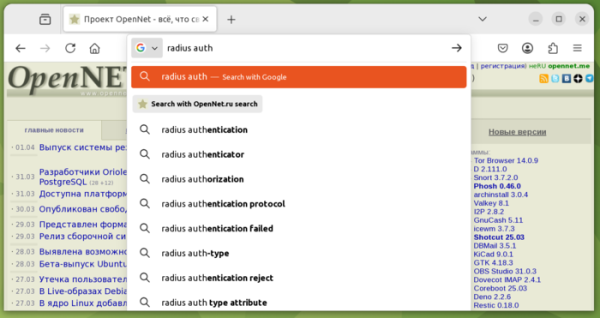
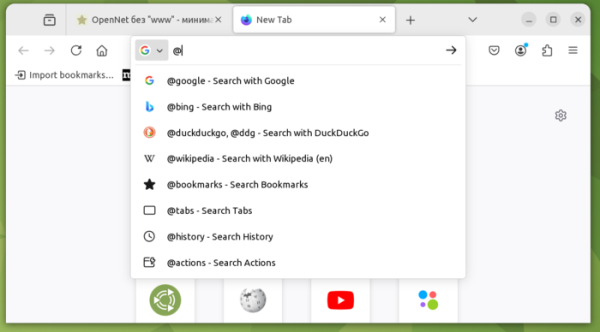
- Se ha modernizado significativamente la barra de direcciones. Se ha añadido un botón unificado para seleccionar el motor de búsqueda. Además de la posibilidad de enviar rápidamente una consulta al motor de búsqueda de interés, en el menú que aparece al hacer clic en el nuevo botón también están disponibles elementos para acceder a las interfaces de revisión del historial de visitas, revisión de pestañas abiertas y navegación por los marcadores guardados, así como la opción de buscar configuraciones.

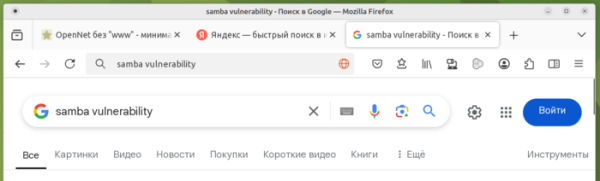
Al realizar una búsqueda desde la barra de direcciones, los datos introducidos se mantienen en la barra de direcciones tal como están, incluso después de enviar la consulta al motor de búsqueda, lo que permite modificar la consulta directamente en la barra de direcciones si es necesario. Por ejemplo, al enviar la consulta «samba vulnerability» en la barra de direcciones, ahora no se muestra la URL del motor de búsqueda, sino que se mantiene el texto ingresado.

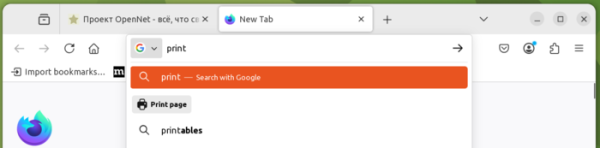
En la lista desplegable de recomendaciones se han incluido botones para realizar acciones adicionales, como imprimir la página.

- Al comenzar a ingresar una consulta de búsqueda en la barra de direcciones, mientras estés en la página de un sitio web, se sugerirá automáticamente la posibilidad de enviar la consulta a través del motor de búsqueda de ese sitio, si este ofrece funciones correspondientes. Después de enviar dos consultas de búsqueda similares al sitio, el navegador ofrecerá agregar el motor de búsqueda del sitio a la lista de motores de búsqueda.

- Se ha proporcionado la opción de seleccionar el área de búsqueda, utilizando etiquetas de control como @bookmarks, @tabs, @history y @actions. Al ingresar el símbolo «@», aparece una sugerencia de las etiquetas disponibles.

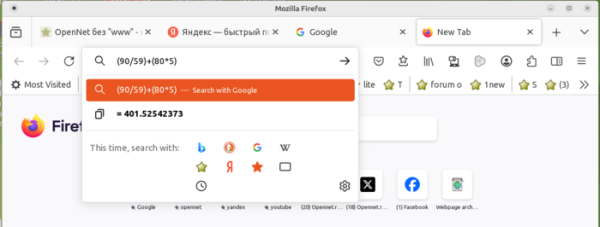
Ahora se puede utilizar la barra de direcciones como calculadora, simplemente ingresando una expresión matemática arbitraria y el resultado se mostrará en la sugerencia desplegable. Para copiar el resultado al portapapeles, se puede hacer clic en él con el mouse.

Las nuevas funciones de la barra de direcciones están activadas por defecto solo para un pequeño porcentaje de usuarios. Para forzar la activación en «about:config», se pueden usar parámetros de la sección «browser.urlbar», tales como «browser.urlbar.quicksuggest.enabled», «browser.urlbar.unifiedSearchButton.always» y «browser.urlbar.suggest.calculator».)
- Las compilaciones para la plataforma Linux han incluido el uso de aceleración de hardware para la decodificación de video en formato HEVC (H.265).
- Al visualizar documentos PDF, se asegura la detección de todos los enlaces y su conversión en hipervínculos.
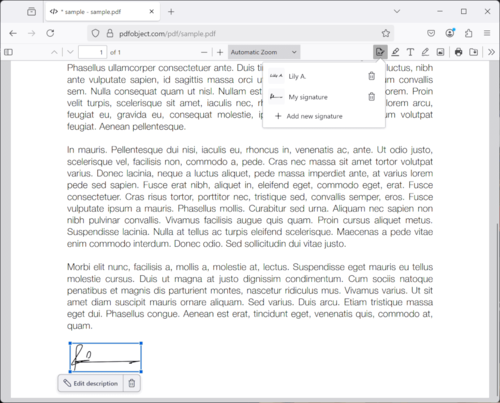
- Se ha añadido un diálogo en el visor de PDF para adjuntar una imagen de tu firma al documento.

- Se ha añadido soporte para la API SVG Path para mostrar figuras y crear contornos utilizando el elemento SVG «path». Se han incorporado los métodos getPathData(), setPathData() y getPathSegmentAtLength(), proporcionados por la interfaz SVGPathElement.
- Se añadió la propiedad CSS «hyphenate-limit-chars», que se puede utilizar para indicar el número mínimo de caracteres en las partes de una palabra que se dividen al trasladar el final de la palabra a otra línea.
- Se ha añadido soporte para los valores «spelling-error» y «grammar-error» en la propiedad CSS text-decoration-line para resaltar errores sintácticos y gramaticales en el texto.
- Se ha añadido el método Math.sumPrecise() para calcular la suma de los elementos de matrices y otros objetos enumerables con una precisión superior a la de la suma habitual en un bucle (excluyendo la pérdida de precisión durante la retención intermedia de resultados).
- Se añadió el método Atomics.pause() para informar sobre el estado de bloqueo de un hilo debido a la espera de acceso a un recurso compartido, que puede ser utilizado por el sistema para regular el consumo energético de la CPU.
- Para las extensiones se impuso un límite (10 MB) al tamaño de los datos almacenados a través de la API storage.session.
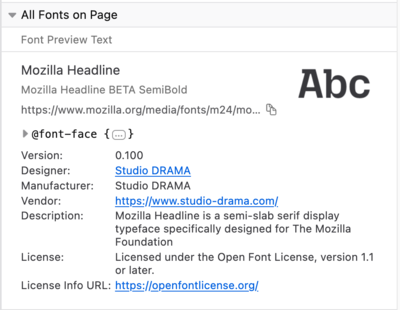
- En las herramientas para desarrolladores web, se agregó la visualización de metadatos de fuentes en el panel de inspección, tales como versión, autor, proveedor y licencia.

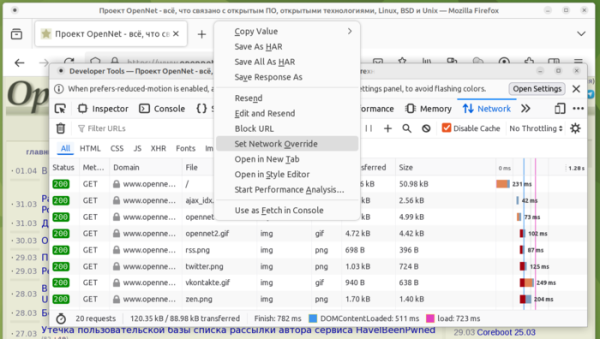
- En el panel de inspección de la actividad de red, se proporcionó la capacidad de anular las respuestas a las solicitudes de red (en lugar de la respuesta real, se puede insertar el contenido de un archivo seleccionado).

- En la versión para la plataforma Android se añadió soporte para vídeo en formato HEVC (H.265).
Además de las novedades y correcciones, en Firefox 137 se eliminaron 14 vulnerabilidades. 13 de estas vulnerabilidades se clasifican como críticas. Todas las vulnerabilidades críticas son causadas por problemas con la memoria, como desbordamientos de búfer y acceso a áreas de memoria que ya han sido liberadas. Estos problemas podrían potencialmente permitir la ejecución de código malicioso al abrir páginas especialmente diseñadas.
Fuente: opennet.ru
