

Se ha lanzado la versión 148 del navegador web Firefox y se han formado actualizaciones de las ramas anteriores con soporte prolongado: 140.8.0 y 115.33.0 (la última de la serie 115.x). En las próximas horas, la rama Firefox 149 pasará a la fase de beta, cuyo lanzamiento está previsto para el 24 de marzo.
Las principales novedades en Firefox 148 (1, 2, 3):
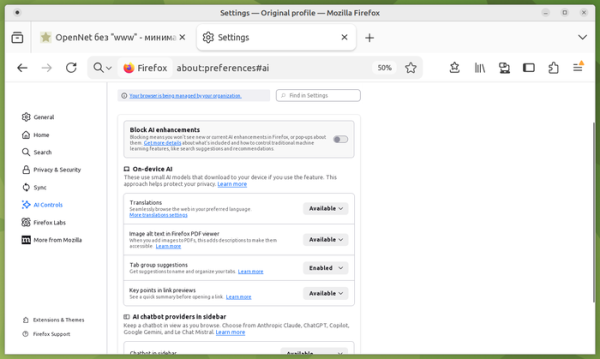
- Se ha añadido a la configuración la sección prometida anteriormente 'AI Controls' para gestionar el uso de la inteligencia artificial. El usuario puede desactivar todas las funciones de IA de una vez o activar únicamente la funcionalidad necesaria. Las funciones relacionadas con la IA disponibles para desactivación selectiva incluyen la traducción a otros idiomas, reconocimiento de texto en imágenes y documentos PDF escaneados, recomendaciones y etiquetas al agrupar pestañas, generación de un resumen del contenido de la página al previsualizar enlaces y una interfaz para interactuar con chatbots. Cada una de estas funciones puede ser activada, desactivada o bloqueada. Al bloquear, los modelos de IA instalados localmente se eliminan y los elementos de la interfaz se ocultan.

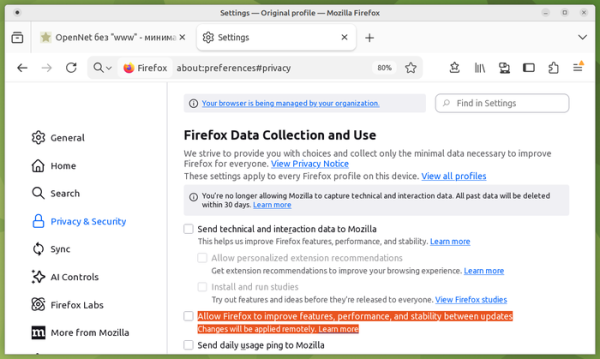
- Se ha añadido una opción separada en la configuración para habilitar la aplicación remota no planificada de correcciones y cambios entre lanzamientos. Anteriormente, esta posibilidad estaba vinculada a la activación de la telemetría y la participación en pruebas de funciones experimentales (Privacidad & Seguridad> Recolección de datos de Firfox > Instalar y ejecutar estudios), pero a partir de Firefox 148 puede ser habilitada independientemente de ellas.
- Las imágenes de fondo seleccionadas para la página que se muestra al abrir una nueva pestaña ahora se aplican tanto a las nuevas pestañas predeterminadas como a las nuevas pestañas de contenedores.
- Para los usuarios de Windows 10 y 11 se ha añadido la función de copia de seguridad de Firefox, que permite crear copias de seguridad de los datos almacenados por el navegador, como marcadores, configuraciones y contraseñas. En la copia de seguridad no se incluyen los datos que el usuario ha elegido limpiar al cerrar el navegador. La copia de seguridad creada puede utilizarse para restaurar el estado después de reinstalar el sistema operativo o en otro ordenador.
- Se ha asegurado la compatibilidad web del documento inicial «about:blank», que ahora se forma de manera sincronizada y, al iniciar la navegación en la página, no es reemplazado en modo asíncrono por un segundo documento vacío generado por el analizador (debido a este reemplazo, se producía una condición de carrera que a veces conducía a la pérdida de cambios realizados a través de JavaScript inmediatamente después de llamar a window.open()).
- Se ha añadido soporte para API WebGPU en el mecanismo Service Worker, lo que permite ejecutar operaciones WebGPU en segundo plano, por ejemplo, en complementos o al realizar trabajos compartidos para diferentes pestañas de un mismo sitio.
- Se han añadido los métodos Iterator.zip() e Iterator.zipKeyed() en JavaScript para combinar varios arrays. Estos métodos permiten crear un nuevo iterador a partir de varios iteradores, donde cada elemento es un array u objeto con los valores de los iteradores en la misma posición. const str1 = «abc»; const str2 = «1234»; const it = Iterator.zip([Iterator.from(str1), Iterator.from(str2)]); for (const [char1, char2] of it) { console.log(`${char1} — ${char2}`); } // Imprimirá: // a — 1 // b — 2 // c — 3 const table = { name: [«Caroline», «Danielle», «Evelyn»], age: [30, 25, 35], city: [«New York», «London», «Hong Kong»], }; for (const { name, age, city } of Iterator.zipKeyed(table)) { console.log(`${name}, aged ${age}, lives in ${city}.`); } // Imprimirá: // Caroline, aged 30, lives in New York. // Danielle, aged 25, lives in London. // Evelyn, aged 35, lives in Hong Kong.
- Se ha implementado la API Trusted Types, que se desarrolla para proteger contra manipulaciones del DOM que conducen a ataques de scripting en sitios cruzados (DOM XSS). Por ejemplo, un manejo incorrecto de los datos recibidos del usuario en bloques eval() o inserciones de «.innerHTML» puede llevar a la ejecución de código JavaScript en el contexto de una página específica. Trusted Types requiere el uso de objetos especiales TrustedHTML en lugar de cadenas sin procesar en llamadas peligrosas, como element.innerHTML, document.write() y setTimeout(). Por su parte, los objetos TrustedHTML son creados por funciones escritas por el desarrollador que realizan validaciones y limpieza de datos.
- Se ha añadido la API Sanitizer, que proporciona métodos para manipular HTML y eliminar elementos HTML del contenido que afectan la visualización y la ejecución. Para la inserción segura de contenido HTML, se ha propuesto el método element.setHTML(), similar a element.innerHTML, pero protegido contra el scripting entre sitios (XSS). Se ha implementado el método document.parseHTML() para un análisis seguro de HTML. La API puede ser útil para limpiar los datos entrantes y eliminar etiquetas HTML que puedan usarse para llevar a cabo ataques XSS. const unsanitizedString = «abc def»; const sanitizer1 = new Sanitizer({ elements: [«div», «p», «button», «script»], }); const target = document.getElementById(«target»); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- Se ha añadido soporte para la propiedad «location.ancestorOrigins», que contiene una lista de orígenes (origin) de todos los elementos padres del documento asociados con el objeto Location indicado. En la práctica, esta propiedad puede usarse, por ejemplo, para determinar si el documento se carga a través de un iframe en otro sitio.
- A la API Navigation se le ha añadido el objeto NavigationPrecommitController con el método addHandler(), que permite conectar un controlador que se activa durante la navegación en la etapa «post-commit», cuando la nueva URL ya se ha mostrado en la barra de direcciones.
- Se ha añadido la propiedad CSS position-try-order, que establece la prioridad de selección de posiciones de reserva cuando un elemento con posicionamiento anclado no cabe en la pantalla. La propiedad forma parte del conjunto de CSS Anchor Positioning, que permite gestionar la visualización de elementos vinculados a la ubicación de otros elementos, sin usar JavaScript, por ejemplo, para anclar a elementos ventanas emergentes (popover) que aparecen como sugerencias emergentes.
- Se ha añadido en CSS la función shape(), que permite crear formas utilizando las propiedades CSS clip-path y offset-path. La función shape() soporta comandos para la formación de figuras equivalentes a la función path(), pero permite usar la sintaxis estándar de CSS para ello.
- En la versión de Firefox para Android, se ha modificado el diseño de la barra de herramientas, mejorada la configuración del contenido de la barra de herramientas y se ha añadido una opción para copiar rápidamente el texto visible de un enlace sin abrir la página.
Además de las novedades y correcciones de errores, Firefox 148 ha solucionado 60 vulnerabilidades (6 veces más que en la versión anterior). 48 de estas vulnerabilidades están relacionadas con problemas de gestión de memoria, como desbordamientos de búfer y accesos a áreas de memoria ya liberadas. Potencialmente, estos problemas pueden permitir la ejecución de código malicioso al abrir páginas especialmente diseñadas. 5 vulnerabilidades permiten eludir la aislamiento de sandbox debido a una comprobación incorrecta de límites y desbordamiento de enteros en el componente de gráficos.
Fuente: opennet.ru
