

la versión del navegador web , así como Firefox 68.1 para la plataforma Android. Además, se han formado actualizaciones con un largo período de soporte y (La rama ESR 60.x no se actualizará más, se recomienda la transición a la rama 68.x). Pronto, la rama Firefox 70 pasará a la etapa, cuyo lanzamiento está programado para el 22 de octubre.
:
- El modo de bloqueo de contenido no deseado, que se aplica por defecto, ha sido mejorado con funciones que ignoran las cookies de todos los sistemas de seguimiento de movimientos y bloquean inserciones de JavaScript que realizan minería de criptomonedas. El código para la minería provoca un aumento significativo en la carga del procesador del sistema del usuario y, por lo general, se inyecta en sitios debido a hackeos o se utiliza en sitios dudosos como un método de monetización.
Anteriormente, estos bloqueos solo se activaban al seleccionar el modo estricto de bloqueo, que ahora tiene sentido habilitar solo si se desea bloquear métodos de («browser fingerprinting»). El bloqueo se realiza a través de la lista .Cuando se bloquea, se muestra un símbolo de escudo en la barra de direcciones, y en el menú contextual se puede ver de qué sitios se han bloqueado las cookies utilizadas para el seguimiento de movimientos. En el mismo menú, se puede desactivar selectivamente el bloqueo para sitios específicos.
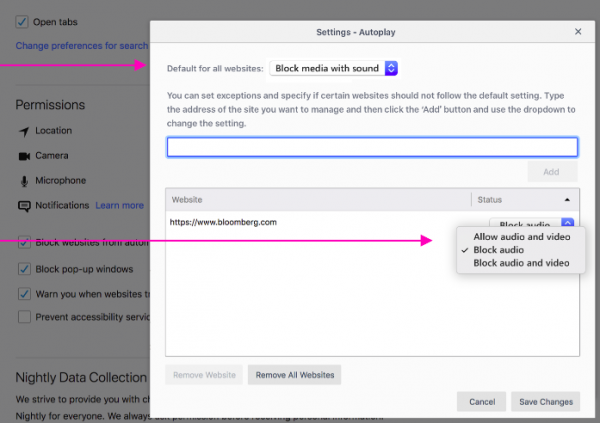
- Se han ampliado las capacidades de bloqueo de la reproducción automática de contenido multimedia. Además de la función anterior de silenciar el sonido en videos que se reproducen automáticamente, ahora existe la posibilidad de detener completamente la reproducción de video, no limitándose a desactivar el sonido. Por ejemplo, si antes los videos publicitarios en los sitios se mostraban, pero sin sonido, en el nuevo modo, no comenzarán a reproducirse sin un clic explícito. Para habilitar el modo, se ha añadido un nuevo elemento 'Bloquear audio y video' en la configuración de reproducción automática (Opciones > Privacidad y Seguridad > Permisos > Reproducción Automática), que complementa el modo predeterminado de 'Bloquear audio'.

El modo puede seleccionarse en relación con sitios específicos a través del menú contextual que aparece al hacer clic en el botón '(i)' en la barra de direcciones.
- Para los usuarios de EE.UU. y las versiones 'en-US', se ha modificado el diseño de los bloques de la página de inicio que se muestra al abrir una nueva pestaña, y se ha añadido contenido adicional recomendado por el servicio Pocket. Se ha cambiado el tamaño de los bloques y el número de recomendaciones, introduciendo nuevas secciones temáticas (Salud, Ciencia, Tecnología y Entretenimiento);
- Se ha deshabilitado por defecto la posibilidad de reproducir contenido Flash a través del plugin Adobe Flash. La opción para activar Flash de forma permanente ha sido eliminada de la configuración del plugin Adobe Flash Player, y solo se mantienen las opciones para desactivar Flash y activación individual para sitios concretos (activación con un clic explícito) sin recordar el modo seleccionado. En las ramas ESR de Firefox, el soporte para Flash se mantendrá hasta finales de 2020;
- por defecto, el procesamiento de archivos y , que permiten al usuario redefinir el diseño de los sitios o la interfaz de Firefox. La razón dada para deshabilitarlo por defecto es el trabajo en la reducción del tiempo de inicio del navegador. Cambiar el comportamiento a través de userContent.css y userChrome.css es extremadamente raro por parte de los usuarios, y cargar esos datos CSS consume recursos adicionales (la optimización elimina accesos innecesarios al disco). Para restaurar el procesamiento de userChrome.css y userContent.css, se ha añadido la configuración 'toolkit.legacyUserProfileCustomizations.stylesheets' en about:config, que se activará automáticamente para los usuarios que ya utilizan userChrome.css o userContent.css;
- Para WebRTC se ha implementado la posibilidad de manejar canales usando diferentes códecs de video, lo que facilita la creación de servicios de videoconferencia en los que los participantes pueden utilizar diferentes software cliente;
- Para la arquitectura ARM64 en el motor JavaScript se ha implementado soporte para la compilación JIT;
- Se ha excluido de los identificadores del navegador (navigator.userAgent, navigator.platform y navigator.oscpu) la información sobre el uso de la versión de 32 bits de Firefox en un sistema operativo de 64 bits (anteriormente se requería para Flash, pero dejaba un vector adicional para la identificación oculta del usuario);
- Se ha añadido la función de ver videos en modo 'imagen en imagen' (Picture-in-Picture), que permite desacoplar el video en una ventana flotante que permanece visible mientras navegas en el navegador. Para ver en este modo, debes hacer clic en la sugerencia emergente o en el menú contextual que se muestra al hacer clic derecho en el video y seleccionar 'Picture in picture' (en YouTube, que utiliza su propio controlador de menú contextual, es necesario hacer doble clic derecho o hacer clic mientras mantienes presionada la tecla Shift). El soporte para este modo se puede habilitar en about:config mediante la opción 'media.videocontrols.picture-in-picture.enabled';
- implementación de un generador de contraseñas ('signon.generation.available' en about:config), que permite mostrar una sugerencia con una contraseña segura generada automáticamente al completar formularios de registro;
- En el gestor de contraseñas posibilidad de manejar cuentas en el contexto del dominio de primer nivel, lo que permite ofrecer una sola contraseña guardada para todos los subdominios. Por ejemplo, la contraseña guardada para login.example.com ahora se sugerirá para el autocompletado en los formularios del sitio www.example.com;
- que transmitir al sistema operativo información sobre los procesos de mayor prioridad. Por ejemplo, se asignará una mayor prioridad al proceso de manejo de contenido que gestiona la pestaña activa (recibiendo más recursos de CPU) que a los procesos relacionados con las pestañas en segundo plano (si no están reproduciendo video y sonido). Este cambio aún está habilitado por defecto solo para la plataforma Windows, y para otros sistemas se requiere activar la opción dom.ipc.processPriorityManager.enabled en about-config;
- Activado API , permitiendo crear extensiones al estilo Greasemonkey basadas en la tecnología WebExtensions para ejecutar scripts de usuario en el contexto de páginas web. Por ejemplo, al conectar scripts se puede modificar la apariencia y el comportamiento de las páginas visualizadas. Esta API ya está incluida en Firefox, pero hasta ahora se requería la activación de la configuración 'extensions.webextensions.userScripts.enabled' en about:config. A diferencia de las extensiones existentes con funcionalidad similar que utilizan tabs.executeScript, la nueva API permite aislar scripts en entornos sandbox separados, resuelve problemas de rendimiento y permite manejar diversas etapas de carga de páginas.
- La propiedad navigator.mediaDevices ahora solo está disponible al abrir la página en un contexto seguro (Secure Context), es decir, al abrir por HTTPS, a través de localhost o desde un archivo local;
- Se han añadido propiedades CSS y , que permiten gestionar la visualización de contenido que se extiende más allá de los bloques y elementos en línea (recortar el final o mostrar una barra de desplazamiento). Las propiedades se implementan mediante la transformación automática en overflow-x y overflow-y dependiendo del modo de visualización del contenido (de arriba a abajo o por línea).
- Para la propiedad CSS se ha implementado soporte para el valor break-spaces;
- Se ha implementado la propiedad CSS , indicando que el elemento y su contenido están separados del resto del árbol DOM;
- Se ha añadido la propiedad CSS , permitiendo definir si el texto puede ser seleccionado por el usuario;
- Se ha añadido la posibilidad de establecer reglas @supports para selectores (
formato '@supports selector(selector-to-test){…}', que puede aplicarse para aplicar CSS selectivamente solo si se tiene soporte o no para un cierto selector en el navegador; - Se ha añadido soporte para para instancias de clases JavaScript, que permiten especificar propiedades predeterminadas inicializadas fuera del constructor. En breve también se espera soporte para campos privados, que no son visibles fuera de la clase;
class Product {
name;
tax = 0.2; /*campo público*/
#basePrice = 0; /*приватное поле*/
price;constructor(name, basePrice) {
this.name = name;
this.basePrice = basePrice;
this.price = (basePrice * (1 + this.tax)).toFixed(2);
}
} - Se ha añadido la API , permitiendo conectar un manejador que recibirá las notificaciones sobre los cambios de tamaño de los elementos especificados en la página. La principal diferencia de la nueva API con respecto a window.onresize y CSS Media Queries es que se puede detectar el cambio de un elemento específico en la página, en lugar de toda el área visible, lo que permite reaccionar solo a ese elemento sin modificar todo el contenido visible;
- Se ha añadido la API de Microtasks, presentada con un método , que permite programar una llamada de retorno de función a un nivel bajo, añadiéndola a la cola de microtareas;
- Se han añadido nuevos métodos , , , DOMMatrix.fromMatrix(), ;
- En los encabezados HTTP Access-Control-Expose-Headers, Access-Control-Allow-Methods y Access-Control-Allow-Headers se ha añadido la posibilidad de especificar la máscara '*' para solicitudes sin credenciales;
- En la consola web se proporciona la agrupación de advertencias sobre la actividad relacionada con el seguimiento de movimientos del usuario;
- En el panel de inspección de la actividad de red se ha añadido información detallada sobre los motivos de bloqueo de recursos (CSP, contenido mixto, etc.), así como se ha añadido una columna opcional con la URL completa;
- Se ha acelerado el lanzamiento del depurador de JavaScript. En la interfaz about:debugging se han trasladado las funciones de depuración remota. Se ha implementado soporte para la depuración paso a paso de funciones asincrónicas (Async). nuevo tipo de puntos de parada que se pueden vincular a la ocurrencia de eventos relacionados con el ratón, la pantalla táctil, la animación, el DOM, las consultas de medios,
trabajadores, etc. - En las herramientas para desarrolladores se ha añadido una interfaz para auditar la presentación de la página, que utiliza del contenido (por ejemplo, mostrando texto del atributo "alt
en lugar de imágenes); - En sistemas macOS con múltiples tarjetas gráficas, se ha asegurado un cambio más agresivo a un GPU de bajo consumo después de completar el procesamiento del contenido WebGL. También se ha añadido protección contra el cambio de un GPU eficiente a uno potente para llamadas WebGL únicas. En los builds para macOS también se ha implementado la visualización del progreso de carga de archivos a través de la interfaz estándar de Finder. Se ha comenzado la formación de builds de instalación de Firefox en formato PKG;
- Para Windows 10 con las últimas actualizaciones (1903+) se ha añadido soporte para la extensión Web Authentication HmacSecret a través de Windows Hello para autenticación en sitios sin necesidad de introducir una contraseña, utilizando la huella dactilar, el reconocimiento facial o un token USB;
- generando nuevas versiones de Firefox para Android, conocido anteriormente como Fenix , un nuevo navegador para dispositivos móviles que utiliza el motor GeckoView y un conjunto de bibliotecas de Mozilla Android Components. Se lanzarán correcciones para Firefox para Android a lo largo del año como parte de la rama ESR de Firefox 68, por ejemplo, actualmente se ha generado la versión . Para descargar el nuevo navegador, se deben utilizar las compilaciones de prueba
.
Además de las novedades y correcciones de errores, en Firefox 69 se han solucionado , de las cuales solo una (CVE-2019-11751) como crítica. Este problema es específico de la plataforma Windows y permite escribir un archivo arbitrario en el sistema al iniciar el navegador desde otra aplicación (por ejemplo, al abrir un enlace desde un programa de mensajería, se puede presentar un enlace de tal manera que el inicio del navegador conduzca a la creación de un archivo de autoinicio en el directorio 'Startup'). La disminución de las vulnerabilidades críticas se debe a que los problemas de memoria, como los desbordamientos de búfer y el acceso a áreas de memoria que ya han sido liberadas, ahora se marcan como peligrosos, pero no críticos. En esta nueva versión se han corregido 13 de estos problemas, que potencialmente pueden permitir que el código malicioso se ejecute al abrir páginas especialmente diseñadas.
Fuente: opennet.ru
