

la versión del navegador web , así como Firefox 68.7 para la plataforma Android. Además, se ha preparado una actualización con un largo período de soporte . Pronto pasará a la fase que transferirá la rama de Firefox 76, cuyo lanzamiento está programado para el 5 de mayo (proyecto de 4 a 5 semanas ).
:
- Para Linux ha comenzado la preparación en formato Flatpak.
- Se ha actualizado el diseño de la barra de direcciones. Al hacer clic en la barra de direcciones, ahora se muestra inmediatamente un menú desplegable con las URL más utilizadas, sin necesidad de comenzar a escribir. La sugerencia con los resultados de búsqueda se ha optimizado para un mejor funcionamiento en pantallas pequeñas. En el área de recomendaciones contextuales, se muestran sugerencias para resolver problemas comunes que surgen al usar el navegador.
Se ha dejado de mostrar el protocolo https:// y el subdominio «www.» en el menú desplegable de enlaces que aparece mientras se escribe en la barra de direcciones (por ejemplo, las diferentes URL https://opennet.ru y https://www.opennet.ru se volverán indistinguibles). El protocolo http:// se muestra en los resultados de búsqueda sin cambios.
- Para Linux se ha cambiado el comportamiento al hacer clic en la barra de direcciones (ahora igual que en Windows y macOS): un clic simple selecciona todo el contenido sin copiarlo al portapapeles, un clic doble selecciona una palabra, y un clic triple selecciona todo el contenido y lo copia al portapapeles.
- Se ha implementado no cargar imágenes que estén fuera del área visible hasta que el usuario desplaza el contenido de la página hasta el lugar inmediatamente anterior a la imagen. Para controlar la carga diferida de las páginas, se ha añadido el atributo ««, que puede tomar el valor «lazy». Se espera que la carga diferida reduzca el consumo de memoria, disminuya el tráfico y aumente la velocidad de apertura inicial de las páginas. Se ha agregado un parámetro en about:config para controlar la carga diferida: «dom.image-lazy-loading.enabled».
- soporte completo para WebGL en entornos que utilizan el protocolo Wayland. Hasta ahora, el rendimiento de WebGL en las versiones de Firefox para Linux ha dejado mucho que desear debido a la falta de soporte para aceleración por hardware, debido a problemas con los controladores gráficos para X11 y la implementación de diversos estándares. Con el uso de Wayland, la situación ha cambiado gracias a la aparición de un nuevo , que utiliza el mecanismo . Además de la aceleración por hardware, el backend también soporte para la aceleración de la decodificación de video H.264 utilizando VA-API (Interfaz de Aceleración de Video) y FFmpegDataDecoder (compatibilidad con VP9 y otros formatos de codificación de video en Firefox 76). Para gestionar la activación de la aceleración en about:config se proponen las opciones «widget.wayland-dmabuf-webgl.enabled» y «widget.wayland-dmabuf-vaapi.enabled».
- Para los usuarios del Reino Unido se ha habilitado la visualización de bloques pagados por patrocinadores en la página de inicio en la sección de contenido recomendado por Pocket. Los bloques están claramente marcados como publicidad y se pueden desactivar en la configuración. Anteriormente, la publicidad solo a los usuarios de EE.UU.
- modo de limpieza de cookies antiguas y datos del sitio al acceder a sitios con código de seguimiento de movimientos, con los que el usuario no ha interactuado de forma activa. El modo está diseñado para combatir el seguimiento a través de redireccionamientos.
- la implementación de diálogos modales vinculados a pestañas específicas que no bloquean toda la interfaz.
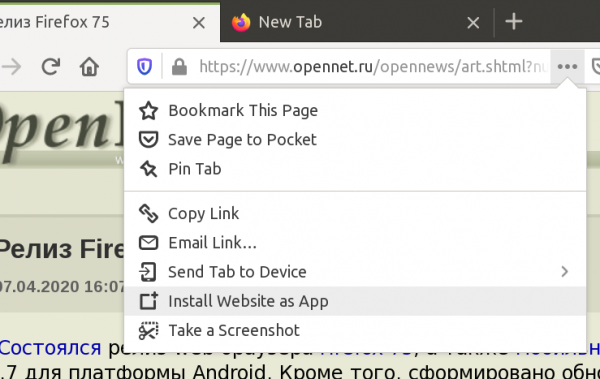
- posibilidad de instalar y abrir sitios en forma de aplicaciones (Apps), que permiten organizar el trabajo con el sitio como si fuera un programa de escritorio normal. Para habilitar en about:config es necesario agregar la configuración «browser.ssb.enabled=true», después de lo cual en el menú contextual de acciones sobre la página (tres puntos en la barra de direcciones) aparecerá la opción «Instalar sitio web como app», que permite colocar en el escritorio o en el menú de aplicaciones un acceso directo para abrir el sitio actual de forma independiente. Desarrollo el desarrollo del concepto «» (SSB), que implica abrir un sitio en una ventana separada sin menú, barra de direcciones y otros elementos de la interfaz del navegador. En la ventana actual se abren únicamente los enlaces a las páginas del sitio activo, y los clics en enlaces externos resultan en la creación de una ventana separada con un navegador normal.

- implementación del modo «», activado a través del encabezado HTTP «X-Content-Type-Options», que ahora desactiva también la lógica de detección automática de tipos MIME para documentos HTML, además de solo para JavaScript y CSS. El modo ayuda a proteger contra ataques relacionados con la manipulación de tipos MIME. El navegador analiza por defecto el tipo de contenido que se procesa y lo maneja de acuerdo con el tipo determinado. Por ejemplo, si se guarda código HTML en un archivo «.jpg», al abrir este archivo será procesado como HTML y no como imagen. Un atacante puede utilizar un formulario de carga de imágenes para un archivo jpg que incluya HTML con código JavaScript, y luego publicar un enlace a este archivo, al abrirlo directamente, el código JavaScript se ejecutará en el contexto del sitio al que se realizó la carga (se pueden acceder a las cookies y otros datos vinculados del usuario que abrió el enlace).
- Se ha asegurado el almacenamiento en caché local de todos los certificados PKI de autoridades de certificación confiables conocidos por Mozilla, lo que ha permitido mejorar la compatibilidad con servidores web mal configurados.
- En las páginas abiertas por HTTP sin cifrado, se prohíbe el uso de la API Web Crypto.
- Para Windows, se ha implementado un modo de composición directa (Direct Composition), que mejora el rendimiento y facilita la adopción del sistema de composición. , escrita en Rust y que delega en la GPU las operaciones de renderizado del contenido de la página.
- Para macOS, se ha implementado una función experimental que permite usar certificados de cliente del almacén de certificados del sistema operativo (para habilitarlo en about:config, debe activarse la opción security.osclientcerts.autoload). Desde Firefox 72, esta función solo estaba disponible para Windows.
- Siguiendo a Linux, en las compilaciones para macOS se ha implementado el mecanismo de aislamiento , destinado a bloquear la explotación de vulnerabilidades en bibliotecas de funciones de terceros. En esta etapa, el aislamiento solo está habilitado para la biblioteca , que se encarga de la renderización de fuentes. RLBox compila el código C/C++ de la biblioteca aislada en un código intermedio de bajo nivel WebAssembly, que luego se envuelve en un módulo WebAssembly, cuyos permisos están restringidos solo a este módulo. El módulo compilado opera en una zona de memoria separada y no tiene acceso al resto del espacio de direcciones. En caso de que se explote una vulnerabilidad en la biblioteca, el atacante estará limitado y no podrá acceder a las áreas de memoria del proceso principal ni transferir el control fuera del entorno aislado.
- El atributo 'type' en el elemento ahora solo puede aceptar el valor 'text/css'.
- Se han implementado funciones en CSS , y .
- Para la propiedad CSS se ha implementado el soporte para el valor 'all', que requiere una ruptura obligatoria de la línea de subrayado y tachado cuando cruza con glifos de texto (anteriormente, el valor 'auto' formaba adaptativamente los puntos de ruptura y no excluía toques; con el valor 'all', los toques con glifos están completamente prohibidos).
- En JavaScript, se ha habilitado el soporte para para instancias de clases de JavaScript que permiten especificar propiedades predefinidas, inicializadas fuera del constructor.
class ClassWithStaticField {
static staticField = 'campo estático'
} - Se agregó soporte para la clase , que proporciona métodos para analizar y manejar parámetros de idioma, región y escritura establecidos por la localidad, así como para leer y escribir etiquetas de extensiones de Unicode y guardar configuraciones de localidad personalizadas en formato serializado;
- La implementación de la propiedad Function.caller se ha alineado con el último borrador de la nueva especificación ECMAScript (en lugar de TypeError ahora devuelve null si la llamada se realiza desde una función con el atributo estricto, asíncrona o generadora).
- Se ha agregado un método en HTMLFormElement , que inicia el envío programático de datos del formulario de manera similar a hacer clic en el botón de envío de datos. Esta función se puede aplicar al desarrollar botones de envío de formularios propios, para los cuales la llamada a form.submit() no es suficiente debido a que no provoca una verificación interactiva de los parámetros, la generación del evento 'submit' y la transmisión de datos vinculados al botón de envío.
- El evento submit ahora se implementa como un objeto con el tipo SubmitEvent, no como Event. SubmitEvent incluye nuevas propiedades que permiten conocer el elemento que provocó el envío del formulario. Por ejemplo, SubmitEvent permite utilizar un único controlador que es común para varios botones y enlaces que llevan al envío del formulario.
- Se ha implementado la correcta transferencia del evento de clic al invocar el método click() para elementos desconectados (que no son parte del árbol DOM).
- En la API se ha añadido la posibilidad de enlazar la animación a un fotograma clave inicial o final y el navegador calculará automáticamente el estado final o inicial (es suficiente con especificar solo el primer o último fotograma clave). Se incluyen por defecto Animation.timeline getter, Document.timeline, DocumentTimeline, AnimationTimeline, Document.getAnimations() y Element.getAnimations().
- Se ha añadido la posibilidad de activar la interfaz de perfilado de páginas sin instalar un complemento separado, mediante el botón 'Enable Profiler Menu Button' en el sitio web . Se ha añadido un modo de análisis de rendimiento solo para la pestaña activa.
- En la consola web ha aparecido un modo de evaluación instantánea de expresiones que permite a los desarrolladores identificar y corregir errores más rápidamente al ingresar expresiones complejas al mostrar el resultado preliminar a medida que se escribe.
- En para medir áreas de la página (Measuring Tool) se ha añadido la capacidad de cambiar el tamaño del marco rectangular (anteriormente, si se soltaba el botón del ratón, el marco no se podía ajustar y, en caso de un mal ajuste, había que medir desde cero).
- En la interfaz de inspección de páginas se ha añadido soporte para buscar elementos mediante expresiones XPath, además de la búsqueda previa mediante selectores CSS.
- Se ha añadido la posibilidad de filtrar mensajes de WebSocket mediante expresiones regulares (anteriormente solo se admitían máscaras de texto).
- En el depurador de JavaScript se ha añadido soporte para vincular puntos de interrupción a los controladores de eventos de WebSocket.
- Se ha limpiado la interfaz para el análisis de actividad de red. Se ha optimizado la representación de tablas en condiciones de procesamiento simultáneo de un gran número de conexiones. Se han hecho más contrastantes los separadores de columnas y los botones para aplicar filtros. En el panel de bloqueo de solicitudes de red se ha implementado la posibilidad de usar el carácter «*» en las máscaras de URL (lo que permite evaluar el comportamiento del sitio en condiciones de falla de carga de recursos).
Además de las novedades y correcciones de errores en Firefox 75, se han solucionado , de las cuales varias están marcadas como críticas, es decir, pueden permitir la ejecución de código malicioso al abrir páginas especialmente diseñadas. Actualmente, la información con detalles sobre los problemas de seguridad reparados no está disponible, y se espera que la lista de vulnerabilidades se publique en unas pocas horas.
Fuente: opennet.ru
