Se ha lanzado la versión 89 del navegador web Firefox. Además, se ha formado una actualización de la rama con soporte a largo plazo 78.11.0. La rama Firefox 90 pasará a fase de beta en breve, con un lanzamiento previsto para el 13 de julio.
Novedades principales:
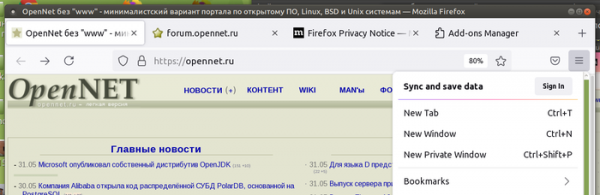
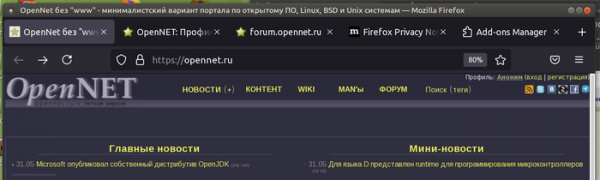
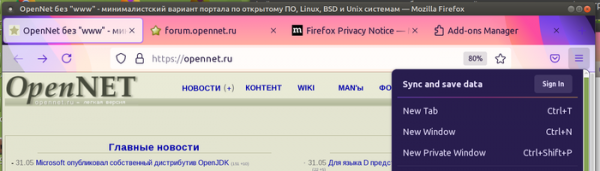
- Se ha realizado una significativa modernización de la interfaz. Se han actualizado los iconos, unificado el estilo de diferentes elementos y reestructurado la paleta de colores.
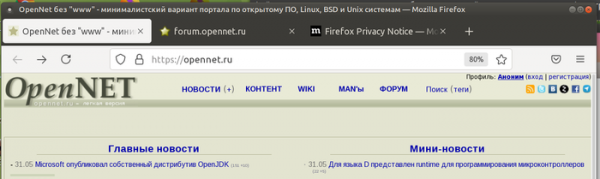
- Se ha cambiado el diseño de la barra de pestañas: los bordes de los botones de las pestañas están redondeados y ya no se fusionan con la barra en la parte inferior (efecto de botón flotante). Se ha eliminado la separación visual de las pestañas inactivas, pero el área ocupada por el botón se ilumina al pasar el cursor sobre la pestaña.

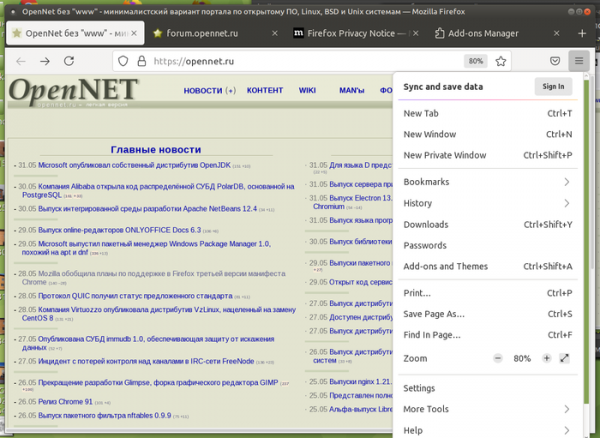
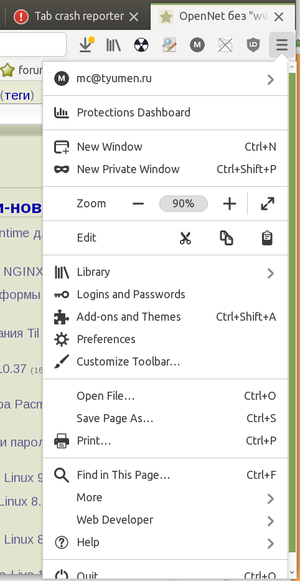
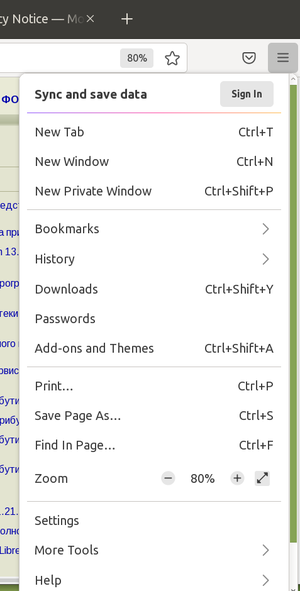
- Se ha reestructurado el menú. Se han eliminado elementos poco utilizados y obsoletos del menú principal y de los menús contextuales para centrar la atención en las características más importantes. Los elementos restantes se han reagrupado según su importancia y demanda por parte de los usuarios. En un esfuerzo por combatir el desorden visual, se han eliminado los iconos junto a los elementos del menú, dejando solo las etiquetas de texto. La interfaz para ajustar la barra y las herramientas para desarrolladores web se han colocado en un submenu separado llamado 'Herramientas adicionales'.


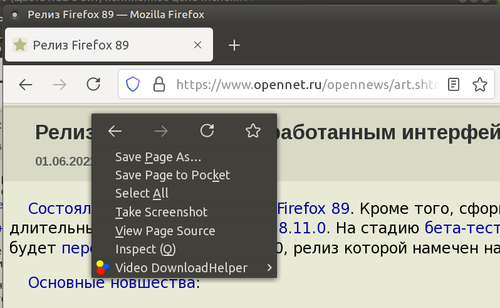
- Se ha eliminado el menú incrustado en la barra de direcciones '…' (Acciones de página), a través del cual se podía añadir un marcador, enviar un enlace a Pocket, fijar una pestaña, trabajar con el portapapeles e iniciar el envío de material por correo electrónico. Las opciones disponibles a través del menú '…' se han trasladado a otras partes de la interfaz, permaneciendo accesibles en la sección de configuración de la barra y pueden colocarse individualmente en la barra como botones. Por ejemplo, el botón para invocar la interfaz para crear capturas de pantalla está disponible a través del menú contextual que se muestra al hacer clic derecho en la página.

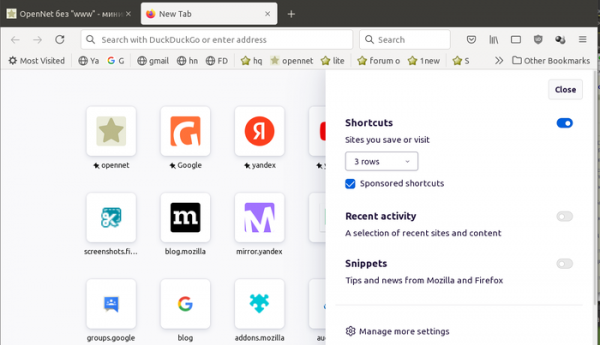
- Se ha rediseñado el panel lateral emergente para la configuración de la página con una interfaz que se muestra al abrir una nueva pestaña.

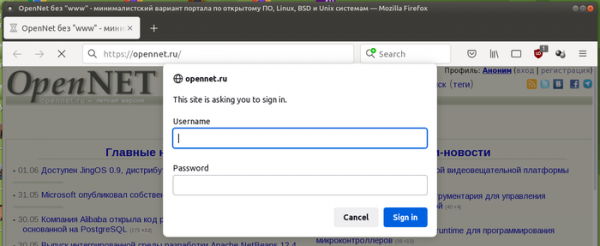
- El diseño de los paneles de información y los diálogos modales de advertencias, confirmaciones y solicitudes se ha cambiado y unificado con los demás diálogos. Los diálogos se muestran con bordes redondeados y están centrados verticalmente.

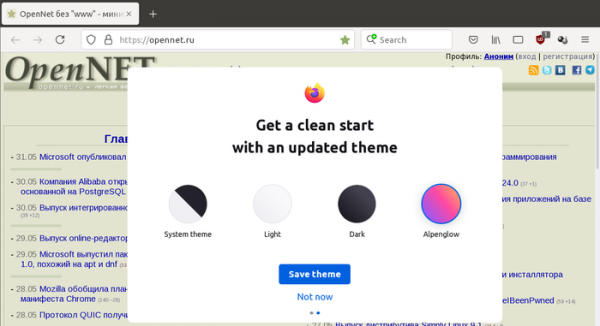
- Después de la actualización, se proporciona una pantalla que sugiere usar Firefox como el navegador predeterminado en el sistema y ofrece la opción de elegir un tema visual. Las opciones de tema son: el sistema (que tiene en cuenta la configuración del sistema al diseñar ventanas, menús y botones), claro, oscuro y Alpenglow (colorido).


- Por defecto, en la interfaz de configuración de apariencia, el botón para activar el modo compacto de visualización de las barras está oculto. Para restablecer esta configuración en about:config se ha implementado el parámetro «browser.compactmode.show». Para los usuarios que tienen activado el modo compacto, el parámetro se activará automáticamente.
- Se ha reducido el número de elementos que distraen la atención del usuario. Se han eliminado advertencias y notificaciones innecesarias.
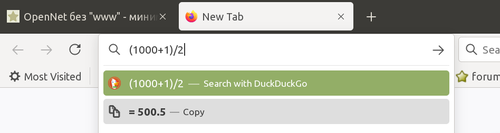
- Se ha integrado una calculadora en la barra de direcciones que permite calcular expresiones matemáticas dadas en cualquier orden. La calculadora está desactivada por defecto y requiere un cambio en la configuración suggest.calculator en about:config. En una de las próximas versiones también se espera (ya añadido en las versiones nocturnas en-US) la incorporación de un conversor de medidas en la barra de direcciones, permitiendo, por ejemplo, convertir pies a metros.

- En las versiones para Linux se ha activado el uso del motor de composición WebRender para todos los usuarios de Linux, incluyendo cualquier entorno de escritorio, todas las versiones de Mesa y sistemas con controladores NVIDIA (anteriormente WebRender solo estaba habilitado para GNOME, KDE y Xfce con controladores Intel y AMD). WebRender está escrito en el lenguaje Rust y permite un aumento sustancial en la velocidad de renderización y una reducción de la carga en la CPU al trasladar al GPU las operaciones de renderizado del contenido de la página, las cuales se realizan a través de shaders ejecutados en GPU. Para desactivar WebRender en about:config, se puede usar la configuración «gfx.webrender.enabled» o iniciar Firefox con la variable de entorno MOZ_WEBRENDER=0.
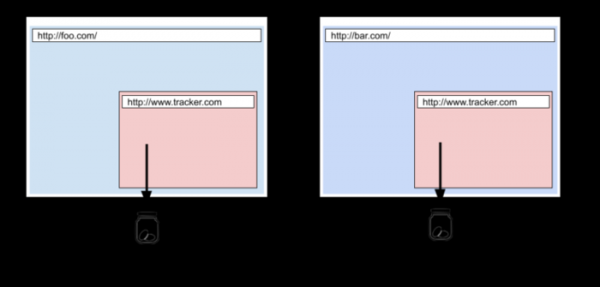
- El método de Protección Total de Cookies está habilitado por defecto, el cual anteriormente solo se activaba al elegir el modo estricto de bloqueo de contenido no deseado. Ahora, se utiliza un almacenamiento aislado separado para cada sitio web para las Cookies, lo que impide el uso de Cookies para rastrear el movimiento entre sitios, ya que todas las Cookies emitidas por bloques externos cargados en un sitio ahora están vinculadas al sitio principal y no se transfieren al acceder a esos bloques desde otros sitios. Como excepción, se ha mantenido la posibilidad de transferencia entre sitios de Cookies para servicios que no están relacionados con el rastreo de usuarios, como los utilizados para la autenticación única. La información sobre las Cookies intersitio bloqueadas y permitidas se muestra en el menú que aparece al hacer clic en el símbolo del escudo en la barra de direcciones.

- Se ha activado la segunda versión del mecanismo SmartBlock, diseñado para resolver problemas en sitios que surgen debido al bloqueo de scripts externos en modo de navegación privada o al activar el bloqueo reforzado de contenido no deseado. En particular, SmartBlock permite mejorar notablemente el rendimiento de algunos sitios que se ralentizan debido a la imposibilidad de cargar el código de los scripts de rastreo. SmartBlock reemplaza automáticamente los scripts utilizados para el rastreo por sustitutos que garantizan una carga correcta del sitio. Los sustitutos están preparados para algunos scripts de rastreo de usuarios populares, incluidos en la lista de Disconnect, como los scripts con widgets de Facebook, Twitter, Yandex, Vkontakte y Google.
- Se ha habilitado el soporte para la extensión TLS DC (Delegated Credentials) para delegar certificados de corta duración, que abordan el problema de los certificados al organizar el acceso al sitio a través de redes de entrega de contenido. Delegated Credentials introduce una clave privada intermedia adicional, cuya duración está limitada a horas o algunos días (no más de 7 días). Esta clave se genera a partir del certificado emitido por la autoridad certificadora y permite mantener la clave privada del certificado original en secreto de los servicios de entrega de contenido. Para evitar problemas de acceso una vez que expire la vida útil de la clave intermedia, se ha previsto una tecnología de actualización automática que se ejecuta en el servidor TLS original.
- Se ha presentado una implementación de elementos de formulario de entrada de terceros (no nativa del sistema), como interruptores, botones, listas desplegables y campos de entrada de texto (input, textarea, button, select), que presenta un diseño más moderno. La aplicación de una implementación separada de elementos de formulario también ha tenido un impacto positivo en el rendimiento de la visualización de páginas.
- Se ha proporcionado la posibilidad de manipular el contenido de los elementos y