Se lanzó la versión del navegador web Firefox 92. Además, se ha formado una actualización de las ramas de soporte a largo plazo — 78.14.0 y 91.1.0. La rama Firefox 93 ha entrado en la fase de prueba beta, cuyo lanzamiento está previsto para el 5 de octubre.
Novedades principales:
- Se ha añadido la posibilidad de redirección automática a HTTPS, utilizando el registro "HTTPS" en DNS como un análogo al encabezado HTTP Alt-Svc (HTTP Alternate Services, RFC-7838), que permite servidor definir una forma alternativa de acceder al sitio. Al enviar consultas DNS, además de los registros "A" y "AAAA" para identificar direcciones IP, ahora también se solicita el registro DNS "HTTPS", a través del cual se transmiten parámetros adicionales para establecer la conexión.
- Se ha implementado el soporte para la reproducción correcta de video en rango completo de colores (Full RGB).
- WebRender se ha activado por defecto para todos los usuarios de Linux, Windows, macOS y Android, sin excepciones. En la versión de Firefox 93 se eliminará el soporte para las opciones que permiten desactivar WebRender (gfx.webrender.force-legacy-layers y MOZ_WEBRENDER=0) y este motor se volverá obligatorio. WebRender está escrito en el lenguaje Rust y permite lograr un aumento significativo en la velocidad de renderizado y una reducción de la carga en la CPU al trasladar a la GPU las operaciones de renderizado del contenido de la página, que se implementan a través de shaders ejecutados en la GPU. Para los sistemas con tarjetas gráficas antiguas o controladores gráficos problemáticos, WebRender utilizará un modo de rasterización por software (gfx.webrender.software=true).
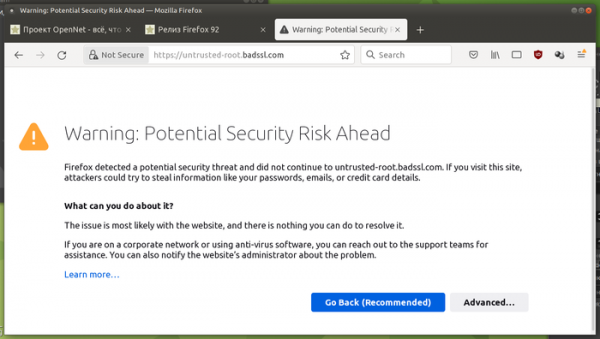
- Se ha renovado el diseño de las páginas con información sobre errores en los certificados.

- Se han incluido mejoras relacionadas con la reestructuración de la gestión de memoria de JavaScript, lo que ha permitido aumentar el rendimiento y reducir el consumo de memoria.
- Se ha resuelto un problema de disminución del rendimiento en las pestañas que son procesadas en el mismo proceso que la pestaña con el diálogo de advertencia abierto (alert()).
- En las compilaciones para macOS: se ha incluido soporte para imágenes con perfiles de color ICC v4, se ha añadido una opción en el menú Archivo para acceder a la función de compartir de macOS, y se ha ajustado el diseño de la barra de marcadores al estilo general de Firefox.
- Se ha añadido soporte a la propiedad CSS "break-inside", que permite ajustar el comportamiento de los saltos en la salida fragmentada, para las opciones "avoid-page" y "avoid-column" que prohíben los saltos de página y de columna en el bloque principal.
- En la propiedad CSS font-size-adjust se ha implementado una sintaxis con dos parámetros (por ejemplo, «font-size-adjust: ex-height 0.5»).
- En la regla CSS @font-face se añadió el parámetro size-adjust, que permite escalar el tamaño del glifo para un estilo de fuente específico, sin cambiar el valor de la propiedad CSS font-size (el área bajo el símbolo permanece igual, pero el tamaño del glifo en esta área cambia).
- Se ha añadido soporte para la propiedad CSS accent-color, que permite especificar el color del indicador de selección de un elemento (por ejemplo, el color de fondo de un checkbox seleccionado).
- En la propiedad CSS font-family se ha añadido soporte para el parámetro system-ui, que, al especificarse, utiliza los glifos de la fuente del sistema predeterminado.
- En JavaScript se ha añadido la propiedad Object.hasOwn, que es una versión simplificada de Object.prototype.hasOwnProperty, implementada como un método estático. Object.hasOwn({ prop: 42 }, 'prop') // → true
- Se ha añadido el parámetro «Feature-Policy: speaker-selection», que permite gestionar el acceso a dispositivos de salida de audio como altavoces y auriculares en WebRTC.
- Para los elementos HTML personalizados (custom element) se ha implementado la propiedad disabledFeatures.
- Se ha proporcionado la capacidad de rastrear la selección de texto en las áreas y