

Se lanzó la versión 93 del navegador web Firefox. Además, se ha preparado una actualización para las ramas de soporte a largo plazo — 78.15.0 y 91.2.0. La rama Firefox 94 ha entrado en la fase de beta, con un lanzamiento programado para el 2 de noviembre.
Novedades principales:
- Se ha habilitado por defecto el soporte para el formato de imagen AVIF (AV1 Image Format), que utiliza tecnologías de compresión intra-frame del formato de codificación de video AV1. Se admiten espacios de color de rango completo y limitado, así como operaciones de transformación (rotación y espejado). La animación no es compatible aún. Se ha propuesto el parámetro «image.avif.compliance_strictness» en about:config para ajustar la conformidad con la especificación. El valor del encabezado HTTP ACCEPT se ha cambiado por defecto a «image\/avif,image\/webp,*/*».
- El motor WebRender, escrito en Rust, se ha convertido en obligatorio, lo que permite un aumento significativo en la velocidad de representación y una reducción de la carga en la CPU al trasladar a la GPU las operaciones de renderizado del contenido de la página, implementadas a través de sombreadores ejecutados en la GPU. Para sistemas con tarjetas gráficas antiguas o controladores gráficos problemáticos, WebRender aplica un modo de rasterización por software (gfx.webrender.software=true). El soporte para la opción de desactivar WebRender (gfx.webrender.force-legacy-layers y MOZ_WEBRENDER=0) ha sido finalizado.
- Se ha mejorado el soporte para el protocolo Wayland. Se ha añadido una capa que resuelve problemas con el portapapeles en entornos basados en el protocolo Wayland. También se han incluido cambios que eliminan el parpadeo al mover una ventana al borde de la pantalla en configuraciones de múltiples monitores al utilizar Wayland.
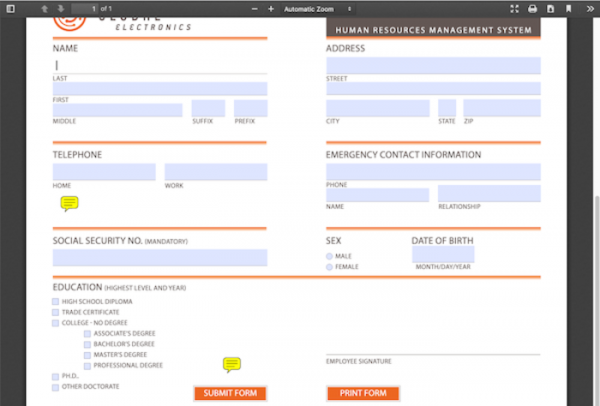
- En el visor de PDF integrado se ha implementado la posibilidad de abrir documentos con formularios XFA interactivos, que son comúnmente utilizados en formularios electrónicos por varios bancos y entidades gubernamentales.

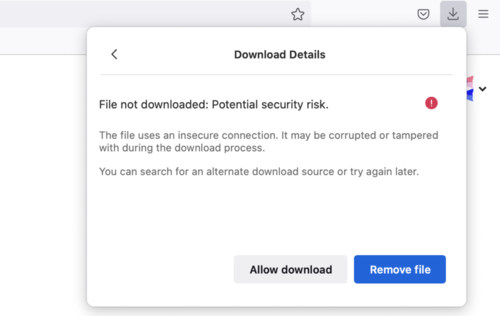
- La protección contra la descarga de archivos que se entregan a través de HTTP sin cifrado, pero iniciados desde páginas abiertas en HTTPS, está habilitada. Estas descargas no están protegidas contra suplantaciones debido al control del tráfico en tránsito, pero como son realizadas mediante una navegación desde páginas abiertas en HTTPS, el usuario puede tener una falsa impresión de seguridad. Al intentar descargar estos datos, se mostrará un aviso al usuario que le permitirá cancelar el bloqueo si lo desea. Además, ahora se prohibe y bloqueará silenciosamente la descarga de archivos de iframes aislados en los que no se haya especificado explícitamente el atributo allow-downloads.

- Se ha mejorado la implementación del mecanismo SmartBlock, diseñado para solucionar problemas en los sitios web que surgen debido al bloqueo de scripts externos en el modo de navegación privada o cuando se activa el bloqueo reforzado de contenido no deseado (estricto). SmartBlock reemplaza automáticamente los scripts de seguimiento por sustitutos que permiten la carga correcta del sitio. Los sustitutos están preparados para algunos de los scripts de seguimiento de usuarios más populares, que están en la lista de Disconnect. La nueva versión incluye un bloqueo adaptativo de scripts de Google Analytics, scripts de redes publicitarias de Google y widgets de servicios como Optimizely, Criteo y Amazon TAM.
- En los modos de navegación privada y bloqueo reforzado de contenido no deseado (estricto), se ha incluido una protección adicional para el encabezado HTTP "Referer". En los modos mencionados, ahora se prohíbe a los sitios incluir, a través del encabezado Referrer-Policy, las políticas "no-referrer-when-downgrade", "origin-when-cross-origin" y "unsafe-url", que permiten por la configuración predeterminada devolver el URL completo a sitios externos en el encabezado "Referer". Recordemos que en Firefox 87, con el propósito de bloquear posibles filtraciones de datos personales, la política "strict-origin-when-cross-origin" se activó por defecto, lo que implica cortar rutas y parámetros del "Referer" al enviar una solicitud a otros hosts al acceder a través de HTTPS, transmitir un "Referer" vacío al pasar de HTTPS a HTTP y transmitir el "Referer" completo para transiciones internas dentro de un mismo sitio. Sin embargo, la eficacia de este cambio fue cuestionada, ya que los sitios, mediante manipulaciones con el Referrer-Policy, podían devolver el comportamiento antiguo.
- La plataforma Windows implementa soporte para la descarga automática de pestañas de la memoria cuando el nivel de memoria libre en el sistema alcanza valores críticos bajos. En primer lugar, se descargan las pestañas que consumen más memoria y a las que el usuario no ha accedido durante mucho tiempo. Al volver a la pestaña descargada, su contenido se carga automáticamente de nuevo. En Linux, se espera que esta funcionalidad se agregue en una de las próximas versiones.
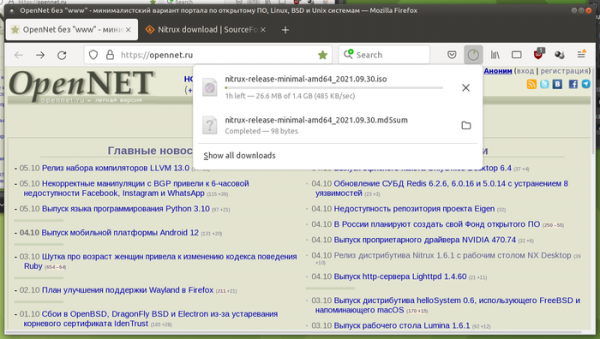
- El diseño del panel con la lista de descargas se ha unificado al estilo visual general de Firefox.

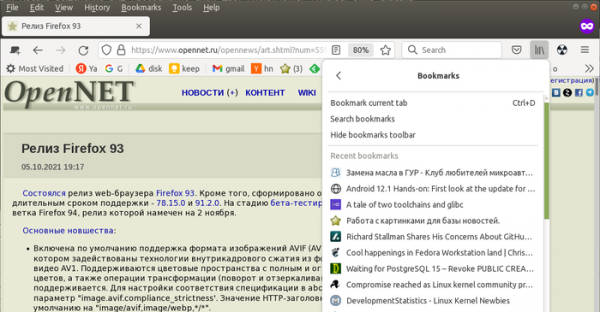
- En el modo compacto, se han reducido los márgenes entre los elementos del menú principal, el menú de desbordamiento, los marcadores y el historial de visitas.

- Se ha añadido el algoritmo SHA-256 a la lista de algoritmos que se pueden utilizar para organizar la autenticación (HTTP Authentication) (anteriormente solo se soportaba MD5).
- Se han deshabilitado por defecto los cifrados TLS que utilizan el algoritmo 3DES. Por ejemplo, el conjunto de cifrados TLS_RSA_WITH_3DES_EDE_CBC_SHA es susceptible al ataque Sweet32. Volver a habilitar el soporte para 3DES es posible con una autorización explícita en la configuración de versiones antiguas de TLS.
- En la plataforma macOS se ha solucionado el problema de pérdida de sesiones al iniciar Firefox desde un archivo montado '.dmg'.
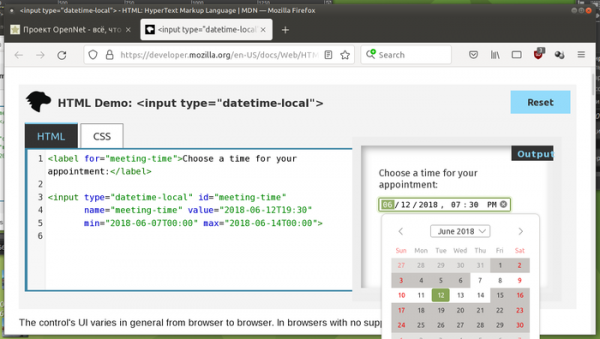
- Se ha implementado una interfaz de usuario para la entrada visual de la fecha y la hora en el elemento de formulario web <input type=»datetime-local»>.
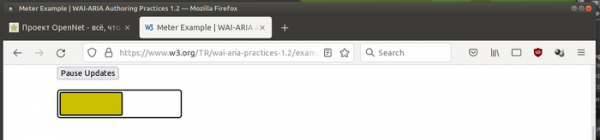
- Para elementos con el atributo aria-label o aria-labelledby se ha implementado el rol meter (role=»meter»), lo que permite hacer indicadores de valores numéricos que cambian dentro de un determinado rango (por ejemplo, indicadores de carga de batería).

- Se ha añadido soporte a la propiedad CSS font-synthesis para la palabra clave «small-caps».
- Se ha implementado el método Intl.supportedValuesOf(), que devuelve un array de calendarios, monedas, sistemas numéricos y unidades de medida soportadas.
- Para las clases se ha añadido la posibilidad de aplicar bloques de inicialización estáticos para agrupar código que se ejecuta una vez durante el procesamiento de la clase: class C { // El bloque se ejecutará al procesar la propia clase static { console.log(«bloque estático de C»); } }
- Se ha añadido soporte para llamar a HTMLElement.attachInternals para acceder a métodos adicionales de gestión de formularios.
- Se ha añadido el atributo shadowRoot al método ElementInternals, que permite a los elementos personalizados acceder a su propia raíz en el Shadow DOM, independientemente de su estado.
- La función createImageBitmap() ahora admite las propiedades imageOrientation y premultiplyAlpha.
- Se ha añadido una función global reportError() que permite a los scripts enviar errores a la consola, emulando la aparición de una excepción no capturada.
- Mejoras en la versión para la plataforma Android:
- Al ejecutar en tabletas, se han añadido los botones 'adelante', 'atrás' y 'recargar página' en la barra.
- Se ha activado por defecto el autocompletado de nombres de usuario y contraseñas en formularios web.
- Se proporciona la posibilidad de utilizar Firefox como administrador de contraseñas para completar nombres de usuario y contraseñas en otras aplicaciones (se activa a través de 'Configuración' > 'Nombres de usuario y contraseñas' > 'Autocompletar en otras aplicaciones').
- Se ha añadido la página 'Configuración' > 'Nombres de usuario y contraseñas' > 'Nombres de usuario guardados' > 'Añadir nombre de usuario' para agregar manualmente credenciales en el administrador de contraseñas.
- Se ha añadido la página 'Configuración' > 'Recopilación de datos' > 'Estudios y desactivación', que permite optar por no participar en pruebas de funciones experimentales.
Además de las novedades y correcciones de errores en Firefox 93, se han solucionado 13 vulnerabilidades, de las cuales 10 se marcan como críticas. 9 de las vulnerabilidades (agregadas bajo CVE-2021-38500, CVE-2021-38501 y CVE-2021-38499) son causadas por problemas de gestión de memoria, como desbordamientos de búfer y accesos a áreas de memoria ya liberadas. Potencialmente, estos problemas pueden llevar a la ejecución de código malicioso al abrir páginas específicamente diseñadas.
En la versión beta de Firefox 94, se implementa una nueva página de servicio 'about:unloads' en la que el usuario puede forzar la descarga de ciertas pestañas para reducir el consumo de memoria sin cerrarlas (el contenido se recargará al volver a la pestaña).
Fuente: opennet.ru
