

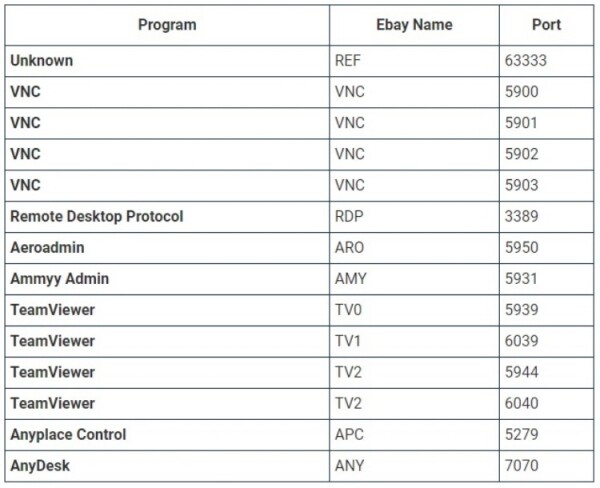
Según informes de fuentes en línea, el sitio eBay.com utiliza un script especial para escanear los puertos de las computadoras de los visitantes con el fin de detectar programas de acceso remoto. Muchos de los puertos de red escaneados son utilizados por herramientas populares de control remoto, como Windows Remote Desktop, VNC, TeamViewer, entre otros.
Entusiastas de Bleeping Computer realizaron un estudio que confirmó que eBay.com efectivamente escanea 14 puertos diferentes cuando un usuario visita el sitio web. Este proceso se lleva a cabo mediante un script check.js que se ejecuta en cada visita al recurso. El script realiza el escaneo utilizando WebSocket para conectarse a 127.0.0.1 a través del puerto especificado.
La fuente señala que el escaneo de puertos no se realiza si el usuario utiliza un dispositivo que funciona con Linux al visitar el sitio de eBay. Sin embargo, al visitar la plataforma web desde un dispositivo que opera en Windows, se registra el escaneo. Se presume que este escaneo se lleva a cabo para detectar computadoras comprometidas que podrían ser utilizadas por delincuentes para llevar a cabo actividades fraudulentas en el sitio de eBay.
Recordamos que en 2016 aparecieron en internet informes de que delincuentes utilizan TeamViewer para tomar el control de las computadoras de los usuarios y realizar compras fraudulentas en eBay. Dado que muchos usuarios de eBay utilizan cookies para iniciar sesión automáticamente en el sitio, los delincuentes podrían gestionar sus computadoras de forma remota y acceder a la plataforma para realizar compras. Los representantes oficiales de eBay se abstienen de comentar sobre este asunto.
Fuente: 3dnews.ru
