

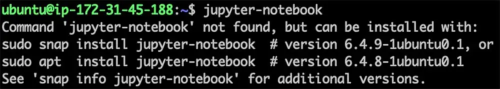
Investigadores de Aqua Security han destacado la posibilidad de llevar a cabo un ataque a usuarios de la distribución Ubuntu, aprovechando las características del manejador "command-not-found", que proporciona sugerencias en caso de intentar ejecutar un programa que no está presente en el sistema. El problema radica en que, al evaluar los comandos ejecutables que no están en el sistema, "command-not-found" utiliza no solo los paquetes de los repositorios oficiales, sino también paquetes snap del catálogo snapcraft.io.
Al formular recomendaciones basadas en el contenido del catálogo snapcraft.io, el manejador "command-not-found" no tiene en cuenta el estado del paquete y abarca aquellos que han sido añadidos al catálogo por usuarios no verificados. De este modo, un atacante puede subir a snapcraft.io un paquete con contenido malicioso oculto y un nombre que coincida con paquetes DEB existentes, programas que inicialmente no estaban en el repositorio o aplicaciones ficticias cuyos nombres reflejan errores típicos de tipeo de los usuarios al introducir nombres de utilidades populares.
Por ejemplo, se pueden subir paquetes como "tracert" y "tcpdamp" con la expectativa de que el usuario cometa un error al teclear los nombres de las utilidades "traceroute" y "tcpdump", y que "command-not-found" recomiende instalar desde snapcraft.io los paquetes maliciosos subidos por el atacante. El usuario puede no notar el engaño y pensar que el sistema solo recomienda paquetes verificados. El atacante también puede subir a snapcraft.io un paquete cuyo nombre coincida con paquetes deb existentes, y en ese caso "command-not-found" dará dos recomendaciones para instalar deb y snap, y el usuario podría elegir snap, pensando que es más seguro o seducido por una versión más reciente.
Las aplicaciones en formato snap, para las cuales se permite la revisión automática en snapcraft.io, solo pueden ejecutarse en un entorno aislado (los paquetes snap sin aislamiento se publican solo tras una revisión manual). Para el atacante, puede ser suficiente realizar operaciones en un entorno aislado con acceso a la red, por ejemplo, para minar criptomonedas, llevar a cabo ataques DDoS o enviar spam.
Un atacante también puede utilizar métodos en paquetes maliciosos para eludir el aislamiento, como explotar vulnerabilidades no parcheadas en el núcleo y en los mecanismos de aislamiento, emplear interfaces snap para acceder a recursos externos (para grabación encubierta de audio y video) o capturar entradas del teclado al utilizar el protocolo X11 (para crear keyloggers que funcionen en un entorno sandbox).
Fuente: opennet.ru
