

La empresa Positive Technologies ha anunciado el lanzamiento de una nueva versión del sistema MaxPatrol SIEM 5.1, diseñado para el monitoreo de eventos de seguridad de la información y la identificación de diversos incidentes en tiempo real.
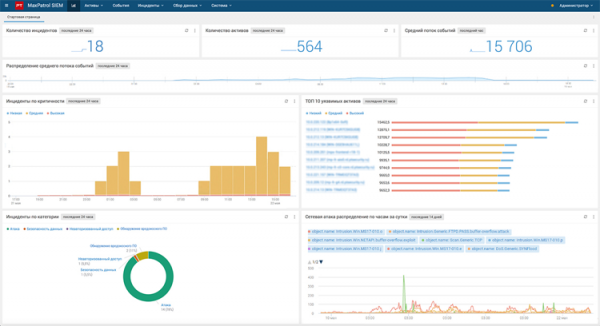
La plataforma MaxPatrol SIEM recopila datos sobre eventos actuales y detecta automáticamente amenazas, incluidas las previamente desconocidas. El sistema ayuda a los equipos de seguridad a responder rápidamente a un ataque, realizar una investigación detallada y prevenir daños reputacionales y financieros a la organización.
En la versión 5.1 de MaxPatrol SIEM se ha realizado la transición a una nueva arquitectura de base de datos Elasticsearch, lo que, según afirman los desarrolladores, ha permitido aumentar la velocidad del producto en más de un tercio.
Otra novedad del sistema es el modelo flexible de gestión de roles de usuarios. Si anteriormente en el sistema se podían asignar solo dos roles — "Administrador" u "Operador", ahora los administradores de TI tienen la posibilidad de crear roles adicionales, otorgando o restringiendo el acceso a secciones específicas del producto.
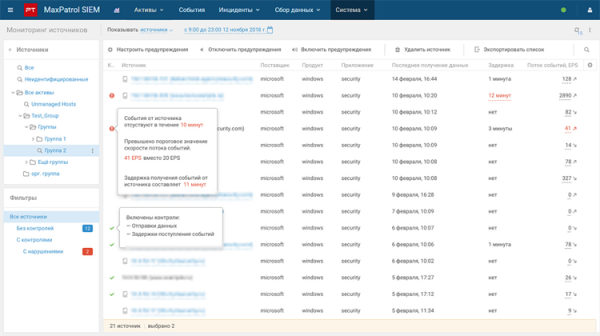
Entre otras características del producto se incluyen herramientas avanzadas de detección de ataques, una interfaz de usuario mejorada y herramientas adicionales de análisis y manejo de eventos de seguridad de la información.
Más información sobre el sistema MaxPatrol SIEM está disponible en el sitio .
Fuente: 3dnews.ru
