

Los desarrolladores de Google han presentado una nueva forma de autenticación de dos factores que implica usar un smartphone con Android como una clave de seguridad física.
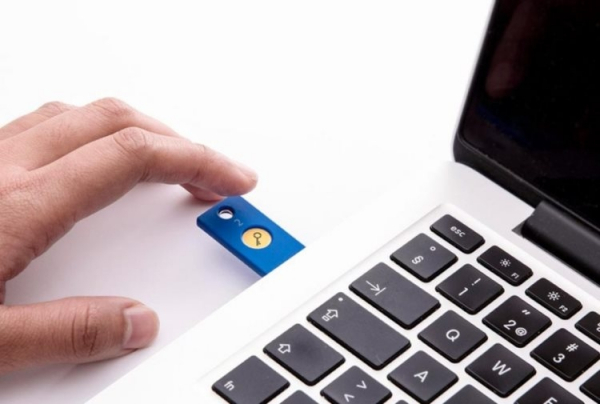
Muchos ya se han encontrado con la autenticación de dos factores, que no solo requiere ingresar una contraseña estándar, sino también utilizar algún segundo medio para verificar la identidad. Por ejemplo, algunos servicios, después de ingresar la contraseña del usuario, envían un mensaje SMS con un código generado que permite completar la autenticación. Existe un método alternativo para implementar la autenticación de dos factores, que consiste en utilizar una clave física como YubiKey, que debe conectarse a la PC para ser activada.
Los desarrolladores de Google proponen utilizar el smartphone Android del usuario como tal clave física. En lugar de enviar una notificación al dispositivo, el sitio web intentará acceder al smartphone a través de Bluetooth. Es notable que para usar este método no se requiere conectar físicamente el smartphone a la computadora, ya que el alcance del Bluetooth es bastante amplio. Además, la probabilidad de que un atacante pueda acceder al smartphone mientras se encuentra dentro del rango de conexión Bluetooth es muy baja.
Por el momento, este nuevo método de autenticación es compatible solo con algunos servicios de Google, incluidos Gmail y G-Suite. Para que funcione correctamente, se necesita un smartphone que opere con Android 7.0 Nougat o una versión más reciente.
Fuente: 3dnews.ru
