

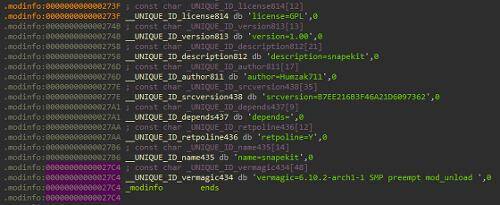
Investigadores de Gen Threat Labs han descubierto un nuevo y complejo rootkit llamado Snapekit, que está dirigido a la versión 6.10.2-arch1-1 del sistema Arch Linux en la arquitectura x86_64. Snapekit permite a los atacantes obtener acceso no autorizado al sistema y controlarlo, mientras permanece indetectado.
El rootkit se integra en el funcionamiento del sistema operativo interceptando y modificando 21 llamadas al sistema, el mecanismo de comunicación entre las aplicaciones y el núcleo del sistema operativo. Snapekit utiliza un dropper específico para su despliegue. El rootkit puede reconocer y evitar herramientas populares de análisis y depuración, como Cuckoo Sandbox, JoeSandbox, Hybrid-Analysis, Frida, Ghidra e IDA Pro. Al detectar una de estas herramientas, Snapekit cambia su comportamiento para evitar ser descubierto.
La tarea principal de Snapekit es ocultar el código malicioso, permaneciendo en el espacio del usuario en lugar de en el espacio del núcleo más controlado. Este enfoque dificulta significativamente la detección y el análisis de la amenaza. Además, el rootkit aplica mecanismos de protección PTrace para detectar intentos de depuración, lo que añade complejidad para los analistas y especialistas en ciberseguridad.
Snapekit cuenta con múltiples capas de métodos de evasión que permiten evitar no solo herramientas automatizadas de análisis (sandboxers y máquinas virtuales), sino que también dificultan el análisis manual. El creador del rootkit, conocido con el seudónimo Humzak711, planea publicar pronto el proyecto Snapekit con código abierto en GitHub.
Fuente: linux.org.ru
