

Cada vez que se adopta un nuevo estándar de comunicación móvil, no solo se mejora la velocidad de transmisión de datos, sino que también se hace la comunicación más fiable y protegida contra accesos no autorizados. Para ello, se abordan las vulnerabilidades encontradas en los protocolos anteriores y se utilizan nuevos métodos de verificación de seguridad. En este sentido, la comunicación mediante el protocolo 5G promete ser más fiable que la de 4G (LTE), aunque esto no excluye la posibilidad de descubrir vulnerabilidades en el futuro en "5G". De igual manera, los años de operación de 4G no han liberado a este protocolo de la identificación de numerosas nuevas vulnerabilidades. Un ejemplo reciente que confirma esta afirmación es el estudio realizado por especialistas de seguridad surcoreanos, que encontraron 36 nuevas vulnerabilidades críticas en el protocolo 4G.
Los especialistas del Korea Advanced Institute of Science and Technology (KAIST) aplicaron al análisis de vulnerabilidades en el protocolo (en la red) LTE el mismo método que se emplea para buscar soluciones problemáticas en el software para PC y servidores. Este es el llamado método de fuzzing, donde el sistema es atacado (cargado) con una secuencia de datos incorrectos, inesperados o aleatorios. Después de la carga, se estudia la respuesta del sistema y se construyen escenarios de defensa o profundización del ataque. Este trabajo se puede realizar en modo semi-automático, confiando en el sistema de inyección para el proceso de transmisión y recepción de datos, mientras que los escenarios de ataque y el análisis de los datos obtenidos se elaboran manualmente. Por ejemplo, los especialistas de KAIST desarrollaron una herramienta llamada LTEFuzz para evaluar la seguridad del protocolo LTE y buscar vulnerabilidades, pero prometen no hacerla pública, sino entregarla únicamente a los fabricantes de equipos y operadores de red.
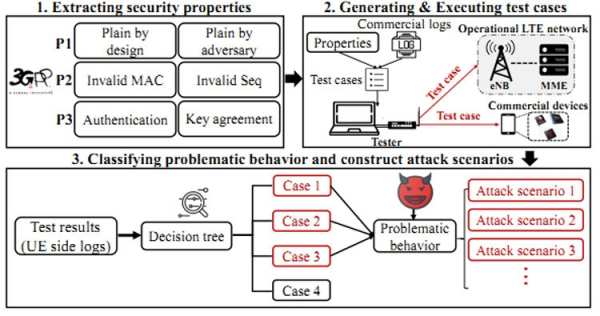
A través de LTEFuzz se han descubierto más de 50 vulnerabilidades, 36 de las cuales eran completamente nuevas. El método permitió encontrar 15 vulnerabilidades ya conocidas, lo que confirmó la validez de la tecnología elegida (si ya se conocen, ¿por qué no se han cerrado?). Las pruebas se realizaron en las redes de dos operadores no revelados y en colaboración con ellos, por lo que los usuarios normales no se vieron afectados. Se encontraron muchas cosas interesantes. Se logró espiar a los abonados, recopilar datos durante el intercambio entre estaciones base y dispositivos, enviar SMS falsos, bloquear llamadas entrantes, desconectar abonados de la red, gestionar el tráfico y hacer mucho más. Todos los hallazgos sobre las vulnerabilidades, incluidas las “brechas” en el hardware de las estaciones base de telefonía móvil, fueron notificados a los proveedores y a las organizaciones 3GPP y GSMA por especialistas de KAIST.
Fuente: 3dnews.ru
