

Investigadores de ESET han publicado un informe de 43 páginas analizando el rootkit Ebury y su actividad asociada. Se afirma que Ebury ha estado en uso desde 2009 y ha sido instalado en más de 400,000 servidores que operan con Linux y en varios cientos de sistemas basados en FreeBSD, OpenBSD y Solaris. Aproximadamente 110,000 servidores seguían afectados por Ebury a finales de 2023. El estudio resulta de interés particular dado que Ebury fue utilizado en un ataque a kernel.org, lo que revela algunos nuevos detalles sobre la vulneración de la infraestructura de desarrollo del núcleo de Linux, descubierta en 2011. Ebury también fue encontrado en servidores de registradores de dominios, intercambios de criptomonedas, nodos de salida de Tor y en varios de los proveedores de alojamiento, cuyos nombres no se revelan.
Inicialmente se pensaba que los atacantes de servidores kernel.org habían permanecido sin ser detectados durante 17 días, pero según ESET, este tiempo se calcula desde el momento de la inserción del rootkit Phalanx, mientras que el backdoor Ebury estuvo en los servidores desde 2009 y pudo haber sido utilizado durante aproximadamente dos años para obtener acceso de root a los servidores. El malware Ebury y Phalanx se instalaron en el marco de distintos ataques, que no se superponen y son realizados por diferentes grupos de delincuentes. La inserción del backdoor Ebury afectó a al menos 4 servidores en la infraestructura de kernel.org, de los cuales dos estuvieron comprometidos durante aproximadamente dos años, mientras que los otros dos lo estuvieron durante 6 meses.
Los atacantes obtuvieron acceso a los hashes de contraseñas de 551 usuarios almacenados en /etc/shadow, entre los cuales se encontraban todos los mantenedores del núcleo (las cuentas se utilizaban para acceder a Git; tras el incidente, las contraseñas fueron reemplazadas y el modelo de acceso fue revisado y cambiado para utilizar firmas digitales). Para 257 usuarios, los atacantes lograron determinar las contraseñas en texto claro, presuntamente mediante el uso de ataques de fuerza bruta sobre los hashes y a través de la interceptación de contraseñas utilizadas en SSH por el componente malicioso Ebury.
El componente malicioso Ebury se propagó como una biblioteca compartida que, una vez instalada, interceptaba las funciones utilizadas en OpenSSH para establecer una conexión remota al sistema con privilegios de root. El ataque no fue dirigido y, al igual que otros miles de hosts afectados, los servidores kernel.org fueron utilizados como parte de un botnet para enviar spam, robar credenciales para propagarse a otros sistemas, redirigir tráfico web y llevar a cabo otras actividades maliciosas.
Para infiltrarse en los servidores, se utilizaron vulnerabilidades no corregidas en el software del servidor, como las vulnerabilidades en paneles de hosting, o contraseñas interceptadas (se presume que los servidores kernel.org fueron comprometidos como resultado de la violación de la contraseña de uno de los usuarios con acceso al shell). Se utilizaron vulnerabilidades para elevar privilegios, como Dirty COW.
Las nuevas versiones de Ebury que se han utilizado en los últimos años, además de un backdoor, incluían funcionalidades como módulos para Apache httpd para proxying de tráfico, redirección de usuarios y captura de información confidencial, un módulo del kernel para modificar el tráfico HTTP en tránsito, herramientas para ocultar su propio tráfico de cortafuegos, scripts para realizar ataques AitM (Adversary-in-the-Middle, MiTM bidireccional) para interceptar credenciales SSH en redes de proveedores de hosting.
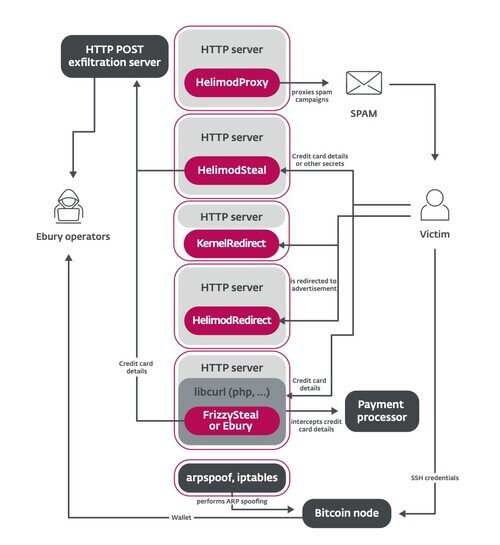
Fuente: opennet.ru
