

Recientemente, Venezuela experimentó , que dejaron a 11 estados de este país sin energía. Desde el inicio de este incidente, el gobierno de Nicolás Maduro ha sostenido que fue un , que fue posible gracias a ataques electromagnéticos y cibernéticos en la compañía eléctrica nacional Corpoelec y sus plantas generadoras. Por otro lado, el autoproclamado gobierno de Juan Guaidó simplemente atribuyó este incidente a la».
. Sin un análisis imparcial y profundo de la situación, es muy difícil determinar si estos cortes fueron consecuencia del sabotaje o si en realidad fueron causados por la falta de mantenimiento técnico. Sin embargo, las afirmaciones sobre el presunto sabotaje generan una serie de preguntas interesantes relacionadas con la seguridad informática. Muchos sistemas de control en infraestructuras críticas, como las plantas eléctricas, son cerrados y, por lo tanto, no tienen conexiones externas a Internet. Así, surge la pregunta: ¿podrían los ciberdelincuentes acceder a sistemas informáticos cerrados sin una conexión directa a sus computadoras? La respuesta es sí. En tal caso, las ondas electromagnéticas pueden ser un vector de ataque.
Cómo "captar" radiaciones electromagnéticas
Todos los dispositivos electrónicos generan radiaciones en forma de señales electromagnéticas y acústicas. Dependiendo de varios factores, como la distancia y la presencia de obstáculos, los dispositivos de escucha pueden "captar" señales de estos dispositivos utilizando antenas especiales o micrófonos de alta sensibilidad (en el caso de señales acústicas) y procesarlas para extraer información útil. Tales dispositivos incluyen monitores y teclados, y como tales, también pueden ser utilizados por ciberdelincuentes.
En cuanto a los monitores, ya en 1985 el investigador Wim van Eyck publicó sobre los riesgos de seguridad que representan las radiaciones de dichos dispositivos. Como recordarás, en aquel entonces los monitores utilizaban tubos de rayos catódicos (CRT). Su investigación demostró que la radiación del monitor podía ser 'leída' a distancia y utilizada para reconstruir las imágenes mostradas en el monitor. Este fenómeno se conoce como interceptación de Van Eck, y de hecho es , por las cuales varios países, incluidos Brasil y Canadá, consideran que los sistemas electrónicos de votación son demasiado inseguros para ser utilizados en los procesos electorales.
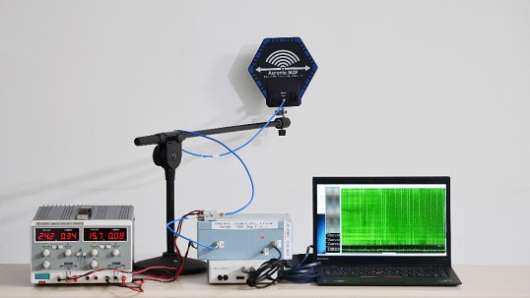
El equipo utilizado para acceder a otro portátil situado en la habitación contigua. Fuente:
Aunque hoy en día los monitores LCD generan mucho menos radiación que los monitores CRT, sin embargo, demostró que también son vulnerables. Además, . Lograron acceder a contenido encriptado en un portátil ubicado en la habitación contigua, utilizando un equipo relativamente sencillo que costaba alrededor de 3000 dólares, que consistía en una antena, un amplificador y un portátil con software especializado para el procesamiento de señales.
Por otro lado, los propios teclados también pueden ser a la interceptación de sus radiaciones. Esto significa que existe un potencial riesgo de ciberataques, en los cuales los delincuentes pueden recuperar credenciales y contraseñas analizando qué teclas del teclado fueron presionadas.
TEMPEST y EMSEC
El uso de radiaciones para extraer información tuvo su primera aplicación durante la Primera Guerra Mundial, y estuvo relacionado con las líneas telefónicas. Estas técnicas se utilizaron ampliamente durante la Guerra Fría con dispositivos más avanzados. Por ejemplo, explica cómo en 1962 un empleado de seguridad de la embajada de EE. UU. en Japón descubrió que un dipolo, situado en un hospital cercano, estaba dirigido hacia el edificio de la embajada para interceptar sus señales.
Pero el concepto de TEMPEST como tal empieza a aparecer ya en los años 70 con los primeros . Este es un nombre en clave que se refiere a investigaciones sobre emisiones no intencionales (secundarias) de dispositivos electrónicos que pueden facilitar la filtración de información secreta. El estándar TEMPEST fue creado y dio lugar al surgimiento de estándares de seguridad que también fueron .
Este término se utiliza a menudo de forma intercambiable con el término EMSEC (seguridad de emisiones), que es parte de los estándares .
Protección TEMPEST
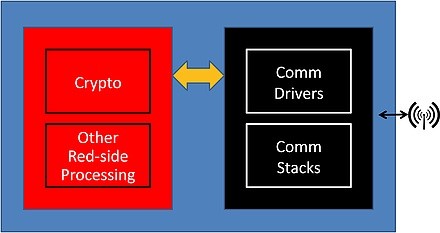
Esquema de arquitectura criptográfica Red/Black para un dispositivo de comunicación. Fuente:
En primer lugar, la protección TEMPEST se aplica al concepto fundamental de criptografía conocido como arquitectura Red/Black (rojo/negro). Este concepto divide los sistemas en equipos 'rojos' (Red) utilizados para procesar información confidencial, y equipos 'negros' (Black) que transmiten datos sin clasificación de secreto. Uno de los propósitos de la protección TEMPEST es esta separación, que separa todos los componentes, manteniendo el equipo 'rojo' alejado del 'negro' mediante filtros especiales.
En segundo lugar, es importante tener en cuenta el hecho de que todos los dispositivos emiten un cierto nivel de radiación.Esto significa que el nivel máximo posible de protección sería una protección total de todo el espacio, incluidos computadoras, sistemas y componentes. Sin embargo, esto sería extremadamente costoso e impráctico para la mayoría de las organizaciones. Por esta razón, se utilizan técnicas más específicas:
• Evaluación de zonificación: se utiliza para estudiar el nivel de seguridad TEMPEST de espacios, instalaciones y computadoras. Después de llevar a cabo esta evaluación, los recursos pueden dirigirse a aquellos componentes y computadoras que contienen información más sensible o datos sin cifrar. Varios organismos oficiales que regulan la seguridad de las comunicaciones, como la NSA en EE. UU. o , certifican tales técnicas.
• Áreas blindadas: la evaluación de zonificación puede mostrar que ciertos espacios que contienen computadoras no cumplen completamente con todos los requisitos de seguridad. En estos casos, una de las opciones es el blindaje completo de ese espacio o el uso de gabinetes blindados para tales computadoras. Estos gabinetes están fabricados con materiales especiales que impiden la propagación de emisiones.
• Computadoras con sus propios certificados TEMPEST: a veces, una computadora puede estar en un lugar seguro, pero carecer de un nivel adecuado de seguridad. Para reforzar el nivel de seguridad existente, hay computadoras y sistemas de comunicación que tienen su propia certificación TEMPEST, que respalda la seguridad de su hardware y otros componentes.
TEMPEST demuestra que, incluso si los sistemas corporativos tienen espacios físicos prácticamente seguros o incluso no están conectados a comunicaciones externas, no hay garantías de que sean completamente seguros. En cualquier caso, la mayoría de las vulnerabilidades en infraestructuras críticas están relacionadas, probablemente, con ataques comunes (como los ransomware), de los cuales hemos . En estos casos, es bastante sencillo evitar tales ataques mediante las medidas adecuadas y las soluciones avanzadas de seguridad informática . La combinación de todas estas medidas de protección es la única forma de garantizar la seguridad de los sistemas críticos para el futuro de la empresa o incluso de todo el país.
Fuente: habr.com
