

En este artículo, exploraremos una vulnerabilidad muy interesante en el sistema operativo «nacional» Astra Linux, así que, empecemos...
Astra Linux es un sistema operativo de propósito especial basado en el núcleo de Linux, diseñado para la protección integral de la información y la construcción de sistemas automatizados seguros.
El fabricante desarrolla versiones básicas de Astra Linux: Common Edition (edición de propósito general) y su modificación Special Edition (edición de propósito especial):
- la edición de propósito general — Common Edition — está destinada a pequeñas y medianas empresas, instituciones educativas;
- la edición de propósito especial — Special Edition — está destinada a sistemas automatizados en configuraciones seguras, que procesan información con un grado de secreto «top secret» incluido.
Inicialmente, la vulnerabilidad en el bloqueador de pantalla fue descubierta en el sistema operativo Astra Linux Common Edition v2.12, manifestándose en el momento en que la computadora está bloqueada y, si en esta etapa se realiza un cambio en la resolución de pantalla. En particular, en entornos virtuales (VMWare, Oracle Virtualbox), se produce una visualización completa del contenido del escritorio sin pasar por la autorización.
Esta vulnerabilidad también fue explotada con éxito en Astra Linux Special Edition v1.5. Es posible que exista una forma de obtener información desde máquinas físicas, utilizando varios monitores con diferentes resoluciones.
A continuación, se presenta un video con una demostración en Astra Linux Special Edition v1.5 (se bloqueó la estación, se cambió la extensión de la ventana de la estación):
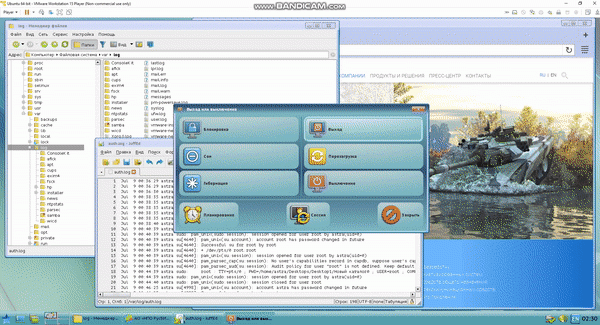
Captura de pantalla del video (fragmento de datos en el escritorio):
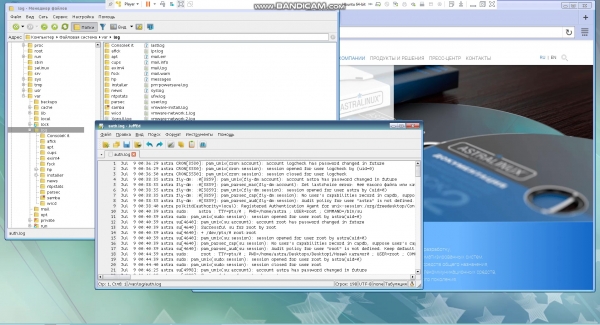
En resumen, se puede concluir que la explotación de esta brecha permitirá acceder a documentos (incluyendo aquellos de acceso restringido) abiertos en el escritorio de una estación bloqueada con Astra Linux, lo que provocará la fuga de este tipo de información.
Fuente: habr.com
