

Un grupo de investigadores de las universidades Tsinghua (China) y George Mason (EE.UU.) ha revelado información sobre una vulnerabilidad (CVE-2022-25667) en los puntos de acceso inalámbricos que permite llevar a cabo ataques de intermediario (MITM) en redes inalámbricas protegidas mediante los protocolos WPA, WPA2 y WPA3. A través de la manipulación de paquetes ICMP con la bandera 'redirect', un atacante puede redirigir el tráfico de la víctima dentro de la red inalámbrica a través de su sistema, lo que puede utilizarse para interceptar y alterar sesiones no cifradas (por ejemplo, solicitudes a sitios sin HTTPS).
La vulnerabilidad se debe a la falta de una adecuada filtración de mensajes ICMP falsos con una dirección de remitente enmascarada (spoofing) en los procesadores de red (NPU, Network Processing Unit), que proporcionan el procesamiento de paquetes de bajo nivel en la red inalámbrica. Entre otras cosas, los NPU redirigieron sin verificar el spoofing paquetes ICMP falsos con la bandera 'redirect', que pueden utilizarse para modificar los parámetros de las tablas de enrutamiento del usuario víctima. El ataque se reduce al envío de un paquete ICMP en nombre del punto de acceso con la bandera 'redirect' que especifica datos falsos en el encabezado del paquete. Debido a la vulnerabilidad, el mensaje es redirigido por el punto de acceso y procesado por la pila de red de la víctima, que cree que el mensaje fue enviado por el punto de acceso.
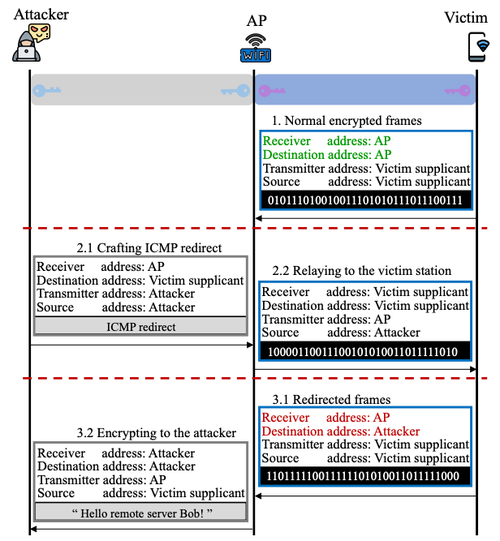
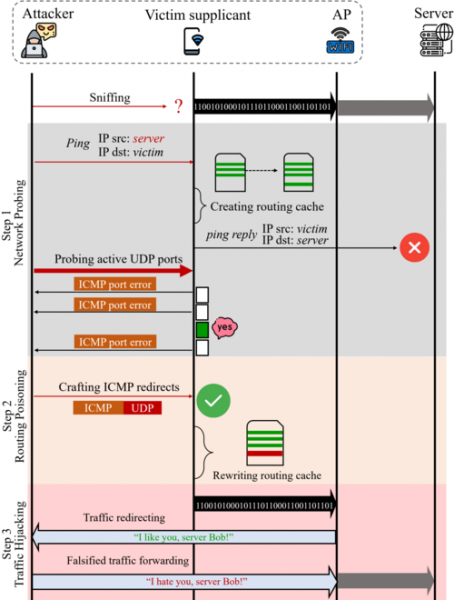
Además, los investigadores han propuesto un método para eludir las verificaciones de los paquetes ICMP con la bandera 'redirect' en el lado del usuario final y modificar su tabla de enrutamiento. Para eludir el filtrado, el atacante primero determina el puerto UDP activo en la víctima. Estando en la misma red inalámbrica, el atacante puede interceptar el tráfico, pero no puede descifrarlo ya que no conoce la clave de sesión utilizada cuando la víctima se conecta al punto de acceso. Sin embargo, al enviar paquetes de verificación a la víctima, el atacante, basándose en el análisis de las respuestas ICMP recibidas con la bandera 'Destination Unreachable', puede determinar el puerto UDP activo. Luego, el atacante forma un mensaje ICMP con la bandera 'redirect' y un encabezado UDP falso donde se indica el puerto UDP abierto detectado. El procesamiento de este mensaje conduce a la alteración de la tabla de enrutamiento en el sistema de la víctima y la redirección del tráfico con la posibilidad de ser interceptado en texto claro a nivel de enlace.
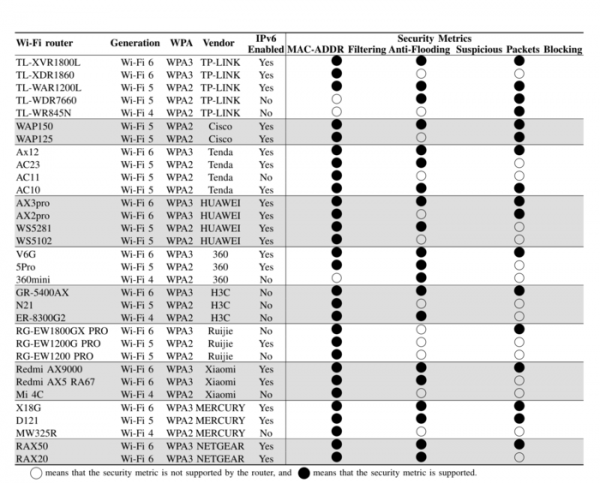
Se ha confirmado la existencia de un problema en los puntos de acceso que utilizan chips fabricados por HiSilicon y Qualcomm. Un estudio de 55 modelos diferentes de puntos de acceso de 10 fabricantes conocidos (Cisco, NetGear, Xiaomi, Mercury, 360, Huawei, TP-Link, H3C, Tenda, Ruijie) mostró que todos son vulnerables y no bloquean los paquetes ICMP falsificados. Además, al analizar 122 redes inalámbricas existentes, se identificó la posibilidad de llevar a cabo un ataque en 109 redes (89%).
Para explotar las vulnerabilidades, el atacante debe tener la capacidad de conectarse legítimamente a la red Wi-Fi, es decir, debe conocer los parámetros de acceso a la red inalámbrica (las vulnerabilidades permiten eludir los mecanismos de segregación de tráfico de usuarios dentro de la red aplicados en los protocolos WPA*). A diferencia de los ataques MITM tradicionales a redes inalámbricas, al utilizar la técnica de suplantación de paquetes ICMP, el atacante puede prescindir del despliegue de su propio punto de acceso ficticio para interceptar el tráfico y aprovechar los puntos de acceso legítimos relacionados con la red para redirigir paquetes ICMP especialmente diseñados a la víctima.
Fuente: opennet.ru
