

En la utilidad sort, incluida en el paquete GNU Coreutils, se ha identificado una vulnerabilidad (CVE-2025-5278) que resulta en el acceso a datos fuera de los límites del búfer al ordenar utilizando la sintaxis «+POS1[.C1][OPTS]», utilizada para seleccionar las claves de ordenamiento en los datos procesados. El problema es causado por un desbordamiento de entero (wraparound) en la función begfield(), lo que permite leer el contenido de un byte de datos fuera del búfer. La vulnerabilidad puede ser explotada para provocar un fallo en las aplicaciones o para filtrar información desde el proceso al pasar parámetros de ordenamiento cuidadosamente elaborados por un atacante. El problema se manifiesta desde la versión 7.2 (2009) y aún no se ha solucionado en forma de parche.
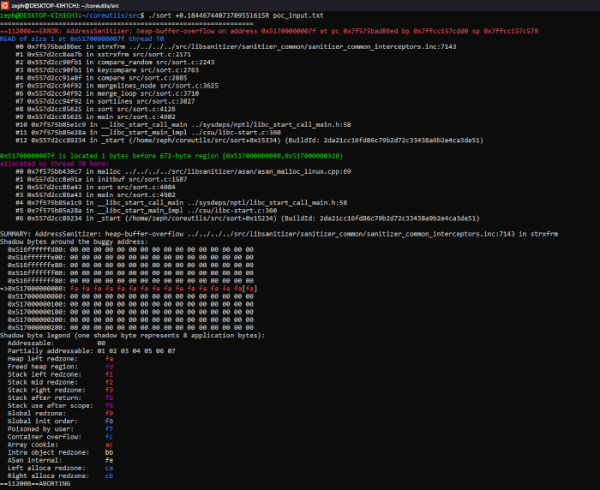
El problema se puede reproducir intentando ordenar un archivo que contenga la cadena «aa\nbb» con el comando «./sort +0.18446744073709551615R poc_input.txt». La utilidad sort debe estar compilada con la inclusión de Address Sanitizer (opción «-fsanitize=address»).
Fuente: opennet.ru
