

En el paquete de oficina LibreOffice una vulnerabilidad (), que puede ser utilizada para ejecutar código arbitrario al abrir documentos preparados por un atacante.
La vulnerabilidad se debe a que el componente LibreLogo, diseñado para enseñar programación e insertar gráficos vectoriales, traduce sus operaciones a código en lenguaje Python. Al poder ejecutar instrucciones de LibreLogo, un atacante puede lograr la ejecución de cualquier código en Python en el contexto de la sesión actual del usuario, aprovechándose del comando 'run' disponible en LibreLogo. Desde Python, mediante la función system(), se pueden invocar comandos del sistema arbitrarios.
LibreLogo es un componente opcional, pero en LibreOffice por defecto se ofrecen macros que permiten invocar LibreLogo y no requieren confirmación para su ejecución, ni muestran advertencias, incluso al activar el modo de máxima protección de macros (selección del nivel 'Very High').
Para realizar un ataque, se puede vincular tal macro a un manejador de eventos que se activa, por ejemplo, al pasar el cursor del ratón por una área específica o al activar el foco de entrada en el documento (evento onFocus). Como resultado, al abrir un documento preparado por el atacante, se puede lograr la ejecución oculta de código Python, sin que el usuario se dé cuenta. Por ejemplo, en el caso del exploit demostrado, al abrir el documento, sin previo aviso se activa la calculadora del sistema.
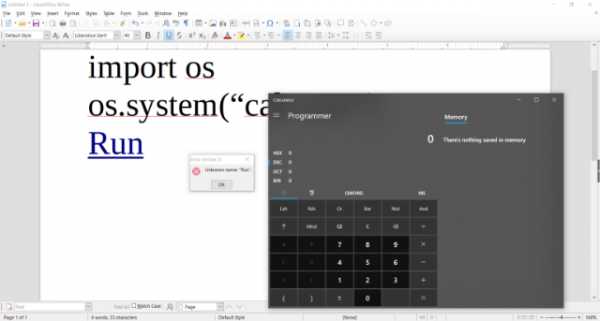
La vulnerabilidad fue corregida sin llamar demasiado la atención en la actualización de LibreOffice 6.2.5, lanzada el 1 de julio, pero parece que el problema no fue completamente abordado (solo se bloqueó la invocación de LibreLogo desde macros) y algunos otros vectores de ataque. Además, el problema no se solucionó en la versión 6.1.6, recomendada para usuarios corporativos. Se espera que la vulnerabilidad sea completamente eliminada en la versión de LibreOffice 6.3, que se lanzará la próxima semana. Hasta que se publique la actualización completa, se recomienda a los usuarios deshabilitar explícitamente el componente LibreLogo, que por defecto está disponible en muchas distribuciones. La vulnerabilidad ha sido parcialmente mitigada en , , y .
Fuente: opennet.ru
