

En PackageKit, una capa de D-Bus que unifica las operaciones de gestión de paquetes, se ha identificado una vulnerabilidad Pack2TheRoot (CVE-2026-41651) que permite a un usuario no privilegiado instalar o eliminar paquetes arbitrarios y obtener acceso root al sistema. El problema se presenta a partir de la versión 1.0.2 (año 2014) y se ha corregido en la versión 1.3.5 de PackageKit.
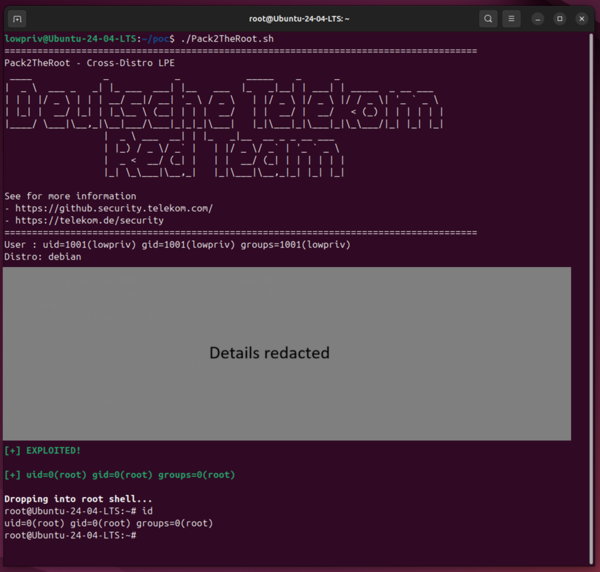
El problema fue identificado por investigadores de Deutsche Telekom utilizando el modelo de IA Claude Opus. Se ha preparado un exploit funcional que opera en la mayoría de las distribuciones con PackageKit, pero tanto este como información detallada sobre la vulnerabilidad se publicarán más adelante para dar tiempo a los usuarios a actualizar sus sistemas. La posibilidad de explotar la vulnerabilidad se demostró en Ubuntu Desktop 18.04/24.04.4/26.04, Ubuntu Server 22.04 — 24.04, Debian Desktop 13.4, RockyLinux Desktop 10.1 y Fedora 43 Desktop/Server. El estado de la corrección de vulnerabilidades en las distribuciones se puede consultar en estas páginas (si la página no está disponible, significa que los desarrolladores de la distribución aún no han comenzado a abordar el problema): Debian, Ubuntu, SUSE, RHEL, Gentoo, Arch, Fedora, FreeBSD.
La vulnerabilidad es causada por una condición de carrera en el manejo de las banderas de transacción en el proceso en segundo plano de PackageKit, lo que permite alterar los parámetros de la operación en el momento entre la autorización y la ejecución de la operación con el paquete. Un atacante puede enviar una solicitud D-Bus para ejecutar una operación permitida para un usuario no privilegiado y luego enviar una solicitud D-Bus repetida. Si la solicitud repetida llega antes de que comience realmente la operación permitida, se puede lograr la redefinición de las banderas de una transacción ya iniciada y alterar el estado en caché.
De este modo, una transacción permitida que ya ha comenzado se ejecutará con parámetros alterados en lugar de los originales, utilizando los parámetros del segundo pedido. Al alterar la información del paquete a instalar, se puede sustituir el paquete permitido por cualquier otro, incluido uno guardado localmente por el atacante. La instalación del paquete se lleva a cabo con privilegios de root, por lo que para obtener acceso root en el sistema, el atacante puede añadir un script propio al paquete que se ejecuta automáticamente antes o después de la instalación.
Fuente: opennet.ru
