

Se ha detectado un problema en el navegador Chrome al enviar datos confidenciales a los servidores de Google al activar el modo avanzado de corrección ortográfica, que implica la verificación a través de un servicio externo. El problema también se presenta en el navegador Edge al utilizar la extensión Microsoft Editor.
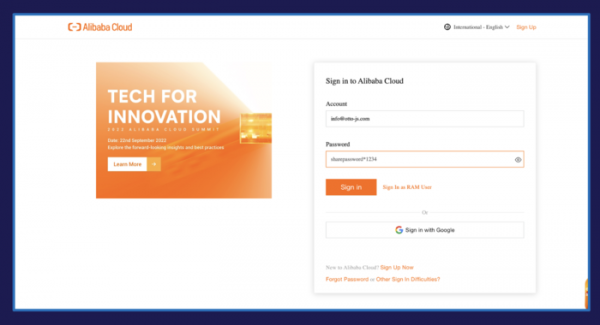
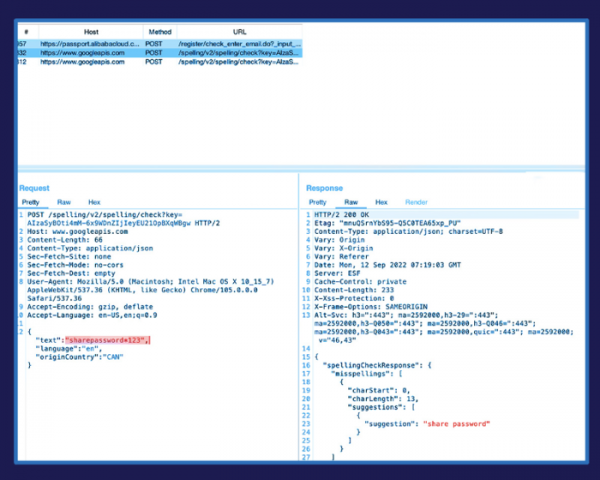
Al parecer, el texto para verificación se transmite también desde formularios de entrada que contienen datos confidenciales, incluyendo campos que contienen nombres de usuario, direcciones, correos electrónicos, datos de pasaporte e incluso contraseñas, en caso de que los campos de entrada de contraseñas no estén limitados por la etiqueta estándar «». Por ejemplo, el problema resulta en el envío a servidor www.googleapis.com de contraseñas si se activa la opción para mostrar la contraseña introducida, implementada en los servicios de Google Cloud (Secret Manager), AWS (Secrets Manager), Facebook, Office 365, Alibaba Cloud y LastPass. De 30 sitios conocidos probados, incluidos redes sociales, bancos, plataformas en la nube y tiendas en línea, 29 resultaron ser vulnerables a la filtración.
En AWS y LastPass, el problema ya se ha resuelto de manera rápida añadiendo el parámetro «spellcheck=false» en la etiqueta «input». Para bloquear el envío de datos del lado del usuario, se debe desactivar en la configuración la corrección ortográfica avanzada (sección «Languages/Spell check/Enhanced spell check» o «Idiomas/Revisión ortográfica/Corrección avanzada», que por defecto está desactivada).
Fuente: opennet.ru
