

Los miembros de la comunidad Kernal han descubierto una actitud extraordinariamente descuidada hacia la seguridad en la distribución Linuxfx, que ofrece una compilación de Ubuntu con un entorno de escritorio KDE estilizado como la interfaz de Windows 11. Según la información del sitio del proyecto, más de un millón de usuarios utilizan esta distribución y se han registrado alrededor de 15,000 descargas en esta semana. La distribución ofrece la activación de funciones adicionales de pago, que se lleva a cabo introduciendo una clave de licencia en una aplicación gráfica especial.
La investigación de la aplicación para la activación de licencias (/usr/bin/windowsfx-register) mostró que incluye un inicio de sesión y una contraseña integrados para acceder a una base de datos externa MySQL, donde se añaden datos sobre nuevos usuarios. Las credenciales utilizadas permiten obtener acceso completo a la base de datos, incluida la tabla "machines" que refleja la información sobre todas las instalaciones de la distribución, incluyendo IP los usuarios. También está disponible el contenido de la tabla "fxkeys" con claves de licencia y direcciones de correo electrónico de todos los usuarios comerciales registrados. Es notable que, a diferencia de las afirmaciones sobre un millón de usuarios, en la base de datos solo hay 20,000 registros. La aplicación está escrita en Visual Basic y se ejecuta utilizando el intérprete Gambas.
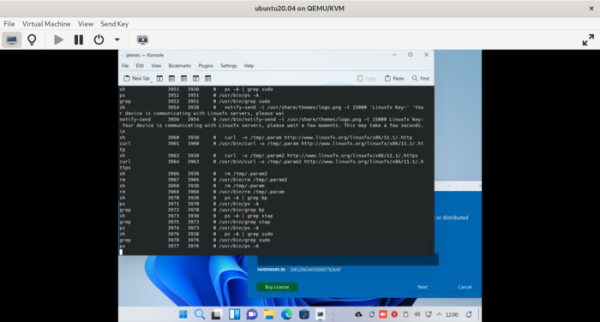
La reacción de los desarrolladores de la distribución merece atención. Tras la publicación de información sobre problemas de seguridad, lanzaron una actualización que no solucionó el problema en sí, sino que solo cambió el nombre de la base de datos, el inicio de sesión y la contraseña, así como alteraron la lógica para obtener las credenciales e intentaron combatir el rastreo del programa. En lugar de credenciales integradas en la propia aplicación, los desarrolladores de Linuxfx añadieron la carga de parámetros de conexión a la base de datos desde un externo servidores, utilizando la utilidad curl. Para la protección tras el lanzamiento, implementaron la búsqueda y eliminación de todos los procesos en ejecución "sudo", "stapbp" y "*-bpfcc" en el sistema, aparentemente creyendo que de esta manera podrían impedir el funcionamiento de programas de rastreo.
Fuente: opennet.ru
