Publicado el lanzamiento inicial abierto Vigolium v0.1.13-beta — de un escáner de vulnerabilidades para aplicaciones web, que combina un escaneo determinista clásico con una auditoría basada en LLM. El proyecto está disponible en GitHub y se distribuye bajo la licencia GNU AGPLv3; la parte comercial se ha trasladado a la nube Cloud Console, mientras que el núcleo del escáner se declara como abierto.
Vigolium ofrece dos modos principales de operación: vigolium scan — escaneo multietapa convencional con búsqueda de contenido, spidering a través del navegador, auditoría activa y pasiva; y vigolium agent — modo agente, donde el LLM selecciona módulos, planifica ataques, genera extensiones de JavaScript personalizadas y combina pruebas dinámicas con auditoría de código fuente.
Según el directorio actual de módulos, Vigolium incluye 251 módulos de verificación, de los cuales 154 son activos y 97 son pasivos. Los módulos activos envían solicitudes modificadas y aplican fuzzing, inyecciones y análisis de comportamiento, los pasivos — analizan pares de solicitud/respuesta existentes sin generar tráfico adicional.
Funcionalidades
Native Scan — escaneo determinista convencional.
El modo vigolium scan está diseñado para verificaciones rápidas y reproducibles. Pasa por varias fases: recopilación de datos externa, detección de contenido, spidering de browser/SPAs y auditoría. Este modo es conveniente para CI, verificaciones regulares y casos en los que es importante obtener resultados predecibles sin la intervención del LLM.Agentic Scan — auditoría agente con LLM.
El modo vigolium agent utiliza un runtime integrado olium. El agente puede buscar endpoints por sí mismo, seleccionar módulos, ejecutar verificaciones, analizar código, realizar SAST y volver a verificar hallazgos. Se admiten escenarios de Autopilot, Swarm y Query mode: desde el escaneo autónomo del objetivo hasta solicitudes únicas para revisión de código, búsqueda de endpoints y detección de secretos.Verificaciones de XSS, SQLi, NoSQLi, SSTI, LFI, RCE, XXE y SSRF.
El directorio de módulos enumera verificaciones de XSS reflejado, inyecciones SQL basadas en errores y boolean-based blind SQLi, inyecciones NoSQL, injection de plantilla del lado del servidor, inclusión de archivos locales, inyección de comandos, XXE, SSRF y vulnerabilidades out-of-band. Se utiliza una escala de gravedad para los hallazgos que va de crítica a información y una escala de confianza que incluye ciertos, firmes y tentativos.Verificaciones OAST para vulnerabilidades "a ciegas".
Vigolium puede verificar blind XSS, blind SSRF, blind XXE y blind RCE a través de mecanismos de callback, incluyendo interactsh. Esto es necesario en casos donde la vulnerabilidad no se manifiesta directamente en la respuesta HTTP, pero el servidor realiza una consulta DNS/HTTP externa o ejecuta una acción pendiente.Mutación consciente del valor — mutación de parámetros teniendo en cuenta el significado del valor.
El escáner clasifica los parámetros según su tipo semántico: número, UUID, JWT, correo electrónico y otras variantes, después de lo cual selecciona mutaciones según el contexto. Esto debería reducir el ruido en comparación con la sustitución grosera de las mismas cargas útiles en todos los campos.Soporte para diferentes formatos de entrada.
Como entrada se pueden proporcionar URL, especificaciones OpenAPI/Swagger, colecciones de Postman, datos de Burp Suite, cURL y Nuclei JSONL. También se admite la entrega de URL a través de stdin y la ejecución de fases de escaneo individuales.Escaneo autenticado y verificaciones IDOR/BOLA.
Vigolium soporta varias sesiones simultáneamente: las sesiones se pueden transmitir en línea, cargar desde archivos o describir flujos de inicio de sesión completos con extracción de tokens. Esto se utiliza para verificaciones de control de acceso horizontal y vertical, incluyendo IDOR/BOLA y escalado de privilegios.Verificaciones de marcos y filtraciones típicas.
En la lista de módulos hay verificaciones para Next.js, Spring/Java, Django, Flask, FastAPI, Laravel, Symfony, Rails, Express y ASP.NET/IIS. Por ejemplo, para Spring se revisan los endpoints Actuator abiertos, Spring Boot Admin, Spring Cloud Config, H2 Console, Jolokia y las consolas de servidores de aplicaciones Java; para Next.js — filtraciones a través de /_next/data, SSRF en el Optimizer de Imágenes y saltos de middleware.Extensiones de JavaScript.
El usuario puede escribir sus propios módulos y hooks en JavaScript a través del motor JS integrado con API HTTP, considerando sesiones. Una limitación importante: estas extensiones pueden ejecutar comandos arbitrarios y no están aisladas en un sandbox, por lo que deben ser tratadas como código ejecutable normal.Una fase separada de triage para los resultados.
En las pruebas de seguridad asistidas por LLM, a menudo surge el problema de hallazgos plausibles pero no reproducibles. El autor de Vigolium describe triage como un paso separado: primero el escáner reúne candidatos, luego una verificación separada vuelve a comprobar cada hallazgo con pruebas.Limitaciones del presupuesto para el modo agent.
Para el escaneo basado en agentes, se pueden limitar los tokens, la cantidad de llamadas a herramientas, el número de iteraciones de triage y el tiempo total de ejecución. Esto es importante para CI y pruebas de penetración con tiempo fijo: el agente no debe estar escaneando infinitamente un solo objetivo y consumir el presupuesto en hipótesis de poco valor.Informes, cola y escalado.
En Native Scan se mencionan un pool de trabajadores competitivo, limitación de tasa por host, cola híbrida en memoria, en disco o en Redis, así como informes HTML autónomos. Las salidas están disponibles en consola, JSONL y HTML.Modo servidor, API e integración con Burp Suite.
Vigolium puede funcionar como un servidor API, aceptar tráfico, incluir un proxy HTTP transparente y escanear automáticamente los datos recibidos. Para Burp Suite se menciona una extensión separada llamada burp-vigolium, que permite enviar tráfico en vivo al servidor Vigolium.Workbench y Consola.
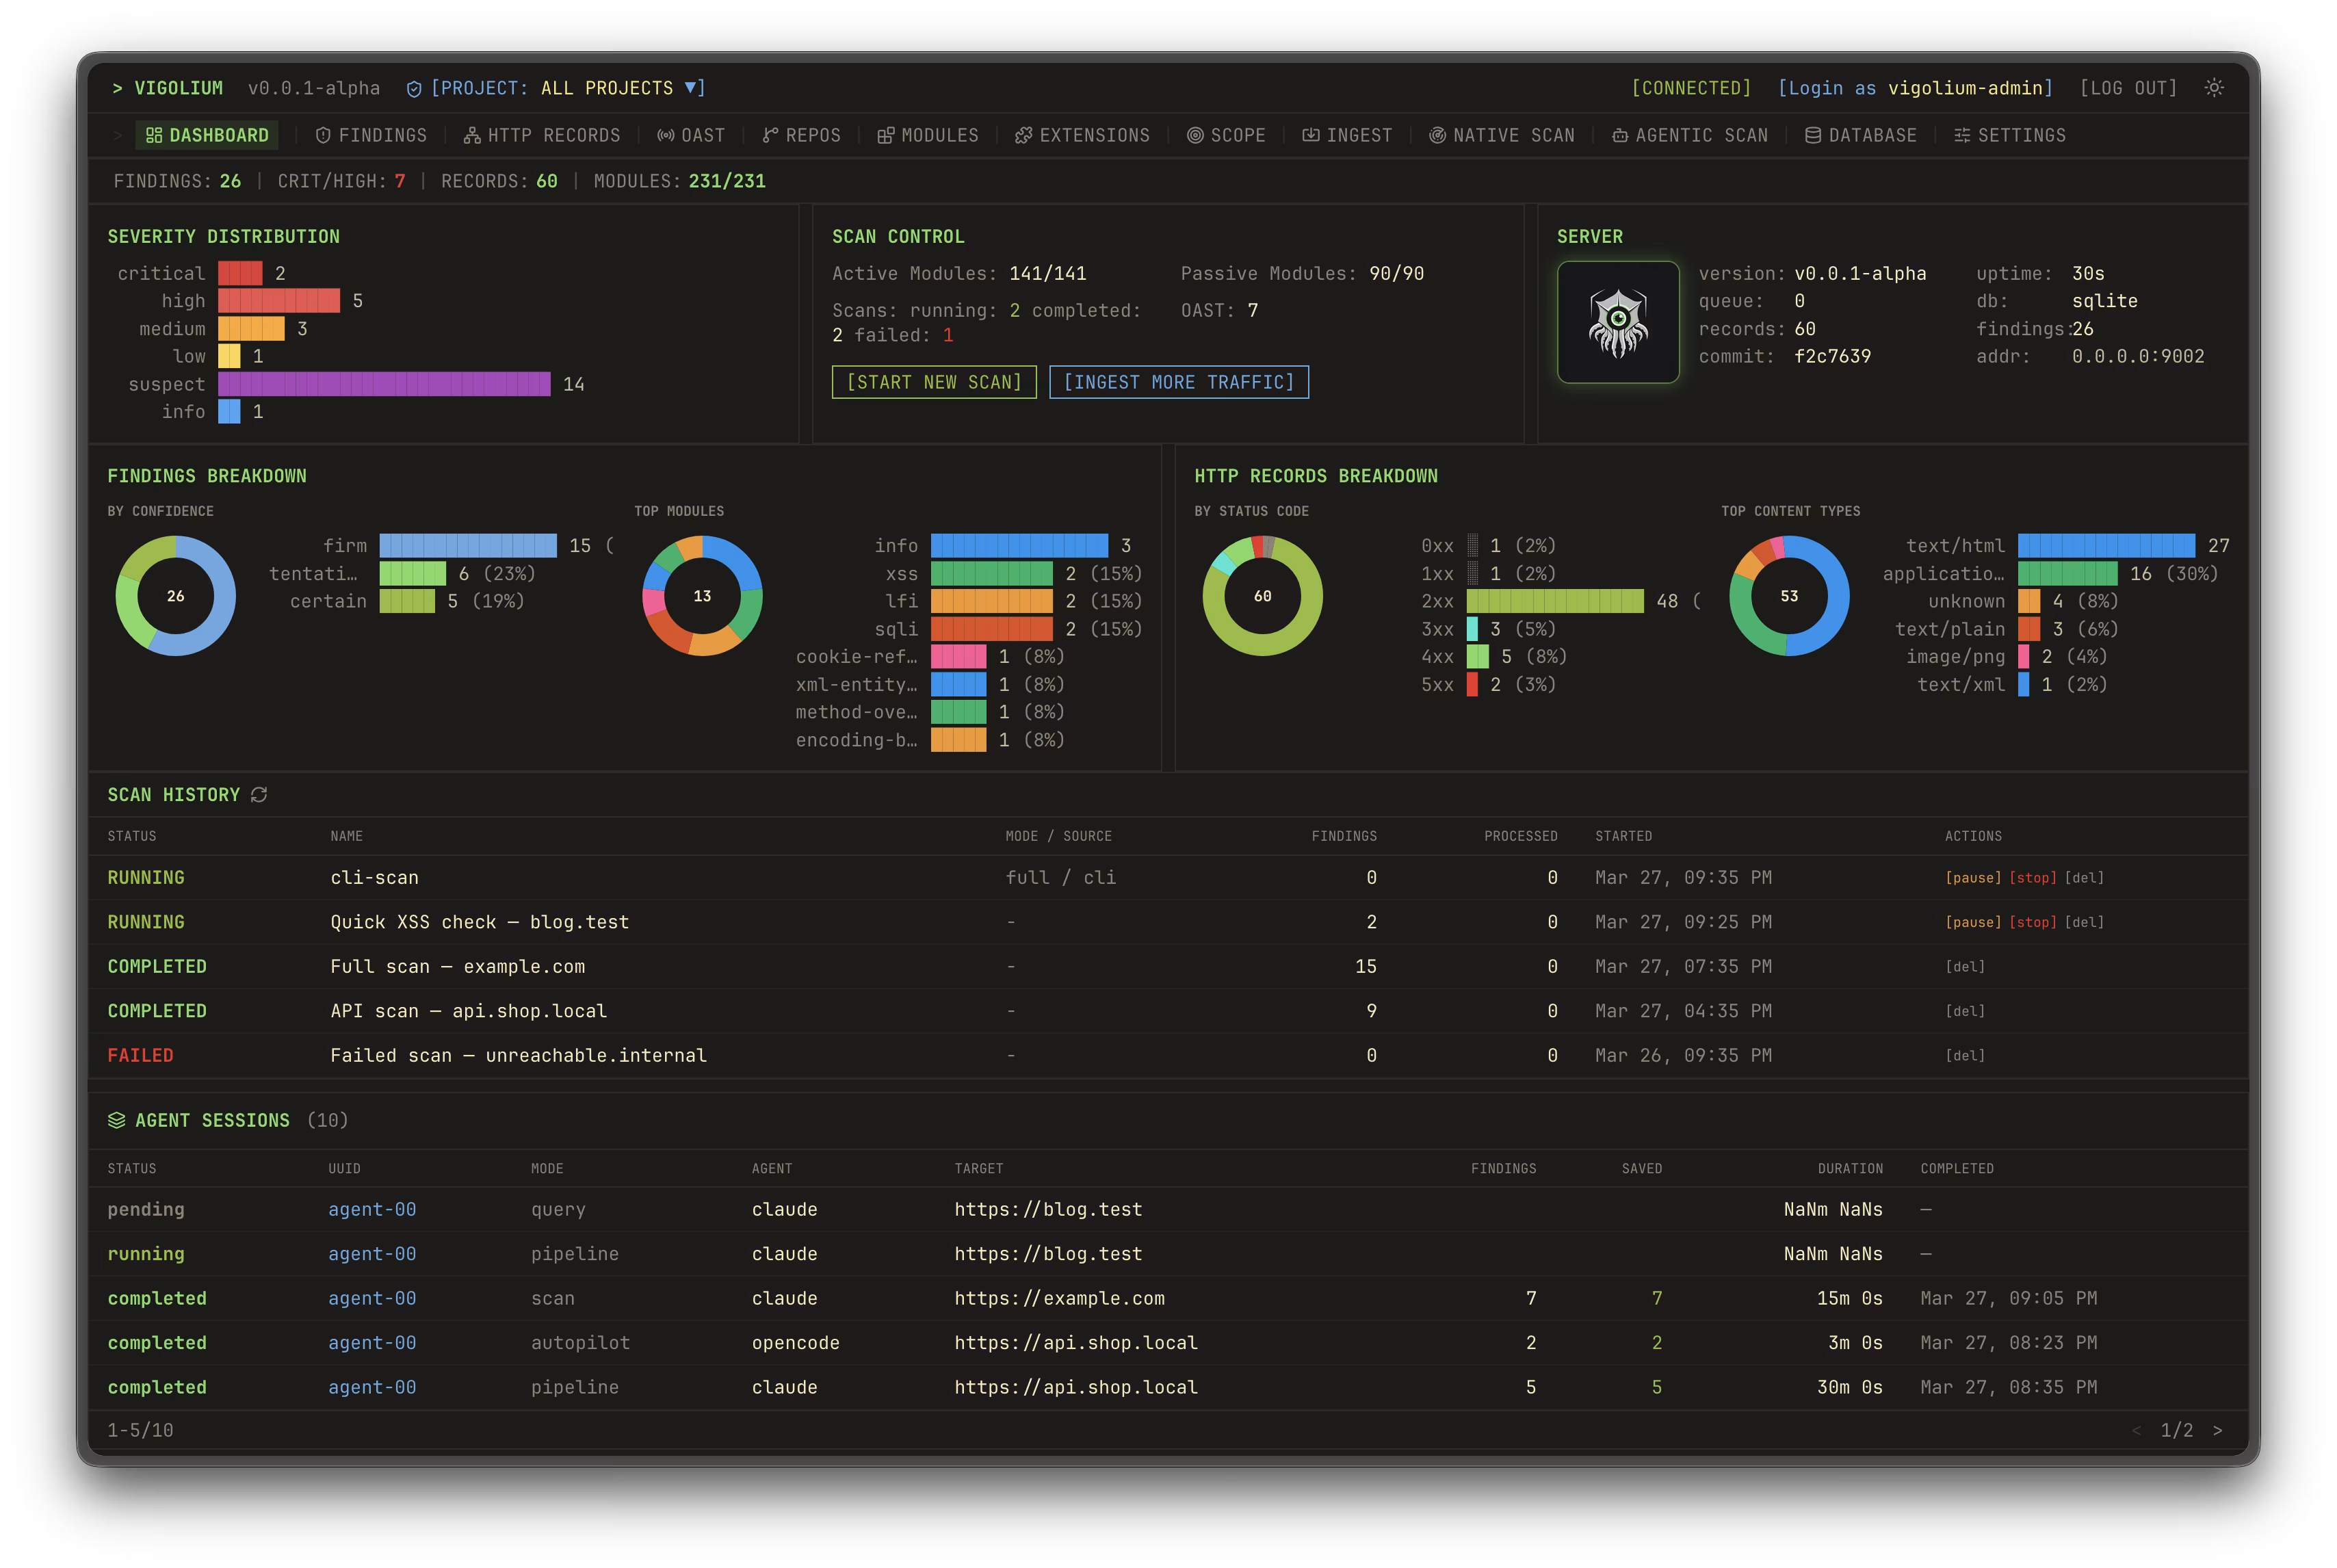
Además de la CLI, el proyecto describe Workbench — un panel autohospedado para visualizar resultados, gestionar proyectos y rastrear hallazgos. Consola — una capa comercial en la nube para escaneos gestionados, informes centralizados, colaboración y planificación de auditorías.
Instalación
El proyecto ofrece instalación a través de un script de shell, npm, Docker, Homebrew, Bun y construcción desde el código fuente. Para la construcción desde el código fuente, el README detalla los requisitos Go 1.26+ y bun 1.3.11+.
curl -fsSL https://vigolium.com/install.sh | bash
npm install -g @vigolium/vigolium
docker pull j3ssie/vigolium:latest
docker run —rm j3ssie/vigolium:latest scan -h
Los desarrolladores advierten por separado que Vigolium es una herramienta de seguridad ofensiva: el modo agente se ejecuta sin sandbox y obtiene acceso completo a shell, sistema de archivos y red del host, y las extensiones también pueden ejecutar comandos arbitrarios. Por lo tanto, se recomienda ejecutar escaneos basados en agentes en un contenedor desechable o en una máquina virtual limitada a los ámbitos de una prueba específica.
Fuente: linux.org.ru