

La empresa Bitdefender Labs, dedicada a la investigación de seguridad de software, ha revelado detalles sobre un nuevo malware que ataca dispositivos Android. Según los expertos, se comporta de manera algo diferente a la mayoría de las amenazas comunes, ya que no ataca todos los dispositivos. En su lugar, el virus selecciona a los usuarios de los que puede obtener datos más valiosos.
Los desarrolladores de malware han prohibido que ataque a usuarios en ciertas regiones, incluyendo países que anteriormente formaban parte de la Unión Soviética, África y Oriente Medio. Australia, según los estudios, es el principal objetivo de los hackers. También ha habido un gran número de dispositivos infectados en Estados Unidos, Canadá y algunos países europeos.
El malware fue descubierto por primera vez por especialistas a principios de este año, aunque comenzó a propagarse en 2016 y, según estimaciones, ha infectado los dispositivos de cientos de miles de usuarios durante este periodo. Desde principios de este año, el software ya ha afectado a decenas de miles de dispositivos.
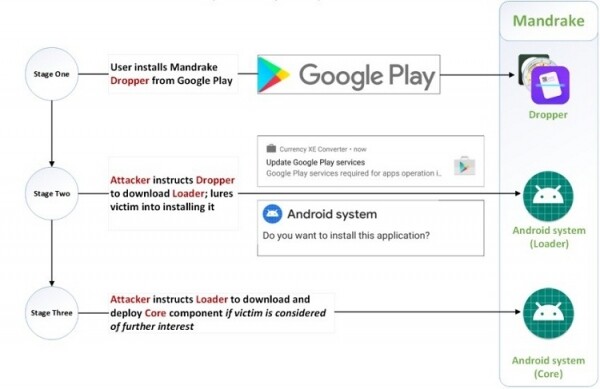
La razón por la cual el virus ha permanecido sin ser detectado en Google Play durante tanto tiempo es que el código malicioso, esencialmente, no está incluido en las aplicaciones mismas, sino que utilizan un proceso que activa funciones espías únicamente bajo instrucciones directas, y los hackers detrás de esto no activan estas funciones durante las pruebas de Google. Sin embargo, una vez que se activa el código malicioso, la aplicación puede obtener casi cualquier dato del dispositivo, incluyendo información necesaria para acceder a sitios web y aplicaciones.
Bogdan Botezatu, director de investigación y reportes de amenazas en Bitdefender, calificó a Mandrake como uno de los software maliciosos más potentes para Android. Su objetivo final es obtener el control total del dispositivo y comprometer las cuentas de los usuarios.
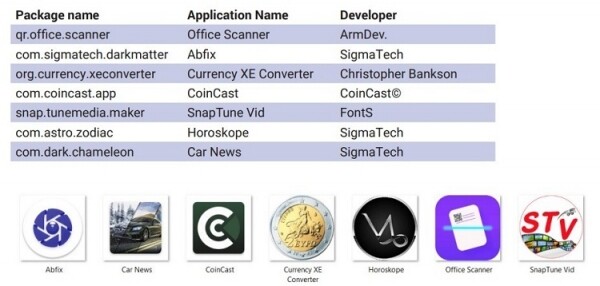
Para permanecer indetectable durante muchos años, Mandrake se distribuyó a través de varias aplicaciones en Google Play, publicadas bajo diferentes nombres de desarrolladores. Las aplicaciones utilizadas para propagar el malware también están relativamente bien mantenidas para preservar la ilusión de que estos programas son confiables. Los desarrolladores suelen responder a las críticas, muchas aplicaciones tienen páginas de soporte en redes sociales. Lo más interesante es que las aplicaciones se borran completamente del dispositivo tan pronto como obtienen todos los datos necesarios.
Google no ha comentado sobre la situación actual y es muy probable que la amenaza siga activa. La mejor manera de evitar la infección por Mandrake es instalar aplicaciones probadas y de desarrolladores de confianza.
Fuente: 3dnews.ru
