

La empresa Google ha lanzado la versión del navegador web Chrome 145. Al mismo tiempo, está disponible la versión estable del proyecto de código abierto Chromium, que es la base de Chrome. El navegador Chrome se diferencia de Chromium en el uso de logotipos de Google, la existencia de un sistema para enviar notificaciones en caso de fallos, módulos para la reproducción de contenido de video protegido contra copia (DRM), un sistema de instalación automática de actualizaciones, la activación constante de la modalidad de aislamiento Sandbox, el suministro de claves para Google API y la transmisión de parámetros RLZ durante las búsquedas. Para quienes necesiten más tiempo para actualizar, se mantiene una rama Extended Stable, que se acompaña de 8 semanas. La siguiente versión de Chrome 146 está programada para el 10 de marzo.
Los principales cambios en Chrome 145:
- Se ha añadido soporte para el formato de imágenes JPEG XL, cuya decodificación utiliza la biblioteca jxl-rs que implementa JPEG-XL en el lenguaje Rust. El soporte para JPEG XL está aún desactivado por defecto y requiere activar la opción 'chrome://flags/#enable-jxl-image-format'.
- Se ha continuado el desarrollo del modo AI, que permite interactuar con el agente de inteligencia artificial desde la barra de direcciones o desde la página que se muestra al abrir una nueva pestaña. El modo AI permite hacer preguntas complejas en lenguaje natural y recibir respuestas basadas en la agregación de información de las páginas más relevantes sobre un tema dado. Si es necesario, el usuario puede especificar información adicional con preguntas de seguimiento. El modo también permite hacer preguntas sobre el contenido de la página directamente desde la barra de direcciones. En Chrome 145, el modo AI se ha implementado en versiones para las plataformas Android e iOS. Para los usuarios de Canadá, India y Nueva Zelanda, se ha comenzado a activar por defecto el chatbot Gemini (al utilizar el idioma inglés).
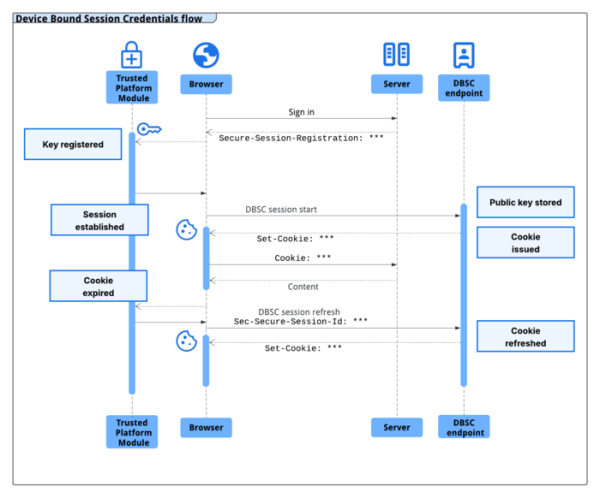
- Se ha añadido un mecanismo DBSC (Credenciales de Sesión Vinculadas al Dispositivo), que permite vincular la sesión de autenticación en el sitio a un dispositivo específico para dificultar los ataques desde otros sistemas utilizando cookies de sesión interceptadas. Para crear una sesión vinculada al dispositivo, se propone el encabezado HTTP "Secure-Session-Registration". El método de protección se reduce a proporcionar un par de claves criptográficas, vinculadas al dispositivo actual, generadas al conectarse y almacenadas en el TPM (Módulo de Plataforma Confiable). En la sesión se utilizan cookies con un tiempo de vida corto, que se actualizan periódicamente utilizando la clave privada y pueden ser verificadas con la clave pública.

- Se ha eliminado el parámetro que permitía desactivar la restricción de los complementos del navegador instalados forzosamente, en los que se han detectado violaciones no sustanciales de las reglas del catálogo de Chrome Web Store. Las violaciones no sustanciales se refieren a la existencia de vulnerabilidades potenciales, la imposición de un complemento sin el conocimiento del usuario, manipulaciones de los metadatos, violaciones de las reglas de manejo de datos del usuario y engañar sobre la funcionalidad.
- En la versión para la plataforma Android, al activar el modo de protección avanzada (AAPM, Modo de Protección Avanzada de Android), se ha desactivado la API de Javascript WebGPU. Los sitios que utilizan WebGPU para renderizar contenido 3D (por ejemplo, Google Maps) pueden utilizar alternativas más lentas, como WebGL (en pruebas, un 5.78% más lentas). Para determinar si WebGPU está desactivado, se puede usar la propiedad navigator.gpu.
- En la versión para Android, al habilitar el modo de protección avanzada del navegador (Navegación Segura Mejorada), se ha implementado un análisis local de la apariencia de las páginas en busca de signos de fraude. Si la verificación local detecta sospechas de contenido cuestionable, se realiza una verificación adicional en los servidores de Google y, en caso de confirmación, se muestra una advertencia al usuario.
- Se ha añadido la API Origin, que proporciona un objeto Origin, implementando el concepto de Web Origin y ofreciendo métodos para comparar, serializar y analizar Web Origin. El término «Web Origin» está definido en el RFC 6454 para separar los límites de aislamiento y confianza en el contenido. Web Origin abarca parte de la URL con el nombre del protocolo, el nombre del host y el número de puerto (por ejemplo, https://opennet.ru). La nueva API se ha introducido para unificar las operaciones con Web Origin y evitar vulnerabilidades debido a comparaciones incorrectas de representaciones ASCII serializadas de Web Origin al determinar la pertenencia de recursos a un mismo sitio.
- Se han separado los derechos de acceso al sistema local al interactuar con sitios públicos. Las solicitudes desde el sitio a direcciones IP la red local (intranet o direcciones internas) y la interfaz de loopback (127.0.0.0/8) ahora se procesan utilizando diferentes privilegios (local-network y loopback-network), lo que requiere que el usuario confirme la operación en un diálogo especial. Las acciones protegidas incluyen intentos de cargar recursos, solicitudes fetch() e inserciones iframe. El acceso a recursos internos es utilizado por atacantes para llevar a cabo ataques CSRF en enrutadores, puntos de acceso, impresoras, interfaces web corporativas y otros dispositivos y servicios que solo aceptan solicitudes de la red local. Además, el escaneo de recursos internos puede utilizarse para la identificación indirecta o recolección de información sobre la red local.
- Se ha eliminado la configuración UserAgentReduction, que permitía el envío de información no reducida en la cabecera HTTP User-Agent y en los parámetros de JavaScript navigator.userAgent, navigator.appVersion y navigator.platform. Ahora el navegador siempre envía una versión reducida de User-Agent sin información detallada sobre la plataforma (por ejemplo, «Android 16; S» en vez de «Android 16; SM-A205U»).
- Se ha añadido la posibilidad de guardar documentos en Google Drive al visor de PDF integrado. En Google Drive, los documentos desde Chrome se guardan en la carpeta «Saved from Chrome».
- La API LayoutShift, que permite rastrear cambios en la posición de los elementos DOM en la pantalla, ha sido adaptada para mostrar la información en píxeles CSS en lugar de píxeles de pantalla. El píxel CSS tiene en cuenta el DPI de la pantalla y se ve visualmente igual en todas las pantallas, incluidos los monitores de alta densidad de píxeles. Este cambio se ha realizado para alinear el comportamiento de Chrome con el de otros navegadores.
- Para la API Controlled Frame se ha implementado el método WebRequest.SecurityInfo, que permite a la aplicación web interceptar solicitudes HTTPS, WSS o WebTransport al servidor y obtener una captura del certificado. servidores y usarlo para la verificación manual del certificado utilizado en la conexión directa con el mismo servidor a través de TCP/UDP.
- Se ha añadido soporte para las propiedades CSS column-wrap y column-height, definidas en la especificación CSS Multi-column Layout 2. La propiedad column-wrap permite mover columnas a una nueva línea en lugar de un desplazamiento horizontal si las columnas no caben en la altura especificada a través de column-height.
- Se ha añadido la propiedad CSS text-justify, que permite definir el tipo de alineación del texto al utilizar «text-align: justify»;
- En las propiedades CSS letter-spacing y word-spacing se permite especificar el tamaño del margen en porcentajes.
- En los objetos JavaScript Map y WeakMap se ha implementado la especificación «upsert», que simplifica el trabajo con colecciones de pares clave/valor. Se han añadido los métodos getOrInsert y getOrInsertComputed, que devuelven el valor ya existente en la colección asociado con la clave indicada, o crean un nuevo registro si no se encuentra la clave.
- La implementación de la API IndexedDB se ha reescrito utilizando la base de datos SQLite como backend (la implementación anterior se basaba en LevelDB en archivos separados). La nueva variante se utiliza por ahora solo en contextos que residen en memoria, como el modo incógnito.
- Se han realizado mejoras en las herramientas para desarrolladores web. En la interfaz de inspección de red, en el panel «Request conditions», se ha habilitado por defecto la opción de limitar la velocidad de solicitudes de red individuales.
Además de las novedades y correcciones de errores, la nueva versión ha abordado 11 vulnerabilidades. Muchas de estas vulnerabilidades fueron identificadas a través de pruebas automatizadas utilizando herramientas como AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer y AFL. No se han encontrado problemas críticos que permitan eludir todos los niveles de protección del navegador y ejecutar código en el sistema más allá del entorno sandbox. En el marco del programa de recompensas por la detección de vulnerabilidades para esta versión, la empresa Google ha otorgado 11 premios y ha pagado 18,5 mil dólares estadounidenses (un premio de $8000, $5000, $2000 y $500, tres premios de $1000). El monto de 4 recompensas aún no se ha determinado.
Fuente: opennet.ru
