

La empresa Google ha lanzado la versión del navegador web Chrome 146. Al mismo tiempo, está disponible la versión estable del proyecto gratuito Chromium, que es la base de Chrome. El navegador Chrome se diferencia de Chromium por el uso de logotipos de Google, la inclusión de un sistema de envío de notificaciones en caso de fallos, módulos para la reproducción de contenido de video protegido contra copias (DRM), un sistema de actualización automática, la habilitación permanente de la aislamiento Sandbox, la provisión de claves para la API de Google y la transmisión de parámetros RLZ durante la búsqueda. Para aquellos que necesiten más tiempo para la actualización, se mantiene una rama Extended Stable con un soporte de 8 semanas. La siguiente versión de Chrome 147 está programada para el 7 de abril.
Además, Google ha anunciado la publicación de versiones oficiales de Chrome para sistemas Linux basados en la arquitectura ARM64. Las versiones de Linux para ARM64 comenzarán a generarse en el segundo trimestre de 2026 y estarán disponibles en paquetes deb y rpm. Anteriormente, las versiones oficiales de Chrome para Linux solo se publicaban para la arquitectura x86_64, mientras que para la arquitectura ARM64 solo estaban disponibles compilaciones de Chromium de terceros ofrecidas por las distribuciones. La versión oficial de Chrome se distingue por el soporte para la conexión a cuentas de Google, la integración de los servicios de Google, la sincronización de datos entre dispositivos, la instalación simplificada de extensiones desde el catálogo de Chrome Web Store y la posibilidad de activar un modo de protección ampliado.
Los principales cambios en Chrome 146:
- Para algunos usuarios se ha activado un mecanismo de intervención de permisos selectivos (Selective permission intervention), que bloquea el acceso de scripts de JavaScript relacionados con la publicidad a características que afectan la privacidad, como el acceso a información de ubicación, micrófono, portapapeles, Bluetooth, USB, puerto serie y captura de pantalla. La idea es que si un usuario ha otorgado acceso a la página a tales características, esos permisos no se aplicarán a los scripts de terceros que se carguen en esa página desde otros sitios (de forma aislada a través de la etiqueta iframe o directamente a través de la etiqueta script).
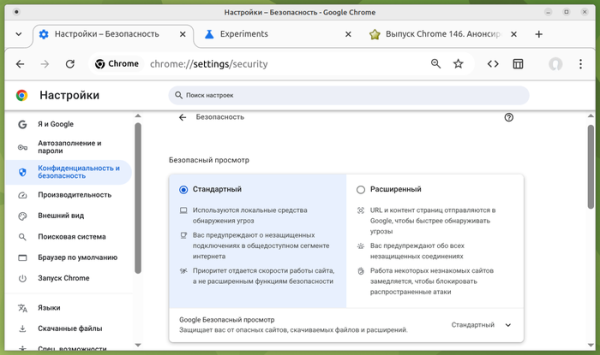
- Se ha modificado la estructura de la configuración relacionada con la seguridad. Para simplificar, se ofrece al usuario la opción de elegir entre un nivel de protección estándar y uno fortalecido, lo que permite alcanzar el nivel de seguridad deseado sin necesidad de profundizar en los detalles y opciones avanzadas. Al seleccionar el modo reforzado, se realiza una verificación adicional de la URL y el contenido en como en entornos de nube públicos o privados. Google, se emiten advertencias para conexiones inseguras y se ralentiza la operación de sitios inusuales para el usuario con el fin de bloquear ataques. Si lo desea, el usuario puede regresar al antiguo esquema de configuración separada de cada ajuste. Para gestionar la activación de la nueva interfaz de configuración de seguridad, se ha propuesto el parámetro "chrome://flags/#bundled-security-settings".

- Se ha continuado el desarrollo del modo AI, que permite interactuar con el agente AI desde la barra de direcciones o desde la página mostrada al abrir una nueva pestaña. El modo AI permite formular preguntas complejas en lenguaje natural y obtener respuestas basadas en la agregación de información de las páginas más relevantes sobre el tema solicitado. Si es necesario, el usuario puede aclarar la información con preguntas adicionales. También permite hacer preguntas sobre el contenido de la página directamente desde la barra de direcciones. En Chrome 146 se ha implementado la posibilidad de utilizar archivos de Google Drive como contexto para el agente AI.
- En el modo de autocompletado automático se ha añadido la posibilidad de utilizar tipos de datos adicionales que antes solo estaban disponibles al activar el modo de autocompletado mejorado (Enhanced autofill).
- Se ha comenzado la implementación gradual de la protección para los usuarios contra el acceso al sistema local al interactuar con sitios públicos. Los accesos desde sitios a direcciones IP la red local (intranet o direcciones internas) o la interfaz de loopback (127.0.0.0/8) requerirán confirmación de la operación por parte del usuario. Las acciones de protección incluyen intentos de cargar recursos, solicitudes fetch() e inserciones iframe. La protección aún no se aplica para conexiones a través de WebSockets, WebTransport y WebRTC, pero se añadirá para ellas en la próxima versión.
Los atacantes utilizan el acceso a recursos internos para la identificación indirecta y realización de ataques CSRF en enrutadores, puntos de acceso, impresoras, interfaces web corporativas y otros dispositivos y servicios que aceptan solicitudes solo de la red local. Para gestionar la inclusión de subredes en la categoría de internas o públicas, se ha propuesto la configuración LocalNetworkAccessIpAddressSpaceOverrides, y para permitir automáticamente el acceso a iframes secundarios en función de los permisos del iframe padre, se ha añadido la configuración LocalNetworkAccessPermissionsPolicyDefaultEnabled.
- Se han añadido las propiedades CSS «animation-trigger» y «trigger-scope» para controlar la animación en función de la posición de desplazamiento de la página. Por ejemplo, se puede iniciar, detener o reiniciar la animación al alcanzar una posición específica de desplazamiento, utilizando solo CSS declarativo sin necesidad de código JavaScript.
- Se ha implementado el soporte para el registro de elementos personalizados con el fin de separar el ámbito de visibilidad de los HTML personalizados, lo que puede ser necesario cuando se utilizan varios HTML personalizados con el mismo nombre en una sola página. En caso de que se utilicen varias bibliotecas en la página que definan un elemento con el mismo nombre, mediante el objeto JavaScript CustomElementRegistry se pueden asignar elementos de cada biblioteca a partes específicas de la jerarquía DOM. Por ejemplo, si dos bibliotecas definen diferentes elementos con el mismo nombre , en una parte de la página se puede utilizar el elemento de la primera biblioteca, y en otra, el de la segunda.
- Se ha añadido la API Sanitizer, que puede ser útil para limpiar los datos entrantes y eliminar las etiquetas HTML que pueden utilizarse para llevar a cabo ataques XSS. La API proporciona métodos para manipular HTML y eliminar elementos HTML que afectan la visualización y ejecución. Para la inserción segura de contenido HTML, se ha propuesto el método element.setHTML(), similar a element.innerHTML, pero que protege contra el scripting entre sitios (XSS). Para el análisis seguro de HTML, se ha implementado el método document.parseHTML(). const unsanitizedString = «abc def»; const sanitizer1 = new Sanitizer({ elements: [«div», «p», «button», «script»], }); const target = document.getElementById(«target»); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- En el elemento «meta» se implementó un parámetro llamado «text-scale» (por ejemplo, ), que incluye el escalado automático del tamaño de la fuente en la página de acuerdo con las configuraciones del navegador y del sistema operativo, si se emplean unidades de medida relativas (rem y em).
- Se añadió un modo de compatibilidad opcional en la API WebGPU, que proporciona un subconjunto de funciones capaces de operar en sistemas con APIs gráficas obsoletas, como OpenGL y Direct3D11.
- En JavaScript se añadió la capacidad de combinar varios iteradores en uno mediante el método Iterator.concat().
- En el modo «Origin trials» se implementó la API WebNN, que permite utilizar los servicios de aprendizaje automático proporcionados por el sistema operativo y las capacidades de hardware asociadas.
- En el modo «Origin trials» se implementó la API CPU Performance para obtener información sobre el nivel de rendimiento y las características del procesador (número de núcleos, tipo, arquitectura, modelo, frecuencia, etc.).
- En el modo «Origin trials» se añadió el atributo «focusgroup», que permite usar las teclas de dirección en lugar de la tabulación para moverse entre botones u otros elementos relacionados con el cambio de enfoque.
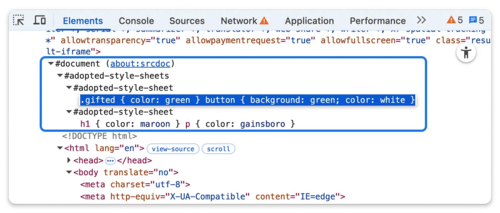
- Se realizaron mejoras en las herramientas para desarrolladores web. En la consola web se garantiza la preservación de los resultados de edición de comandos al navegar por el historial de operaciones. En el panel Elements se implementó la visualización de estilos CSS añadidos programáticamente al Shadow DOM, a través de un nodo separado «#adopted-style-sheets» en el árbol DOM, de manera similar a la visualización y edición de estilos definidos a través de la etiqueta .

Además de las nuevas funcionalidades y correcciones de errores, la nueva versión ha resuelto 29 vulnerabilidades. Muchas de las vulnerabilidades fueron detectadas mediante pruebas automatizadas usando herramientas como AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer y AFL. Uno de los problemas (desbordamiento de búfer en WebML) ha sido clasificado con el nivel de peligro crítico, lo que implica que la vulnerabilidad permite eludir todos los niveles de protección del navegador y ejecutar código en el sistema fuera del entorno sandbox. En el marco del programa de recompensas por la detección de vulnerabilidades para esta versión, Google ha establecido 29 premios y ha pagado 211 mil dólares estadounidenses, lo que se convierte en un récord de pagos en un solo lanzamiento (dos premios de $43000, uno de $36000, $33000, $11000 y $7000, dos premios de $10000 y $3000, y cuatro premios de $2000 y $1000). El monto de 12 recompensas aún no ha sido determinado.
Fuente: opennet.ru
