La versión del sistema operativo Chrome OS 121 está disponible, basada en el núcleo de Linux, el gestor de sistema upstart, el conjunto de herramientas de construcción ebuild/portage, componentes abiertos y el navegador web Chrome 121. El entorno de usuario de Chrome OS se limita al navegador web, y en lugar de programas estándar se utilizan aplicaciones web. Sin embargo, Chrome OS incluye una interfaz de múltiples ventanas completamente funcional, escritorio y barra de tareas. El código fuente se distribuye bajo la licencia libre Apache 2.0. La compilación de Chrome OS 120 está disponible para la mayoría de los modelos actuales de Chromebook. Se ofrece una edición de Chrome OS Flex para su uso en computadoras convencionales.
Principales cambios en Chrome OS 121:
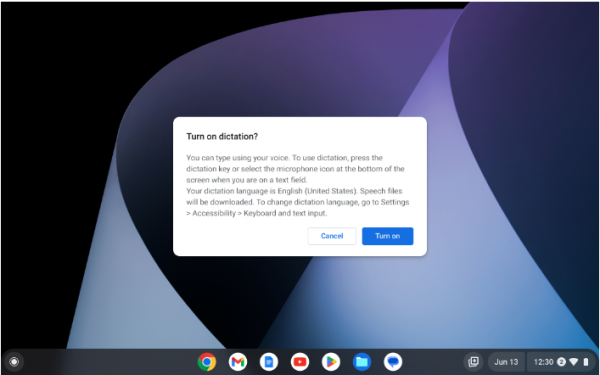
- Se ha añadido soporte para activar la entrada de voz mediante la combinación de teclas Search + D o un botón separado que está presente en algunos teclados Logitech.

- Se ha proporcionado la posibilidad de utilizar el lector de pantalla ChromeVox para interactuar con aplicaciones que se ejecutan en modo App Streaming (permite trabajar de forma remota con aplicaciones externas de Android para cuyo uso se reproduce la interfaz del smartphone en una ventana separada).
- En el primer inicio, se ha terminado de mostrar mensajes de bienvenida al usuario por parte de Google Assistant.
- Se ha añadido un nuevo gesto de control que permite cerrar las notificaciones emergentes mediante el panel táctil.
- Se ha añadido soporte para el modo de impresión sin márgenes, que, por ejemplo, puede utilizarse para imprimir fotografías que ocupen todo el papel fotográfico.
- En ChromeOS Flex se ha terminado el soporte para dispositivos HP Compaq 6005 Pro, HP Compaq Elite 8100, Lenovo ThinkCentre M77, HP ProBook 6550b, HP 630 y Dell Optiplex 980.
- Se han eliminado 7 vulnerabilidades, de las cuales 6 se han clasificado como de nivel de peligro medio:
- Las vulnerabilidades CVE-2024-25556, CVE-2024-1280 y CVE-2024-1281 provocan la escritura de datos más allá del búfer asignado y afectan al controlador CAMX, la función cam_lrme_mgr_hw_prepare_update y la función PhysmemCreateNewDmaBufBackedPMR.
- La vulnerabilidad CVE-2024-25557 es causada por el acceso a páginas de memoria física que ya han sido liberadas (uso después de liberar páginas físicas) en el GPU PowerVR y permite leer y escribir en la memoria física desde el espacio del usuario.
- La vulnerabilidad CVE-2024-25558 es causada por un desbordamiento de enteros en el controlador GPU PowerVR y permite escribir datos en un área fuera de los límites del búfer.
- CVE-2023-6817 y CVE-2023-6932 son vulnerabilidades en el núcleo de Linux.
- Vulnerabilidad (sin CVE por ahora, clasificada como de alto riesgo) en el gestor de ventanas Ash, causada por el acceso a la memoria después de su liberación.
Fuente: opennet.ru