

Ha salido la versión 2021.4 de Kali Linux, diseñada para probar sistemas en busca de vulnerabilidades, realizar auditorías, analizar información residual e identificar las consecuencias de ataques de delincuentes. Todos los trabajos originales creados dentro de la distribución se distribuyen bajo la licencia GPL y están disponibles a través de un repositorio público de Git. Se han preparado varias opciones de imágenes ISO para su descarga, de tamaños 466 MB, 3.1 GB y 3.7 GB. Las compilaciones están disponibles para las arquitecturas i386, x86_64, ARM (armhf y armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Por defecto se ofrece el escritorio Xfce, pero opcionalmente se soportan KDE, GNOME, MATE, LXDE y Enlightenment e17.
Kali incluye una de las colecciones de herramientas más completas para especialistas en seguridad informática: desde herramientas para pruebas de aplicaciones web y penetración en redes inalámbricas hasta programas para leer datos de chips RFID de identificación. El paquete incluye una colección de exploits y más de 300 utilidades especializadas para comprobar la seguridad, como Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Además, el distro incluye herramientas para acelerar el crackeo de contraseñas (Multihash CUDA Brute Forcer) y claves WPA (Pyrit) utilizando tecnologías CUDA y AMD Stream, que permiten usar la GPU de tarjetas gráficas NVIDIA y AMD para realizar operaciones computacionales.
En esta nueva versión:
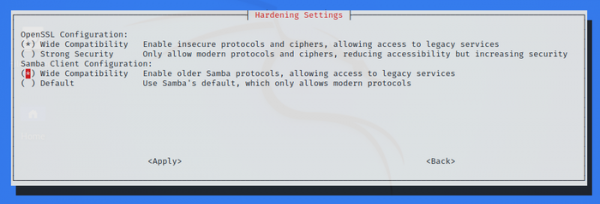
- El cliente Samba se ha reconfigurado para asegurar la compatibilidad con cualquier servidor Samba, sin importar la variante de protocolo seleccionada en el servidor, lo que facilita la detección de servidores Samba vulnerables en la red. El modo de compatibilidad se puede cambiar mediante la utilidad kali-tweaks.

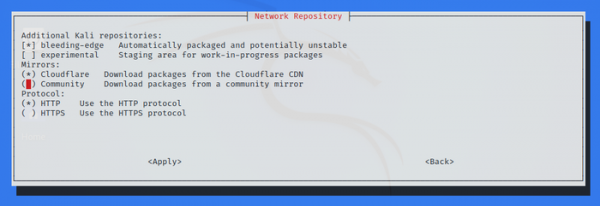
- En kali-tweaks, la configuración de los espejos ofrece la posibilidad de acelerar la entrega de actualizaciones mediante la red de entrega de contenido CloudFlare.

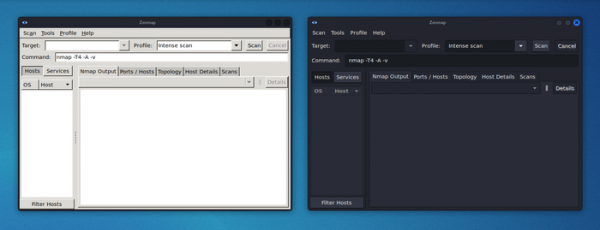
- La utilidad Kaboxer ha añadido soporte para cambiar temas y conjuntos de iconos, incluyendo la posibilidad de utilizar un tema oscuro.

- Se han añadido nuevas utilidades:
- Dufflebag — búsqueda de información confidencial en particiones EBS;
- Maryam — marco OSINT de código abierto;
- Name-That-Hash — identificación del tipo de hash;
- Proxmark3 — ataques a etiquetas RFID utilizando dispositivos Proxmark3;
- Reverse Proxy Grapher — construcción de un diagrama de flujos de datos a través de un proxy inverso;
- S3Scanner — escanea entornos S3 desprotegidos y muestra su contenido;
- Spraykatz — extracción de credenciales de sistemas Windows y entornos basados en Active Directory;
- truffleHog — análisis de datos confidenciales en repositorios de Git;
- Web of trust grapher (wotmate) — implementación de PGP pathfinder.
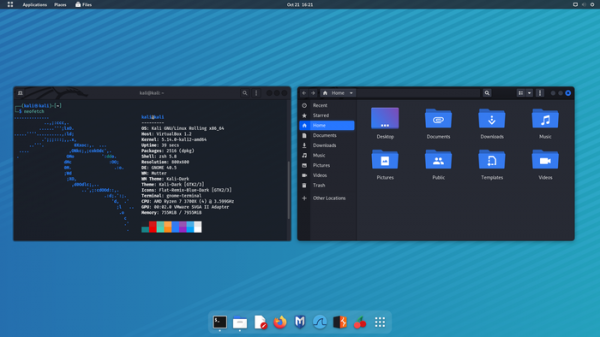
- Se han actualizado las versiones de los escritorios Xfce, GNOME 41 y KDE Plasma 5.23, así como unificado el diseño de los botones de control de ventanas en diferentes escritorios.

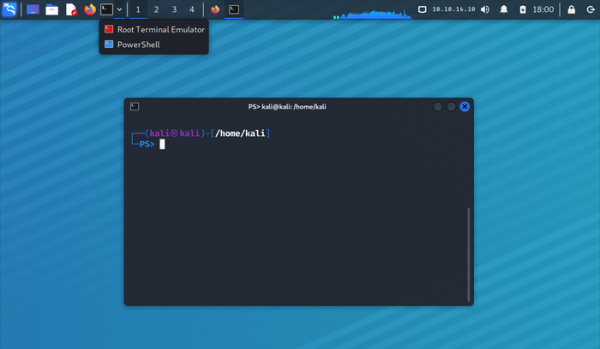
- En Xfce, la disposición de los elementos en el panel se ha optimizado para ahorrar espacio horizontal en la pantalla. Se han añadido widgets para monitorear la carga de la CPU y mostrar parámetros. VPNEn el administrador de tareas se ha implementado un modo más compacto, donde se muestran solo los íconos de las aplicaciones. Al revisar el contenido, escritorios virtuales en lugar de miniaturas se asegura la visualización solo de los botones.

- Se ha mejorado el soporte para sistemas Apple basados en el chip ARM M1.
- En la edición para sistemas ARM, el sistema de archivos ext4 está habilitado por defecto para la partición raíz (en lugar de ext3), se ha añadido soporte para la placa Raspberry Pi Zero 2 W, y para las placas Raspberry Pi se ha incorporado la posibilidad de iniciar desde un USB. Para la computadora portátil Pinebook Pro, se ha implementado la capacidad de overclocking del procesador hasta 2 GHz.
- Al mismo tiempo, se ha preparado la versión NetHunter 2021.4, un entorno para dispositivos móviles basado en la plataforma Android que incluye una selección de herramientas para probar sistemas en busca de vulnerabilidades. Con NetHunter, es posible comprobar la ejecución de ataques específicos para dispositivos móviles, por ejemplo, a través de la emulación de dispositivos USB (BadUSB y HID Keyboard—emulación de un adaptador USB de red, que puede usarse para ataques MITM, o un teclado USB que realiza la sustitución de caracteres) y crear puntos de acceso falsos (MANA Evil Access Point). NetHunter se instala en el entorno estándar de la plataforma Android como una imagen chroot, en la que se ejecuta una versión especialmente adaptada de Kali Linux. En la nueva versión se han añadido el Social-Engineer Toolkit y el módulo Spear Phishing Email Attack.
Fuente: opennet.ru
