

Se ha lanzado la versión del distribuidor Kali Linux 2023.2, basado en la base de paquetes Debian y destinado a probar sistemas en busca de vulnerabilidades, realizar auditorías, analizar información residual e identificar las consecuencias de ataques de delincuentes. Todos los desarrollos originales creados en el marco del distribuidor se distribuyen bajo la licencia GPL y están disponibles a través de un repositorio público de Git. Se han preparado varias opciones de imágenes ISO para descargar, con tamaños de 443 MB, 2.8 GB y 3.7 GB. Las compilaciones están disponibles para arquitecturas i386, x86_64, ARM (armhf y armel, Raspberry Pi, Banana Pi, Chromebook ARM, Odroid). Por defecto, se ofrece el escritorio Xfce, pero opcionalmente se soportan KDE, GNOME, MATE, LXDE y Enlightenment e17.
Kali incluye una de las colecciones de herramientas más completas para especialistas en seguridad informática: desde herramientas para pruebas de aplicaciones web y penetración en redes inalámbricas hasta programas para leer datos de chips RFID de identificación. El paquete incluye una colección de exploits y más de 300 utilidades especializadas para comprobar la seguridad, como Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Además, el distro incluye herramientas para acelerar el crackeo de contraseñas (Multihash CUDA Brute Forcer) y claves WPA (Pyrit) utilizando tecnologías CUDA y AMD Stream, que permiten usar la GPU de tarjetas gráficas NVIDIA y AMD para realizar operaciones computacionales.
En esta nueva versión:
- Se ha preparado una imagen separada de máquina virtual para el hipervisor Hyper-V, preconfigurada para usar el modo ESM (Modo de Sesión Mejorado, xRDP sobre HvSocket) y capaz de funcionar de inmediato sin ajustes adicionales.
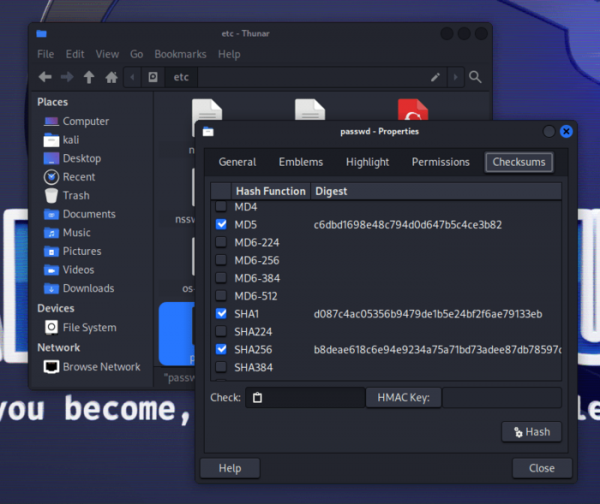
- En la compilación predeterminada con el escritorio Xfce se ha realizado la transición del servidor de sonido PulseAudio al servidor multimedia PipeWire (la compilación con GNOME se trasladó a PipeWire anteriormente). servidores En la compilación básica con Xfce, se ha preinstalado la extensión GtkHash en el gestor de archivos, lo que permite calcular rápidamente las sumas de verificación en el diálogo de propiedades de los archivos.
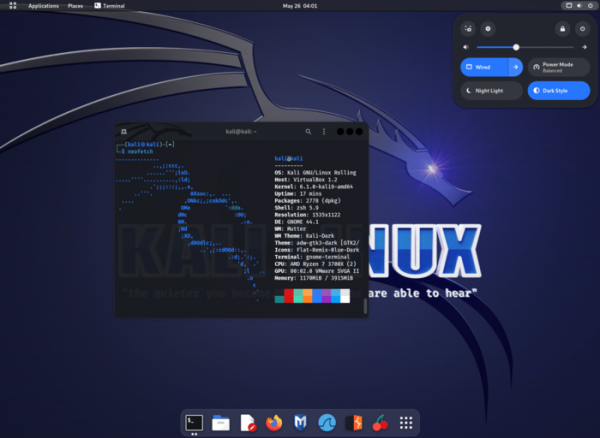
- El entorno basado en GNOME se ha actualizado a la versión 44, en la que se continúa la transición de aplicaciones al uso de GTK 4 y la biblioteca libadwaita (en GTK4, entre otras, se ha trasladado la interfaz de usuario de GNOME Shell y el gestor de composición Mutter). Se ha añadido un modo de visualización del contenido en forma de cuadrícula de íconos en el diálogo de selección de archivos. Se han realizado numerosos cambios en el configurador. En el menú de acceso rápido a la configuración se ha añadido una sección para gestionar Bluetooth.

- Se ha añadido la extensión Tiling Assistant en la variante basada en GNOME para trabajar con ventanas en modo mosaico.

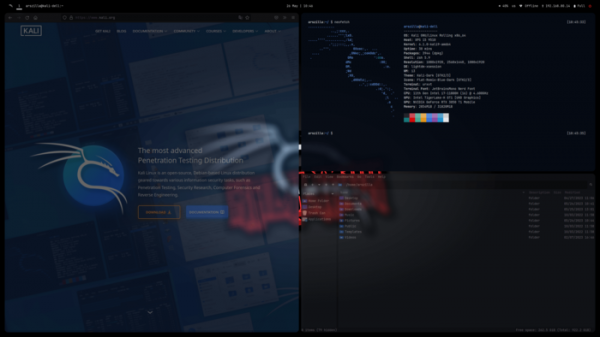
- Se ha reestructurado completamente la variante con escritorio basada en el gestor de ventanas mosaico i3 (meta-paquete kali-desktop-i3), que ha adquirido la apariencia de un entorno de usuario completo.
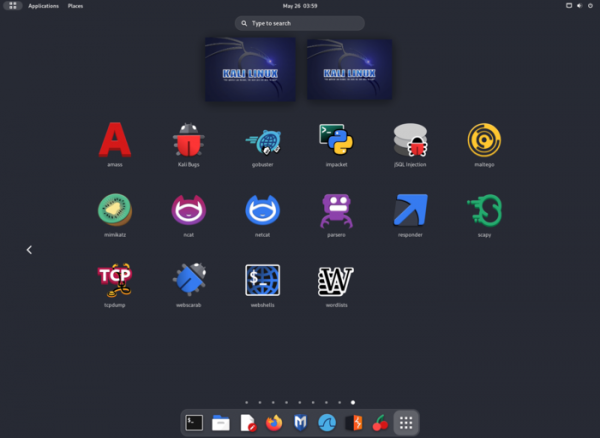
- Se han actualizado los iconos y se ha reestructurado el menú de aplicaciones.

- Cilium-cli — gestión de clústeres de Kubernetes.
- Se incluyen nuevas utilidades:
- Cosign — creación de firmas digitales para contenedores.
- Eksctl — interfaz de línea de comandos para Amazon EKS.
- Eksctl — interfaz de línea de comandos para Amazon EKS.
- Evilginx — un marco de ataque MITM para capturar credenciales, cookies de sesión y eludir la autenticación de dos factores.
- GoPhish — un conjunto de herramientas para phishing.
- Humble — un analizador de encabezados HTTP.
- Slim — un empaquetador de imágenes de contenedor.
- Syft — generador de SBoM (Software Bill of Materials de Firmware), que determina la composición de los componentes de software incluidos en la imagen del contenedor o presentes en el sistema de archivos.
- Terraform — una plataforma la gestión de la infraestructura.
- Tetragon — un analizador basado en eBPF.
- TheHive — una plataforma de respuesta a incidentes.
- Trivy — un conjunto de herramientas para la búsqueda de vulnerabilidades y problemas de configuración en contenedores, repositorios y entornos en la nube.
- Wsgidav — un servidor WebDAV que utiliza WSGI.
- Se ha actualizado el entorno para dispositivos móviles basado en la plataforma Android — NetHunter, con un conjunto de herramientas para probar sistemas en busca de vulnerabilidades. Con NetHunter es posible verificar ataques específicos de dispositivos móviles, por ejemplo, mediante la emulación de dispositivos USB (BadUSB y HID Keyboard — emulación de un adaptador USB de red que puede usarse para ataques MITM, o un teclado USB que realiza la sustitución de caracteres) y la creación de puntos de acceso fraudulentos (MANA Evil Access Point). NetHunter se instala en el entorno nativo de la plataforma Android como una imagen chroot, donde se ejecuta una variante especialmente adaptada de Kali Linux.
Fuente: opennet.ru
