

Se ha presentado la versión del sistema Kali Linux 2024.4, basada en la base de paquetes de Debian y diseñada para probar la seguridad de los sistemas, realizar auditorías de seguridad, analizar información residual y detectar las consecuencias de ataques. Todos los desarrollos originales creados para la distribución se distribuyen bajo la licencia GPL y están disponibles a través del repositorio público de Git. Se han preparado imágenes ISO de 600 MB y 4.1 GB para su descarga. Las compilaciones están disponibles para arquitecturas x86_64, ARM (armhf y armel, Raspberry Pi, Banana Pi, Chromebook ARM, Odroid). Se ofrecen escritorios Xfce, KDE y GNOME.
Kali ofrece una colección de herramientas para especialistas en seguridad informática, que incluye desde herramientas para probar aplicaciones web y penetrar en redes inalámbricas, hasta programas para leer datos de chips RFID de identificación. El paquete incluye una colección de exploits y alrededor de 400 utilidades especializadas para verificar la seguridad, tales como Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Además, la distribución incluye herramientas para descifrar contraseñas (Multihash CUDA Brute Forcer) y claves WPA (Pyrit), que utilizan GPU NVIDIA y AMD para acelerar el proceso.
En esta nueva versión:
- Se ha interrumpido la creación de compilaciones de la distribución y paquetes del núcleo de Linux para la arquitectura i386. Se han conservado paquetes en el repositorio que se pueden utilizar para ejecutar programas de 32 bits en entornos de 64 bits.
- Por defecto, se utiliza Python 3.12.
- Se ha retirado el soporte para claves basadas en el algoritmo DSA en el cliente SSH (a principios del próximo año, el código para soportar DSA será eliminado de OpenSSH). Se ha añadido la utilidad ssh1 en la instalación base, compilada a partir de OpenSSH 7.5, que sigue soportando el protocolo SSH1 para conectar a servidores antiguos.
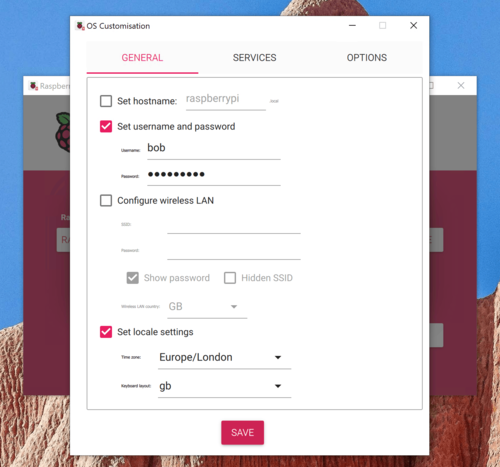
- Se ha añadido la posibilidad de configurar imágenes del sistema para placas Raspberry Pi utilizando la utilidad Raspberry Pi Imager. Por ejemplo, al instalar en una tarjeta SD, se pueden agregar usuarios, configurar la zona horaria, copiar las claves SSH, activar el servicio SSH y definir la configuración para conectarse a una red inalámbrica. Se ha ampliado el soporte para la placa Raspberry Pi 5 y se ha añadido soporte para la computadora Raspberry Pi 500.

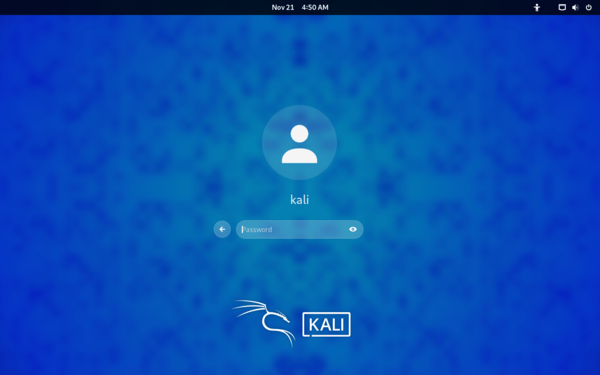
- El entorno de escritorio GNOME se ha actualizado a la versión 47. Se ha activado un nuevo tema para la pantalla de inicio de sesión.

- Se ha añadido un nuevo applet para monitorear el estado del sistema.

azurehound — recolector de datos en el entorno de Microsoft Azure para visualización con el paquete BloodHound.
- bloodyad — herramienta para probar la seguridad de Active Directory.
- certi — utilidad para trabajar con certificados de ADCS (Servicios de Certificación de Active Directory).
- chainsaw — búsqueda de artefactos en el análisis forense de sistemas Windows.
- findomain — utilidad para determinar mediante un ataque de fuerza bruta los subdominios utilizados.
- hexwalk — editor hexadecimal.
- linkedin2username — generador de lista de usuarios potencialmente relacionados con una cuenta de empresa en LinkedIn.
- mssqlpwner — herramienta para ataques a MSSQL.
- proximoth — realización de ataques a dispositivos inalámbricos.
- python-pipx — ejecución de archivos ejecutables de paquetes de Python en un entorno aislado.
- sara — inspección de la seguridad de RouterOS.
- web-cache-vulnerability-scanner — implementación de ataques en sistemas frontend-backend.
- xsrfprobe — verificación de vulnerabilidades de clase CSRF/XSRF (Cross Site Request Forgery).
- zenmap — GUI para nmap.
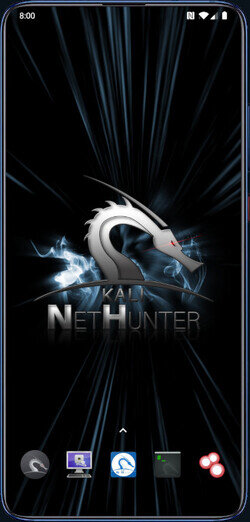
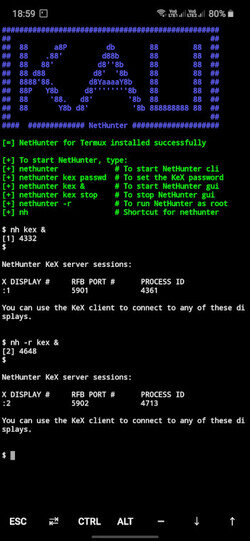
- Se ha actualizado el entorno para dispositivos móviles basado en la plataforma Android — NetHunter, con un conjunto de herramientas para probar sistemas en busca de vulnerabilidades. Con NetHunter es posible verificar ataques específicos de dispositivos móviles, por ejemplo, mediante la emulación de dispositivos USB (BadUSB y HID Keyboard — emulación de un adaptador USB de red que puede usarse para ataques MITM, o un teclado USB que realiza la sustitución de caracteres) y la creación de puntos de acceso fraudulentos (MANA Evil Access Point). NetHunter se instala en el entorno nativo de la plataforma Android como una imagen chroot, donde se ejecuta una variante especialmente adaptada de Kali Linux.
En la nueva versión se incluye la herramienta Wifipumpkin3 para crear puntos de acceso inalámbrico ficticios. Se ha actualizado el catálogo de aplicaciones móviles de Kali NetHunter store. Se han ampliado las capacidades del instalador. Se ha añadido soporte para dispositivos Xiaomi Mi A3 (Android 15), Realme X7 Max 5G y Xiaomi Mi 9 Lite / CC9. Se ha actualizado el soporte para Nokia 6.1/6.1 Plus, Realme C11, Xiaomi Mi 9T, Xiaomi Mi A3 y Xiaomi Pocophone F1.
Fuente: opennet.ru
