

Se ha presentado el lanzamiento de la distribución Kali Linux 2025.2, basada en la base de paquetes Debian y destinada a la prueba de sistemas para detectar vulnerabilidades, realizar auditorías de seguridad, analizar información residual y detectar las consecuencias de ataques. Todos los desarrollos originales creados para la distribución se distribuyen bajo la licencia GPL y están disponibles a través de un repositorio Git público. Se han preparado imágenes ISO de 646 MB y 4.2 GB para su descarga. Las compilaciones están disponibles para las arquitecturas x86_64 y ARM64. Se ofrecen escritorios Xfce, KDE y GNOME.
Kali ofrece una colección de herramientas para especialistas en seguridad informática, que incluye desde herramientas para probar aplicaciones web y penetrar en redes inalámbricas, hasta programas para leer datos de chips RFID de identificación. El paquete incluye una colección de exploits y alrededor de 400 utilidades especializadas para verificar la seguridad, tales como Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Además, la distribución incluye herramientas para descifrar contraseñas (Multihash CUDA Brute Forcer) y claves WPA (Pyrit), que utilizan GPU NVIDIA y AMD para acelerar el proceso.
En esta nueva versión:
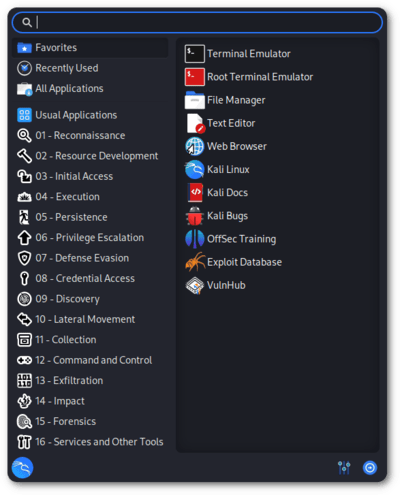
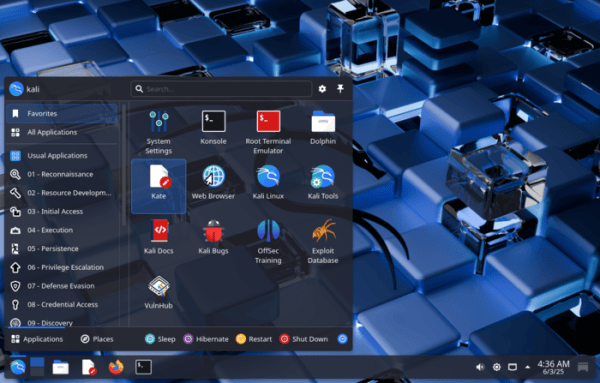
- Se ha rediseñado completamente el menú de aplicaciones, cuya estructura se asemeja al clasificador de la base de conocimientos MITRE ATT&CK.

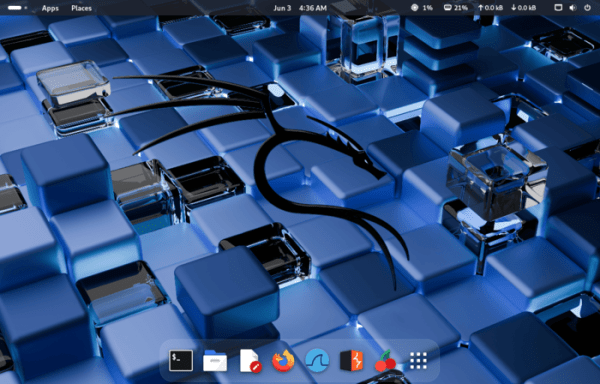
- El entorno de escritorio GNOME se ha actualizado a la versión 48.

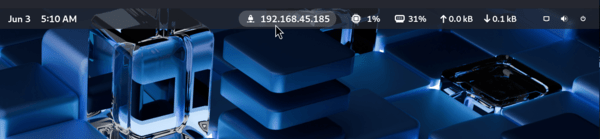
- Se ha añadido un indicador en la sesión de GNOME que muestra la dirección IP de la conexión actual, que anteriormente se proporcionaba en la sesión basada en Xfce. VPNEl entorno de escritorio KDE se ha actualizado a la versión Plasma 6.3.

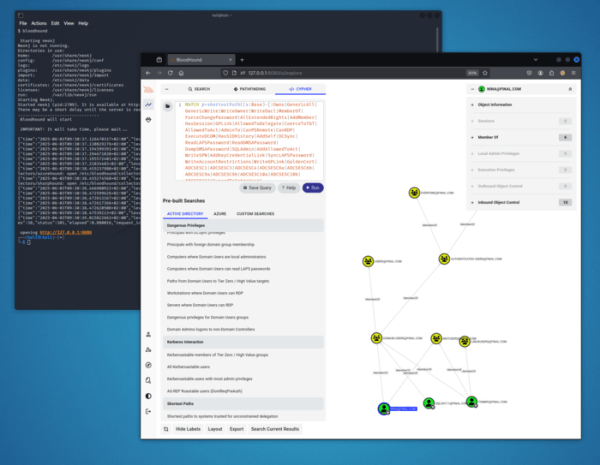
- Se ha realizado la transición del conjunto de herramientas BloodHound Legacy, que no se actualizaba desde 2023, a BloodHound Community Edition, utilizado para construir mapas de relaciones en redes basadas en controladores

- Active Directory o Azure. dominio Se incluyen las siguientes utilidades:

azurehound — recolector de datos en el entorno de Microsoft Azure para visualización con el paquete BloodHound.
- binwalk3 — herramienta para analizar firmware.
- bloodhound-ce-python — recolector en Python para BloodHound.
- bopscrk — generador de diccionarios para descifrar contraseñas.
- chisel-common-binaries — versiones binarias listas de chisel.
- crlfuzz — herramienta para verificar vulnerabilidades relacionadas con la inserción de caracteres de nueva línea o retorno de carro en encabezados HTTP y parámetros de consulta.
- donut-shellcode — generación de código shell universal desde el contenido en memoria.
- gitxray — recopilación de datos sobre repositorios en GitHub y los participantes en su desarrollo.
- gitxray — recopilación de datos sobre repositorios en GitHub y sus colaboradores.
- ldeep — herramienta para explorar el contenido a través de LDAP.
- ligolo-ng-common-binaries — ensamblados binarios listos de ligolo-ng.
- rubeus — herramienta para trabajos de bajo nivel con Kerberos.
- sharphound — recolector de datos para BloodHound CE.
- tinja — herramienta para probar páginas web en cuanto a la posibilidad de inyección de plantillas.
- Se ha añadido la utilidad Xclip a todas las sesiones gráficas, permitiendo copiar rápidamente datos al portapapeles desde la terminal.
- Se ha actualizado el entorno para dispositivos móviles basado en la plataforma Android — NetHunter, con un conjunto de herramientas para probar sistemas en busca de vulnerabilidades. Con NetHunter es posible verificar ataques específicos de dispositivos móviles, por ejemplo, mediante la emulación de dispositivos USB (BadUSB y HID Keyboard — emulación de un adaptador USB de red que puede usarse para ataques MITM, o un teclado USB que realiza la sustitución de caracteres) y la creación de puntos de acceso fraudulentos (MANA Evil Access Point). NetHunter se instala en el entorno nativo de la plataforma Android como una imagen chroot, donde se ejecuta una variante especialmente adaptada de Kali Linux.
En la nueva versión se ha implementado la capacidad de realizar ataques Wi-Fi, inyección de paquetes y captura de parámetros de negociación de conexiones WPA2, utilizando relojes inteligentes basados en chips bcm43436b0, como TicWatch Pro 3. Se ha actualizado la herramienta CARsenal (anteriormente CAN Arsenal) para llevar a cabo ataques en sistemas de información automotriz. Se han actualizado las versiones del núcleo para smartphones Xiaomi Redmi 4/4X (A13), Xiaomi Redmi Note 11 (A15), Realme C15 (A10), Samsung Galaxy S10 (A14,A15/exynos9820) y Samsung Galaxy S9.
- Se han unificado y trasladado a la versión del núcleo Linux 6.12 las compilaciones para Raspberry Pi.
Fuente: opennet.ru
