

La empresa Proxmox, conocida por el desarrollo de la distribución Proxmox Virtual Environment para el despliegue de infraestructuras de servidores virtuales, ha presentado el lanzamiento de la distribución Proxmox Mail Gateway 8.1, que se presenta como una solución lista para crear rápidamente un sistema de control del tráfico de correo y proteger el servidor de correo interno.
La imagen ISO de instalación está disponible para descarga gratuita. Los componentes específicos de la distribución están bajo licencia AGPLv3. Para la instalación de actualizaciones, hay un repositorio de pago Enterprise, así como dos repositorios gratuitos que difieren en el nivel de estabilización de las actualizaciones. La parte del sistema de la distribución se basa en la base de paquetes de Debian. Es posible instalar componentes de Proxmox Mail Gateway sobre sistemas ya operativos servidores basados en Debian.
Proxmox Mail Gateway opera como un servidor proxy, actuando como un gateway entre la red externa y el correo interno el servidor basado en MS Exchange, Lotus Domino o Postfix. Hay capacidad para gestionar todos los flujos entrantes y salientes de la correspondencia. Todos los registros de correspondencia se analizan y están disponibles para su revisión a través de la interfaz web. Se proporcionan tanto gráficos para evaluar la dinámica general como varios informes y formularios para obtener información sobre correos específicos y el estado de entrega. Se admite la creación de configuraciones en clúster para garantizar alta disponibilidad (mantenimiento de un servidor de respaldo sincronizado, los datos se sincronizan a través de un túnel SSH) o balanceo de carga.
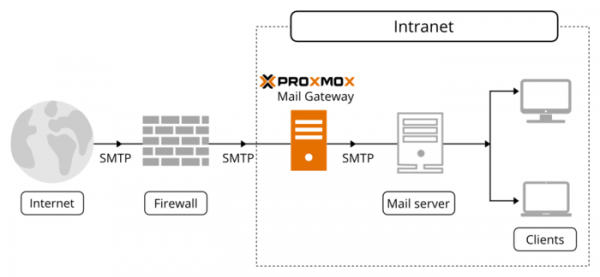
Se proporciona un conjunto completo de herramientas para garantizar protección, filtrado de spam, phishing y virus. Para bloquear archivos adjuntos maliciosos, se utiliza ClamAV y la base de Google Safe Browsing, y se ofrece un conjunto de medidas contra el spam basado en SpamAssassin, que incluye soporte para verificación inversa del remitente, SPF, DNSBL, listas grises, sistema de clasificación bayesiana y bloqueo basado en una base de URI de spammers. Para la correspondencia legítima, se ofrece un sistema flexible de filtros que permite definir reglas de procesamiento de correo según el dominio, el destinatario/remitente, el momento de recepción y el tipo de contenido.
Novedades principales:
- Se ha llevado a cabo la sincronización con la base de paquetes Debian 12.5. El núcleo de Linux se ha actualizado a la versión 6.5. La implementación del sistema de archivos ZFS se ha actualizado a OpenZFS 2.2.2.
- Se han actualizado las versiones del sistema de filtrado de spam SpamAssassin 4.0.0, el antivirus ClamAV 1.0.3 y la base de datos PostgreSQL 15.6.
- El sistema de reglas se ha ampliado con la posibilidad de aplicar la comprobación match-if-mode a objetos y grupos, lo que permite establecer condiciones de múltiples niveles que evalúan registros en objetos (Qué / Quién / Cuándo) y abordan varios objetos durante la verificación. Este cambio permite crear reglas complejas, por ejemplo, excluyendo destinatarios específicos; verificando de manera flexible los archivos adjuntos cuya extensión no coincida con el tipo MIME; seleccionando correos enviados desde una dirección específica que contengan texto determinado en el asunto; y procesando selectivamente correos con ciertos archivos adjuntos que fueron marcados por comprobaciones de spam o virus.
- En la interfaz web, se ha simplificado la gestión de grandes sistemas: se ha añadido la capacidad de filtrar contenido y buscar en las listas de dominios, transportes, redes y objetos en el sistema de reglas.
- Se permite la creación de nombres de usuario que contengan menos de 4 caracteres.
- Se ha implementado el soporte opcional para la generación de firmas DKIM dependiendo del contenido del encabezado 'From', en lugar de los datos del remitente transmitidos durante la sesión SMTP (MAIL FROM).
- Se ha añadido soporte para el arranque verificado en modo UEFI Secure Boot, garantizando que solo se utilicen componentes verificados con firmas digitales correctas durante el arranque. Para UEFI Secure Boot se proporciona un cargador shim, firmado digitalmente, que es aceptado por la mayoría de dispositivos de hardware con UEFI.
- Se han modificado las configuraciones de Postfix para proteger contra ataques SMTP Smuggling, de acuerdo con las recomendaciones de los desarrolladores de Postfix.
- El formato de tiempo en los registros se ha cambiado para cumplir con los requisitos del RFC-3339.
Fuente: opennet.ru
