

La empresa Stamus Networks ha publicado una versión especializada de la distribución SELKS 7.0, destinada a la implementación de sistemas de detección y prevención de intrusiones en redes, así como a la respuesta a amenazas detectadas y la monitorización de la seguridad de la red. Se ofrece a los usuarios una solución completamente lista para la gestión de la seguridad de la red, que se puede utilizar inmediatamente después de la descarga. La distribución soporta el funcionamiento en modo Live y el arranque en entornos de virtualización o contenedores. Los desarrollos del proyecto se distribuyen bajo la licencia GPLv3. El tamaño de la imagen de arranque es de 3 GB.
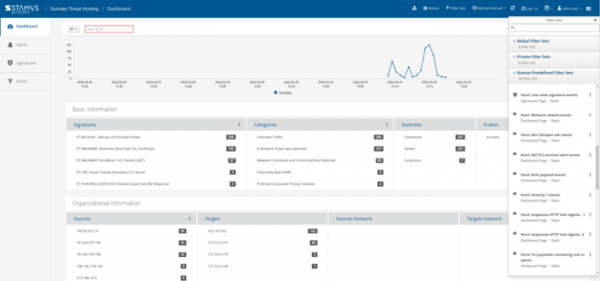
El sistema se basa en la base de paquetes Debian y en la plataforma IDS de código abierto Suricata. Los datos se procesan utilizando Logstash y se almacenan en ElasticSearch. Para el seguimiento del estado actual y los incidentes detectados, se ofrece una interfaz web, implementada sobre Kibana. Para gestionar reglas y visualizar la actividad relacionada, se utiliza la interfaz web Scirius CE. También incluye el sistema de captura de paquetes Arkime, una interfaz para evaluar eventos ocurridos llamada EveBox, y el analizador de datos CyberChef.
Además de la actualización de la base de paquetes, la nueva versión destaca las siguientes mejoras:
- Generación de un paquete para implementación en sistemas de aislamiento de contenedores que soportan Docker.
- Sistema completamente automatizado de reproducción de actividad a partir de logs guardados en formato PCAP, que puede utilizarse para verificar la eficacia de las medidas de seguridad implementadas, para el análisis de incidentes o en el proceso de formación.
- Se ha ampliado y mejorado el conjunto de filtros para la detección de ciberamenazas, que permiten identificar rápidamente actividades maliciosas y violaciones de acceso a través de la búsqueda en los logs de Suricata y NSM (Network Security Monitor).
- Se ha integrado el paquete CyberChef, que permite codificar, decodificar y analizar datos relacionados con eventos, el funcionamiento de protocolos y registros generados por Suricata.
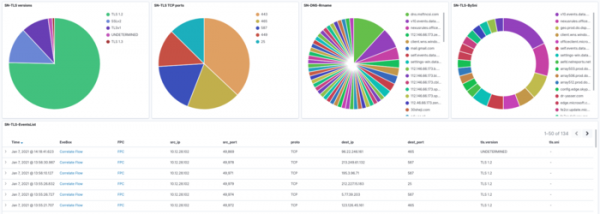
- Se han añadido 6 nuevas secciones a la interfaz de Kibana para la visualización y seguimiento de actividad relacionada con los protocolos SNMP, RDP, SIP, HTTP2, RFB, GENEVE, MQTT y DCERPC.
Fuente: opennet.ru
