

Se ha lanzado la versión Proxmox Virtual Environment 9.1, un sistema operativo Linux especializado basado en Debian GNU/Linux, destinado al despliegue y mantenimiento de servidores virtuales utilizando LXC y KVM, y capaz de actuar como un reemplazo para productos como VMware vSphere, Microsoft Hyper-V y Citrix Hypervisor. El tamaño de la imagen ISO de instalación es de 1.7 GB.
Proxmox VE proporciona herramientas para implementar un sistema de servidores virtuales completamente funcional de nivel empresarial, administrado a través de una interfaz web diseñada para gestionar cientos o incluso miles de máquinas virtuales. La distribución incluye herramientas integradas para la organización de copias de seguridad de entornos virtuales y soporte de clustering disponible de inmediato, incluyendo la posibilidad de migrar entornos virtuales de un nodo a otro sin interrupciones. Entre las características de la interfaz web están: soporte para una consola VNC segura; gestión de acceso a todos los objetos disponibles (VM, almacenamiento, nodos, etc.) basada en roles; soporte para diferentes mecanismos de autenticación (MS ADS, LDAP, Linux PAM, autenticación de Proxmox VE).
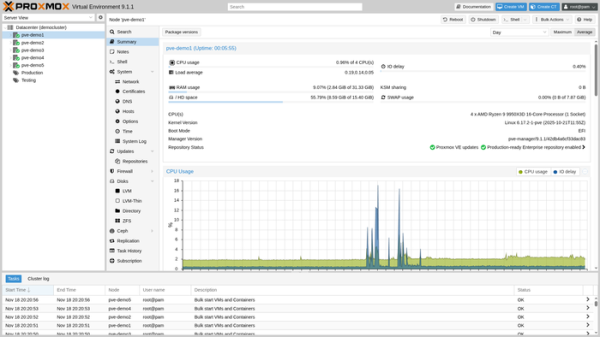
En esta nueva versión:
- Se realizó la sincronización con la base de paquetes de Debian 13.2. El núcleo de Linux se ha actualizado a la versión 6.17. Se incorporan nuevas versiones de QEMU 10.1.2, LXC 6.0.5 y ZFS 2.3.4. Se añade soporte para la creación de almacenamiento basado en Ceph 19.2.3 (Squid).
- Se ha añadido la capacidad de crear contenedores LXC a partir de imágenes en formato OCI (Open Container Initiative), cargadas manualmente o desde repositorios. Se soporta la creación de plantillas de contenedores OCI, contenedores con un entorno de sistema completo y contenedores para ejecutar aplicaciones individuales.
- Para los contenedores que requieren la conexión de un módulo virtual TPM (Trusted Platform Module), se ha implementado la capacidad de guardar el estado vTPM en formato qcow2. Esta funcionalidad permite crear instantáneas máquinas virtuales con vTPM, por ejemplo, para sistemas invitados con nuevas versiones de Windows, utilizando almacenamiento en archivos basado en NFS y CIFS.
- Se proporcionan herramientas para la gestión flexible de la virtualización anidada en sistemas invitados. Se añadió una nueva bandera vCPU "nested-virt", que permite activar la virtualización anidada sobre un tipo de vCPU que cumple total o parcialmente con las especificaciones (fabricante y generación) de la CPU anfitriona. Como ejemplos de uso de la virtualización anidada se menciona el arranque de hipervisor anidados y el uso de mecanismos de protección de Windows basados en virtualización en sistemas invitados.
- En la GUI se ha implementado la posibilidad de generar informes más detallados para el stack de redes definidas por software (SDN, Software-Defined Networking). Por ejemplo, se puede ver a qué puentes de red y redes virtuales están conectados los sistemas invitados, así como qué direcciones IP y MAC se utilizan en las zonas EVPN.
- Se ha añadido un soporte inicial para el mecanismo Intel TDX (Trusted Domain Extensions) para el cifrado de la memoria RAM de los sistemas invitados.
- Se ha añadido la posibilidad de desactivar selectivamente el mecanismo KSM (Kernel Samepage Merging) para máquinas virtuales específicas, lo que proporciona deduplicación de áreas de memoria idénticas.
Fuente: opennet.ru
