

Se ha publicado la versión 5.0 del sistema Arkime para la captura, almacenamiento e indexación de paquetes de red, que proporciona herramientas para la evaluación visual del tráfico y la búsqueda de información relacionada con la actividad de la red. Originalmente, el proyecto fue desarrollado por AOL con el objetivo de crear una alternativa abierta a las plataformas comerciales de procesamiento de paquetes de red, que soporta el despliegue en sus propios servidores y es capaz de escalar para procesar tráfico a velocidades de decenas de gigabits por segundo. El código del componente para la captura de tráfico está escrito en C, y la interfaz se ha implementado en Node.js/JavaScript. El código fuente se distribuye bajo la licencia Apache 2.0. Se soporta su funcionamiento en Linux y FreeBSD. Se han preparado paquetes para Arch Linux, RHEL/CentOS y Ubuntu.
Arkime incluye herramientas para la captura e indexación de tráfico en formato PCAP, y también proporciona medios para el acceso rápido a los datos indexados. El uso del formato PCAP simplifica considerablemente la integración con analizadores de tráfico existentes, como Wireshark. El volumen de datos almacenados está limitado solo por el tamaño del conjunto de discos disponible. Los metadatos sobre las sesiones se indexan en un clúster basado en el motor Elasticsearch o OpenSearch. El componente para la captura de tráfico opera en modo multihilo y resuelve tareas de monitoreo, grabación de volcado PCAP en disco, análisis de paquetes capturados y envío de metadatos de las sesiones (SPI, Stateful Packet Inspection) y protocolos al clúster Elasticsearch/OpenSearch. Es posible almacenar archivos PCAP en formato cifrado.
Para el análisis de la información acumulada, se ofrece una interfaz web que permite la navegación, búsqueda y exportación de muestras. La interfaz web incluye varios modos de visualización, desde estadísticas generales, mapas de conexiones y gráficos visuales con datos sobre cambios en la actividad de la red, hasta herramientas para estudiar sesiones individuales, analizar la actividad por protocolo utilizado y desglosar datos de volúmenes PCAP. También se proporciona una API que permite transferir a aplicaciones externas los datos de los paquetes capturados en formato PCAP y las sesiones analizadas en formato JSON.
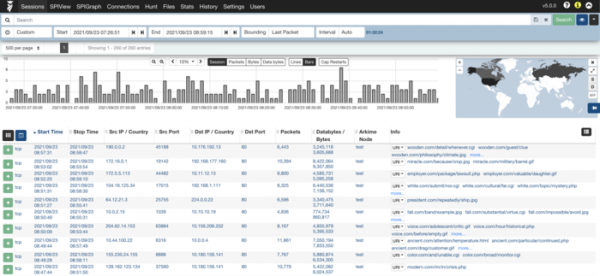
En la nueva versión:
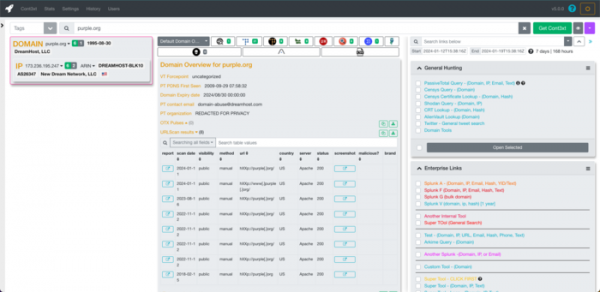
- Se ha añadido la posibilidad de enviar consultas de búsqueda combinadas de información a través del servicio Cont3xt para recopilar información disponible en varias fuentes abiertas (OSINT) sobre múltiples objetos al mismo tiempo.

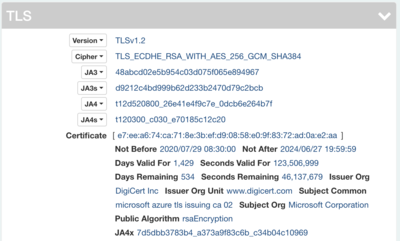
- Se ha añadido soporte para los métodos de formación de huellas de tráfico JA4 y JA4+ para la identificación de protocolos de red y aplicaciones.

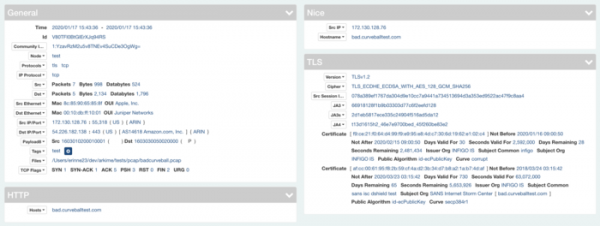
- Se ha modificado el diseño del bloque con información detallada sobre la sesión, minimizando el espacio no utilizado y realizando una disposición de dos columnas para pantallas grandes.

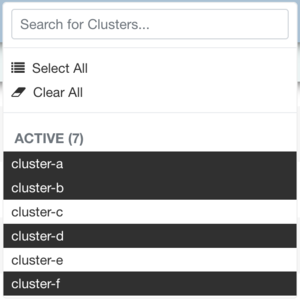
- En las pestañas Files, History y Stats se han añadido bloques desplegables para buscar simultáneamente en varias instancias de la interfaz de visualización de estadísticas (Viewer).

- El sistema de autorización ha sido unificado y se ha destacado en un módulo separado, que ahora se utiliza en todas las aplicaciones de Arkime. En lugar del modo anónimo, se ha implementado el método digest como predeterminado. Se han añadido nuevos modos de autorización: basic, form, basic+form, basic+oidc, headerOnly, header+digest y header+basic.
- Todas las aplicaciones se han trasladado a un subsistema de configuración unificado que admite el procesamiento de configuraciones en diferentes formatos (ini, json, yaml) y capaz de cargar configuraciones de diversas fuentes, como desde el disco, a través de la red por HTTPS o desde OpenSearch/Elasticsearch.
- Se ha añadido soporte para la importación de volcado de PCAP guardados (offline) con su carga a través de URL por HTTPS o desde el almacenamiento de Amazon S3, sin necesidad de guardarlos previamente en el sistema local.
Fuente: opennet.ru
