

Después de un año de desarrollo, se ha lanzado la versión 2.1.0 del navegador web móvil CENO, diseñado para facilitar el acceso a la información en situaciones donde el acceso directo es imposible, como cuando segmentos de internet se desconectan de la red global debido a fallos o acciones malintencionadas. El navegador se basa en el motor GeckoView (utilizado en Firefox para Android), ampliado con la capacidad de intercambio de datos a través de una red P2P descentralizada, donde los usuarios participan en el redireccionamiento del tráfico a puertas de enlace externas que proporcionan acceso a la información. Los desarrollos del proyecto están bajo la licencia MIT. Las compilaciones listas están disponibles en Google Play.
La funcionalidad P2P se ha exteriorizado en una biblioteca separada llamada Ouinet, que puede ser utilizada en aplicaciones arbitrarias. El navegador CENO y la biblioteca Ouinet permiten acceder a la información en situaciones que van hasta la desconexión total de internet, por ejemplo, como resultado de fallos globales. En este caso, el contenido puede ser distribuido desde la caché o dispositivos de almacenamiento locales.
El proyecto utiliza almacenamiento en caché de contenido en el lado de cada usuario, manteniendo una caché descentralizada de contenido popular. Al abrir un sitio web, el contenido descargado se almacena en el sistema local y se vuelve accesible para los participantes de la red P2P que no pueden obtener acceso directo al recurso o a las puertas de enlace. En cada dispositivo se almacenan únicamente los datos solicitados directamente desde ese dispositivo. La identificación de las páginas en caché se realiza utilizando un hash de la URL. Todos los datos adicionales relacionados con la página, como imágenes, scripts y estilos, se agrupan y se entregan juntos bajo un único identificador.
Para acceder a nuevo contenido, cuyo acceso directo es imposible, se utilizan proxies especiales (injector) que se colocan en partes externas e intactas de la red, donde sigue siendo posible establecer conexión. La información entre el cliente y el proxy se cifra utilizando cifrado basado en claves públicas. Para identificar los proxies y prevenir la inyección de proxies maliciosos se utilizan firmas digitales, y las claves de los proxies acompañados por el proyecto están incluidas en la entrega del navegador.
Para acceder al gateway en condiciones de inaccesibilidad directa, se admite la conexión en cadena a través de otros usuarios, que actúan como proxies para redirigir el tráfico hacia el gateway (los datos se cifran con la clave del gateway, lo que impide que los usuarios de tránsito, a través de cuyos sistemas se envía la solicitud, puedan interceptar el tráfico o determinar el contenido). Los sistemas de los clientes no envían solicitudes externas en nombre de otros usuarios, sino que ofrecen datos desde la caché o se utilizan como enlace para establecer un túnel al proxy-gateway.
Las solicitudes comunes son intentadas primero directamente, y si la solicitud directa no pasa, se busca en el caché distribuido. Si no hay URL en el caché, la información se solicita mediante una conexión a una puerta de enlace proxy o consultando a la puerta de enlace a través de otro usuario. Los datos confidenciales, como las cookies, no se almacenan en el caché.
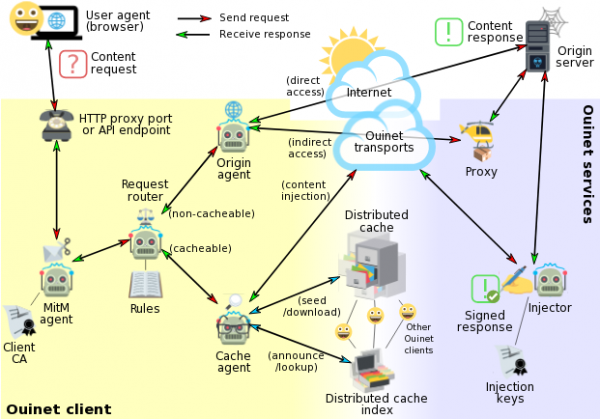
Cada sistema en la red P2P se suministra con un identificador interno, que se utiliza para la enrutación en la red P2P, pero no está vinculado a la ubicación física del usuario. La autenticidad de la información transmitida y almacenada en caché se garantiza mediante el uso de firmas digitales (Ed25519). El tráfico transmitido se cifra usando TLS. Para acceder a la información sobre la estructura de la red, los participantes y el contenido en caché se utiliza una tabla hash dispersa (DHT). Si es necesario, además de HTTP, se pueden utilizar µTP o Tor como transporte.
CENO no garantiza el anonimato y la información sobre las solicitudes enviadas está disponible para análisis en los dispositivos de los participantes (por ejemplo, a través de un hash se puede determinar que un usuario ha accedido a un sitio web específico). Para solicitudes confidenciales, como aquellas que requieren acceso a cuentas de correo y redes sociales, se recomienda utilizar una pestaña privada separada, en la que los datos se solicitan solo directamente o a través de un proxy, pero sin acceder a la caché y sin permanecer en ella.
Entre los cambios en la nueva versión:
- El motor del navegador está sincronizado con los componentes de Firefox 123.1.0.
- Se ha mejorado la indicación de las fuentes de carga de contenido.
- El modo oscuro de diseño está habilitado por defecto.
- Se ha añadido una configuración para exportar registros completos de la aplicación.
- Se ha añadido una página de espera de conexión durante el inicio.
- Se ha añadido una configuración para gestionar la activación del modo puente.
- Se ha actualizado la lista predeterminada de sitios recomendados.
Fuente: opennet.ru
