

La empresa Google ha publicado la versión del navegador web Chrome 127. Al mismo tiempo, está disponible la versión estable del proyecto de código abierto Chromium, que es la base de Chrome. El navegador Chrome se diferencia de Chromium por el uso de los logotipos de Google, la existencia de un sistema de notificación en caso de fallo, módulos para la reproducción de contenido de video protegido contra copia (DRM), un sistema automático de instalación de actualizaciones, el uso continuo de la aislamiento Sandbox, el suministro de claves para Google API y la transmisión de parámetros RLZ al realizar búsquedas. Para quienes necesiten más tiempo para actualizar, existe una rama de Extended Stable que se mantiene durante 8 semanas. La próxima versión de Chrome 128 está programada para el 20 de agosto.
Principales cambios en Chrome 127:
- En el modo 'incógnito', la función 'HTTPS-First' está habilitada por defecto, que realiza redireccionamientos automáticos de solicitudes HTTP a HTTPS. Para garantizar la funcionalidad en sitios que no admiten HTTPS, se implementa una reversión a HTTP si, tras el paso, no se puede realizar la solicitud por HTTPS o se presentan problemas con los certificados. Al intentar acceder a un sitio por HTTP, se mostrará una advertencia especial.
- Se ha decidido dejar de confiar en la autoridad certificadora Entrust en el almacén de certificados raíz integrado (Chrome Root Store) debido a múltiples infracciones de los requisitos para las autoridades certificadoras, incumplimiento de plazos para responder a certificados problemáticos, retrasos en la revocación de certificados, presentación inadecuada de informes de incidentes y falta de cumplimiento de las normas al emitir certificados de nivel EV (Validación Extendida), que requieren la verificación de documentos sobre la propiedad del dominio y la confirmación de la titularidad del recurso. Dado que no se han tomado medidas para abordar las deficiencias identificadas, los certificados TLS emitidos por Entrust después del 31 de octubre de 2024 se considerarán en Chrome como no confiables. Los certificados emitidos antes del 31 de octubre continuarán considerándose normales. de certificados TLS nivel EV (Validación Extendida), que requieren realizar una verificación de los documentos de propiedad del dominio y confirmar la titularidad del recurso. Debido a la falta de acciones para corregir los defectos detectados, los certificados TLS emitidos por Entrust después del 31 de octubre de 2024 serán considerados en Chrome como no confiables. Los certificados emitidos antes del 31 de octubre seguirán siendo considerados como normales.
- Ha comenzado el proceso de desactivación gradual del soporte para la segunda versión del manifiesto de Chrome, que define las capacidades y recursos disponibles para las extensiones escritas utilizando la API WebExtensions. La desactivación de las extensiones que utilizan la segunda versión del manifiesto afecta por ahora solo a una parte de los usuarios de versiones beta de Chrome (no de versiones estables). Se prevé que la migración completa a la tercera versión del manifiesto se complete para junio de 2025.
- Al activar la protección avanzada del navegador (Safe Browsing > Protección avanzada), se ha implementado el envío a servidores Google de telemetría adicional con información sobre las páginas vistas, si en esas páginas se utilizan API para iniciar la vibración (Vibration) o para el control total del ratón (PointerLock) y del teclado (Keyboard). Si la página que se está abriendo está en la lista negra, se mostrará al usuario una advertencia correspondiente y se deshabilitarán las acciones de las API mencionadas.
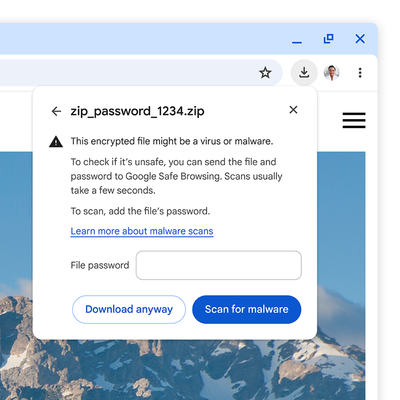
- Se han resumido las mejoras en la verificación de archivos descargados en el modo de protección avanzada del navegador (Safe Browsing > Protección avanzada), en el cual se ha habilitado el envío de ejecutables y archivos comprimidos sospechosos a los servidores de Google para que sean revisados en busca de virus y malware. Para verificar la seguridad de los archivos comprimidos cifrados (.zip, .7z y .rar), el navegador solicitará al usuario la contraseña para descifrar el archivo. El usuario puede optar por no realizar la verificación o introducir la contraseña, después de lo cual el navegador enviará el archivo con la contraseña para su revisión a los servidores de Google. En el modo estándar (no avanzado) de Safe Browsing también se solicitará la contraseña, pero en lugar de enviar el contenido del archivo comprimido a los servidores de Google para su revisión, solo se enviarán los metadatos y los hashes de los archivos contenidos en el archivo comprimido. Se han implementado advertencias más visibles al descargar archivos peligrosos, que se muestran no en la barra inferior, sino debajo de la barra superior.

- Se ha propuesto una implementación inicial de la especificación de Acceso a Redes Privadas, que limita la posibilidad de cargar recursos de un sitio accesible públicamente que se refieran a hosts dentro de la red interna (127.0.0.0/8, 192.168.0.0/16, 10.0.0.0/8, etc.). Ahora la carga de tales recursos solo está permitida al abrir la página en un contexto seguro (a través de HTTPS). En el futuro, se planea restringir completamente la posibilidad de acceso incontrolado a las subredes intranet internas desde páginas abiertas en sitios públicos, ya que tales solicitudes son utilizadas por los atacantes para llevar a cabo ataques CSRF en enrutadores, puntos de acceso, impresoras, interfaces web corporativas y otros dispositivos y servicios que aceptan solicitudes únicamente desde la red local. Los experimentos de bloqueo comenzaron en 2022 con Chrome 98, pero debido a la identificación de un fallo, el bloqueo fue pospuesto.
- En el modo 'Origin trials' se ha implementado un bloqueo experimental del acceso a la IP 0.0.0.0, ya que esta IP puede ser utilizada para eludir el bloqueo de conexión a la IP 127.0.0.1 (localhost) en plataformas Linux y macOS.
- En la versión para la plataforma Android, se ha simplificado la interfaz para vincular a la cuenta de Google y sincronizar datos como contraseñas guardadas y marcadores. La sincronización ahora está integrada con el inicio de sesión en la cuenta y no se presenta como una opción separada en la configuración.
- En la versión para la plataforma Android, se ha actualizado la interfaz de gestión de contraseñas. A los usuarios que se han conectado a su cuenta de Google, pero no han activado la sincronización, se les brinda la opción de guardar y utilizar contraseñas vinculadas a su cuenta de Google.
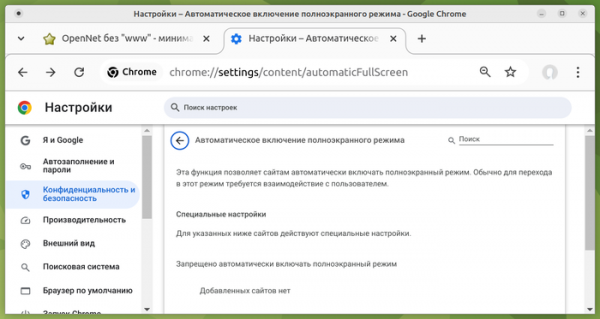
- Se ha añadido la configuración «Activar el modo de pantalla completa automáticamente» (Automatic Fullscreen, chrome://settings/content/automaticFullScreen), que permite a los sitios web activar automáticamente el modo de pantalla completa a través del método Element.requestFullscreen() sin la confirmación del usuario, además de permitir mostrar diálogos del navegador sin salir del modo de pantalla completa. Por defecto, esta configuración está desactivada y puede ser activada para sitios web y aplicaciones web específicas. En combinación con la API de Gestión de Ventanas y las configuraciones de notificaciones emergentes (chrome://settings/content/popups), la nueva función facilita el uso de características como abrir una ventana emergente en toda la pantalla de otro monitor, mostrar contenido de pantalla completa en todas las pantallas o en una pantalla adicional, alternando contenido de pantalla completa de una pantalla a otra.

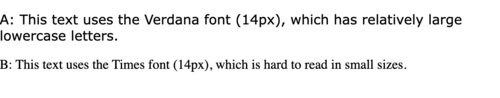
- Se ha añadido la propiedad CSS font-size-adjust, que permite ajustar el tamaño de las letras minúsculas en relación al tamaño de las letras mayúsculas, establecido a través de la propiedad «font-size», lo que puede ser útil, por ejemplo, para mantener el mismo nivel de legibilidad del texto en caso de utilizar una familia de fuentes de reserva cuando no está disponible la principal. Las fuentes que tienen diferentes coeficientes de relación entre la altura de las letras minúsculas y el tamaño de la fuente, pueden presentar tamaños de letras que varían considerablemente, lo que, por ejemplo, puede dificultar la lectura del texto al cambiar de la fuente Verdana a Times.

- En la API para el enrutamiento estático de Service Workers (Service Worker Static Routing), que permite definir cómo se deben cargar ciertos recursos y desactivar la llamada al Service Worker para recursos que se pueden extraer de la caché o cargar directamente, se ha añadido la capacidad de aplicar la operación lógica «not» para invertir las condiciones de coincidencia de solicitudes.
- Se ha asegurado la transmisión de eventos de activación, generados al interactuar el usuario con el contenido en una ventana abierta en modo «imagen en imagen» (picture-in-picture), a la ventana principal de este modo. Este cambio permite utilizar la API de Activación del Usuario (navigator.userActivation) en la página principal desde la que se abrió la ventana «imagen en imagen», para determinar la interacción del usuario con esta ventana (por ejemplo, se puede saber si el usuario ha hecho clic con el ratón en la ventana «imagen en imagen» o si la página solo ha sido cargada y permanece sin cambios).
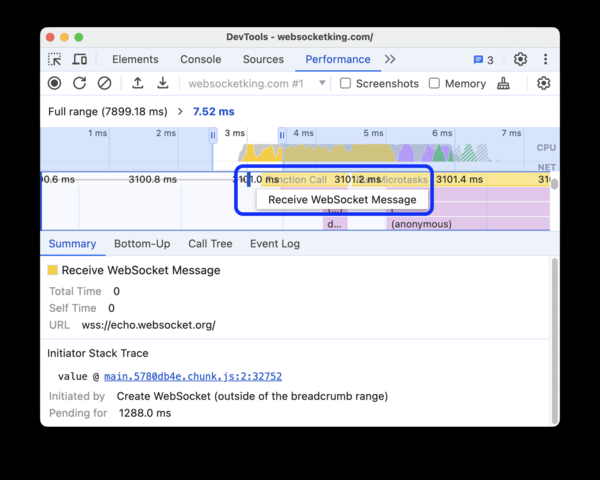
- Se han mejorado las herramientas para desarrolladores web. Al revisar los estilos CSS, se han añadido enlaces a las posiciones correspondientes en el documento a las que hacen referencia las propiedades CSS que controlan la visualización de elementos atados a la ubicación de otros elementos (CSS Anchor Positioning). Al revisar el código HTML, se han añadido enlaces a los que apunta el atributo «popovertarget». En el panel de inspección de la actividad de red, se ha añadido una nueva preconfiguración de simulación de velocidad de acceso «Fast 4G» (la preconfiguración «Fast 3G» ha sido renombrada a «Slow 4G», y «Slow 3G» a «3G»). En el panel de análisis de rendimiento, se ha mejorado la visualización de la información sobre eventos de envío y recepción de mensajes a través de WebSocket.

Además de las innovaciones y correcciones de errores, en la nueva versión se han eliminado 24 vulnerabilidades. Muchas de las vulnerabilidades se identificaron gracias a la prueba automatizada mediante herramientas como AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer y AFL. A 5 problemas se les ha asignado un alto nivel de gravedad. No se han identificado problemas críticos que permitan eludir todos los niveles de protección del navegador y ejecutar código en el sistema más allá del entorno sandbox. En el marco del programa de recompensas por encontrar vulnerabilidades para la versión actual, Google ha otorgado 16 premios por un total de 47.5 mil dólares estadounidenses (un premio de $11000, $5000, $3000 y $500, dos premios de $8000, tres premios de $2000). La cantidad de 6 recompensas aún no se ha determinado.

Fuente: opennet.ru
