

La compañía Google ha publicado la versión del navegador web Chrome 131. Al mismo tiempo, está disponible la versión estable del proyecto de código abierto Chromium, que sirve de base para Chrome. El navegador Chrome se distingue de Chromium por el uso de los logotipos de Google, la inclusión de un sistema de notificación en caso de fallos, módulos para reproducir contenido de video protegido contra copia (DRM), un sistema de actualización automática, el Sandbox siempre activo, la provisión de claves para Google API y la transmisión de parámetros RLZ durante las búsquedas. Para aquellos que necesiten más tiempo para la actualización, se mantiene una rama Extended Stable, que se acompaña durante 8 semanas. La próxima versión de Chrome 132 está prevista para el 14 de enero.
Principales cambios en Chrome 131:
- En el visor PDF integrado se ha ampliado la capacidad de reconocimiento de texto en documentos PDF escaneados, donde el texto aparece como una imagen. El texto se reconoce en el sistema local mediante un motor de reconocimiento óptico de caracteres (OCR) integrado, basado en aprendizaje automático. A diferencia de versiones anteriores, los documentos escaneados ahora se convierten automáticamente en una representación de texto, para la cual están disponibles funciones de selección, búsqueda y copia al portapapeles.
- Se ha introducido la posibilidad de activar verificaciones avanzadas en el sistema de distribución de memoria PartitionAlloc, que permiten bloquear vulnerabilidades causadas por el acceso a áreas de memoria ya liberadas (use-after-free). Por defecto, estas verificaciones están desactivadas debido a su posible impacto negativo en el rendimiento. Sin embargo, para implementaciones donde la seguridad es más importante que el rendimiento, ahora se ofrecen políticas empresariales separadas para activar una protección adicional.
- En el almacenamiento integrado de certificados raíz (Chrome Root Store) se ha dejado de confiar en la autoridad certificadora Entrust debido a múltiples violaciones de los requisitos para autoridades certificadoras, incumplimiento de los plazos de respuesta ante certificados problemáticos, demora en la revocación de certificados, mala gestión de los informes de incidentes y falta de adherencia a las normas durante la emisión. de certificados TLS los niveles EV (Validación Extendida), que requieren la verificación de los documentos de propiedad del dominio y la confirmación del dueño del recurso. Debido a la falta de acciones para corregir las deficiencias detectadas, los certificados TLS emitidos por Entrust después del 11 de noviembre de 2024, serán considerados como no confiables en Chrome. Los certificados emitidos antes del 11 de noviembre seguirán siendo considerados como normales.
- La versión para Android incluye la posibilidad de conectar proveedores externos para el autocompletado de formularios y el guardado de contraseñas, sin depender de la API Accessibility.
- La versión para Android ha simplificado la conexión a la cuenta de Google y la gestión de la sincronización de datos entre diferentes navegadores. La sincronización ya no se presenta como una función separada en la configuración, sino que se integra con la función de conexión a la cuenta de Google, lo que permite usar y guardar información como contraseñas y marcadores en Google Account.
- Ha comenzado la activación gradual entre los usuarios de un nuevo modo de ahorro de energía (Energy saver), en el cual se congelan automáticamente las pestañas que consumen muchos recursos de CPU, pero que no emiten sonido y que han estado ocultas durante más de 5 minutos. Se hace una excepción solo para las pestañas relacionadas con la gestión de dispositivos externos o la realización de videoconferencias y audioconferencias (tales pestañas se identifican en función del acceso a la API para trabajar con USB, Bluetooth, cámara, dispositivos de entrada y micrófono, así como para la organización de un canal de comunicación utilizando RTCDataChannel o MediaStreamTrack). Para gestionar la activación del autocongelamiento, se puede utilizar la configuración “chrome://flags/#freezing-on-energy-saver”.
- Se han añadido modos experimentales de ahorro de memoria (Memory saver) – Moderado, Equilibrado y Máximo, que permiten elegir un método para liberar memoria de las pestañas inactivas. En el modo Moderado, la memoria de las pestañas se desactiva solo cuando hay escasez de memoria en el sistema; en el modo Máximo, las pestañas se desactivan poco tiempo después de volverse inactivas; y en el modo Equilibrado, las pestañas inactivas se desactivan teniendo en cuenta la memoria libre en el sistema.
- Se han añadido configuraciones adicionales relacionadas con el rendimiento, como la posibilidad de especificar sitios que permanezcan constantemente activos (sin afectar el rendimiento en segundo plano), elegir el método de visualización de pestañas desactivadas y mostrar el consumo de memoria en los pop-ups de las pestañas.
- Se ha añadido la herramienta 'Detección de Rendimiento', que identifica problemas potenciales con el rendimiento de las páginas vistas y muestra una notificación con recomendaciones para resolver el problema con un solo clic. Por ejemplo, para acelerar la pestaña actual, el navegador puede sugerir desactivar otras pestañas que consumen muchos recursos.
- En TLS 1.3 y QUIC, el algoritmo de encapsulación de claves (KEM, Key Encapsulation Mechanism) 'X25519Kyber768', resistente a la criptoanálisis en computadoras cuánticas, ha sido trasladado al uso de la especificación final ML-KEM (CRYSTALS-Kyber), estandarizada por el Instituto Nacional de Estándares y Tecnología de EE. UU. (NIST). X25519Kyber768 representa una combinación de X25519 ECDH y el algoritmo ML-KEM, que utiliza métodos criptográficos basados en la resolución de problemas de teoría de redes, cuyo tiempo de resolución no se distingue en computadoras convencionales y cuánticas.
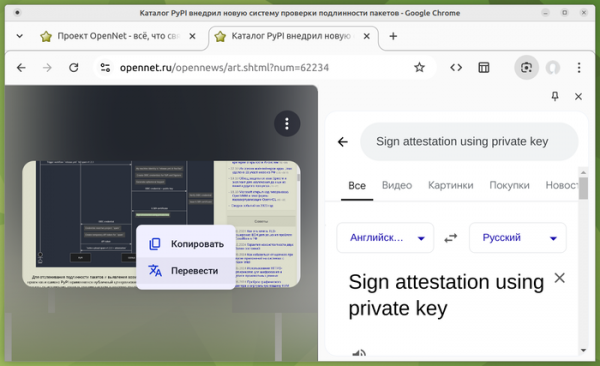
- Se ha añadido soporte para superponer traducciones en otro idioma en la función de búsqueda de imágenes mediante el servicio Google Lens, disponible a través del menú contextual (el texto traducido se muestra sobre el texto original en la imagen).

- Se ha añadido la API Direct Sockets que permite establecer conexiones TCP y UDP directas con sistemas externos, así como crear sockets de escucha para aceptar conexiones. En el primer intento de conexión con un nuevo host, se muestra al usuario un aviso para confirmar la operación. La necesidad de añadir esta nueva API se explica por la posibilidad de interactuar con dispositivos de red que utilizan sus propios protocolos que funcionan sobre TCP y UDP y que no soportan interacción a través de HTTPS o WebSockets.
- En el modo 'Origin trials' se ha implementado la API Summarizer para resumir texto (una breve exposición del contenido), utilizando un modelo de lenguaje grande.
- En el modo 'Origin trials' se ha añadido la API Playout Statistics, que define la interfaz AudioContext.playoutStats para obtener estadísticas sobre la calidad y latencias durante la reproducción de sonido a través de la API WebAudio.
- Para protegerse contra abusos, se ha añadido un aviso que solicita confirmación de permisos al usar la API Keyboard Lock y Pointer Lock del sitio web, que ofrecen un control adicional sobre el teclado y el ratón (por ejemplo, se puede ocultar el puntero del ratón predeterminado y manejar el movimiento del ratón por su cuenta). Se puede verificar el estado de los permisos a través de la API Permissions.
- Se permite la inclusión de etiquetas adicionales en el elemento HTML «<select>», además de las etiquetas estándar «<option>», «<optgroup>» y «<hr>». El cambio se ha realizado como preparación para la implementación en futuras versiones de la variante personalizada «<select>», que ampliará las posibilidades de diseño del menú.
- Se ha añadido soporte para especificar recursos SVG externos en las propiedades CSS 'clip-path', 'fill', 'stroke' y 'marker-*'. Por ejemplo, ahora se puede especificar ‘clip-path: url(
- Se ha cambiado el modelo de herencia de propiedades de estilos de selección de texto, definidos a través de los pseudoclases «::selection» y «::target-text», el cual se ha adaptado al modelo de herencia de los pseudoclases «::highlight», «::spelling-error» y «::grammar-error», y ahora depende no de la estructura del documento (cadenas de elementos HTML), sino de cómo se selecciona el texto (cadenas de selección). En el siguiente ejemplo, el color de los elementos anidados con texto en el párrafo «<p class="»blue»">» ahora se seleccionará de acuerdo con el estilo de pseudoclase «::selection», en lugar del estilo de color especificado para el párrafo. p { color: deeppink; } .blue::selection { color: blue; } <p class="»blue»"> Esto es <em>énfasis</em> texto. </p>
- Se han eliminado las restricciones que impedían establecer propiedades CSS 'display' para los elementos HTML '' y '
'. Se ha añadido el pseudo-elemento '::details-content' en CSS para personalizar el estilo de los bloques plegables y desplegables.
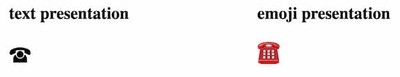
- Se ha añadido la propiedad CSS 'font-variant-emoji' para personalizar el estilo de visualización de Emoji. Por ejemplo, se puede elegir entre la representación textual o gráfica.

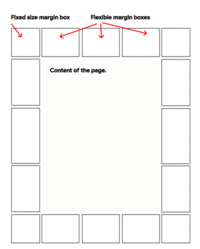
- En la regla CSS @page, destinada a modificar el diseño de la página antes de imprimir o exportar a formato PDF, ahora es posible definir áreas para colocar contenido en el área de márgenes de la página, por ejemplo, para agregar un encabezado, un comentario lateral o un pie de página.

- Se ha declarado obsoleta la propiedad CSS 'inset-area', utilizada para controlar la visualización de elementos vinculados a la ubicación de otros elementos (CSS Anchor Positioning). De acuerdo con la recomendación del grupo de trabajo de estandarización de CSS, la propiedad 'inset-area' ha sido reemplazada por la propiedad completamente análoga 'position-area'.
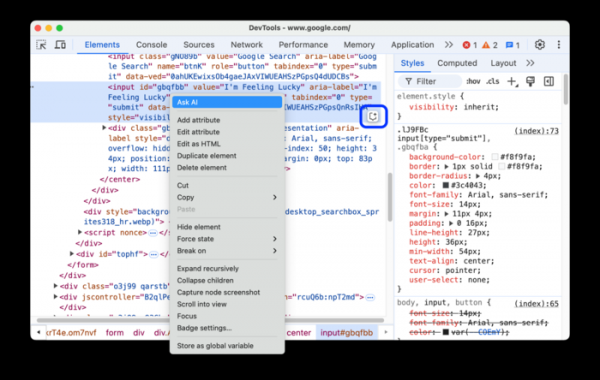
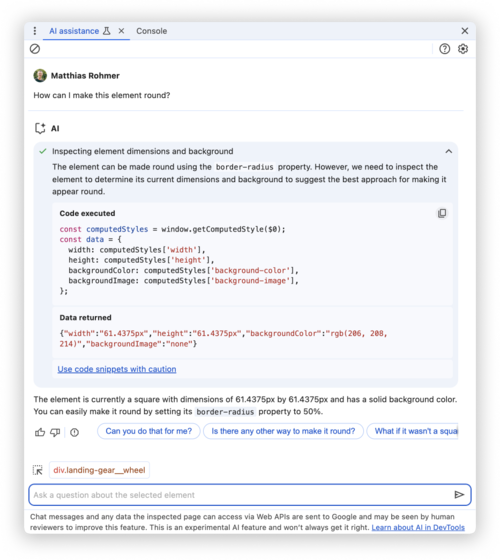
- Se han ampliado las capacidades de las herramientas para desarrolladores web. Se han añadido nuevas funciones de análisis de rendimiento en el panel Performance. Se ha propuesto un panel experimental con un asistente de IA, en el que se pueden obtener respuestas sobre la depuración en forma de chat o aclarar algunos aspectos relacionados con CSS.


Además de las novedades y correcciones de errores en la nueva versión, se han solucionado 12 vulnerabilidades. Muchas de estas vulnerabilidades fueron identificadas mediante pruebas automatizadas con herramientas como AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer y AFL. A una de las problemáticas se le asignó un alto nivel de riesgo (un problema en el código para trabajar con extensiones en el motor Blink). No se han encontrado problemas críticos que permitan eludir todos los niveles de protección del navegador y ejecutar código en el sistema fuera del entorno sandbox. En el marco del programa de recompensas por la detección de vulnerabilidades para esta versión, Google ha concedido 8 premios por un total de 1.000 dólares estadounidenses (un premio de $1000). La cantidad de 7 recompensas aún no ha sido determinada.
Fuente: opennet.ru
