

La compañía Google ha publicado la versión del navegador web Chrome 136. Al mismo tiempo, está disponible una versión estable del proyecto de código abierto Chromium, que sirve como base para Chrome. El navegador Chrome se diferencia de Chromium por el uso de logotipos de Google, el sistema de envío de notificaciones en caso de fallos, los módulos para reproducir contenido de video protegido contra copia (DRM), un sistema de actualización automática, la inclusión constante de aislamiento Sandbox, la provisión de claves para la API de Google y la transmisión de parámetros RLZ en las búsquedas. Para quienes necesitan más tiempo para actualizar, se mantiene una rama Extended Stable, que recibe soporte durante 8 semanas. La siguiente versión de Chrome 137 está programada para el 27 de mayo.
Principales cambios en Chrome 136:
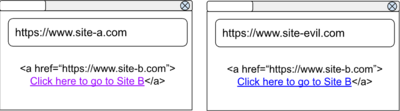
- Se ha añadido protección contra la filtración de información sobre páginas previamente visitadas, que surgía por el uso del pseudoclase CSS «:visited», que permitía personalizar la apariencia de los enlaces previamente abiertos. Hasta la versión Chrome 136, hacer clic en un enlace cambiaba su apariencia en todos los sitios que mostraban ese enlace, independientemente de qué sitio iniciara el clic. En su propio sitio, un atacante podía determinar si un usuario había abierto enlaces de su interés analizando el cambio en la apariencia de esos enlaces. Por ejemplo, si se crea una lista de enlaces a diferentes páginas, las páginas previamente visitadas en esta lista serán marcadas por el navegador de un color diferente, a partir del cual se puede concluir si se abrieron anteriormente los enlaces.
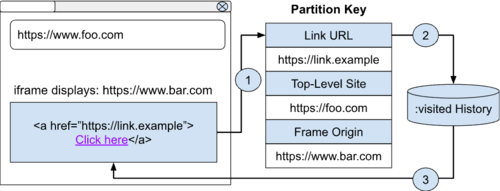
Para bloquear filtraciones de información sobre enlaces visitados, Chrome ha implementado un aislamiento en el procesamiento del selector «:visited» en relación con el sitio que se está visualizando, es decir, los elementos ahora se estilizan con «:visited» solo si han sido abiertos previamente desde el sitio actual y en relación con el iframe actual. El aislamiento se logra mediante el hash de estilo de los enlaces visitados utilizando como clave tres componentes: el enlace, el sitio de nivel superior y el host utilizado en el iframe.

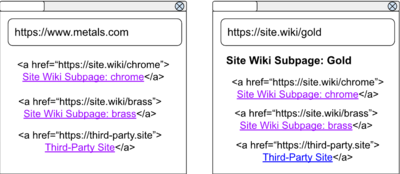
Por ejemplo, si hubo un clic en un enlace desde el sitio "A", este enlace ahora se resaltará solo en el sitio "A" y permanecerá inalterado en el sitio del atacante. La única excepción se hace para los iframe que se cargan desde el sitio principal (same-origin) y los enlaces al sitio actual. De esta manera, al abrir el sitio "A", los enlaces que conducen al sitio "A" se resaltarán incluso si los clics en ellos provienen de otro sitio, pero los demás enlaces solo se resaltarán si los clics fueron desde el sitio "A".


En Firefox, la protección contra este tipo de filtraciones se introdujo en 2010, pero existían métodos para eludirla. Por ejemplo, en 2024, en Firefox 122 se eliminó la posibilidad de analizar el color de los píxeles utilizando filtros que emplean el parámetro currentColor y manipulaciones con la etiqueta canvas en SVG.
- En la versión para Android se implementó la transmisión de servidores la telemetría de Google con datos sobre los paquetes APK descargados a través del navegador. Por ahora, la funcionalidad se limita al envío de telemetría, pero en el futuro se utilizará para mostrar advertencias y bloquear la descarga de archivos APK maliciosos. La verificación se realiza solo si se activa en la configuración el modo de protección mejorada del navegador (Safe Browsing > Enhanced protection).
- Para la depuración remota, ahora se requiere especificar un directorio separado con los datos, establecido al iniciar con el parámetro "—user-data-dir", que debe usarse junto con el parámetro "—remote-debugging-pipe" o "—remote-debugging-port". Al utilizar el directorio predeterminado en Windows, Linux y macOS, la depuración remota ya no funcionará. La razón de este cambio es contrarrestar el malware que utiliza la depuración remota para extraer datos de Google Chrome. Al utilizar un directorio separado, se aplica una clave de cifrado diferente que impide el acceso a los datos de trabajo del usuario en el directorio principal. Este cambio solo se aplica a Chrome y no afecta a Chromium.
- Se ha modernizado el diseño de las barras de desplazamiento en las plataformas Linux y Windows. Cuando están inactivas, la barra de desplazamiento se oculta y solo aparece al reanudar el desplazamiento por la página. Se han propuesto configuraciones para controlar la activación del nuevo diseño de las barras de desplazamiento en chrome://flags#fluent-overlay-scrollbars y chrome://flags#fluent-scrollbars.


- En la función de CSS attr(), el argumento del tipo "string" ha sido renombrado a "raw-string", de acuerdo con la decisión del grupo de trabajo que coordina el desarrollo de las especificaciones de CSS. Este cambio busca eliminar la confusión debido a la similitud entre las expresiones "attr(foo type())" y "attr(foo string)".
- En la API ProgressEvent, utilizada para crear indicadores de progreso, en los atributos "loaded" y "total" se ha cambiado el tipo "unsigned long long" por el tipo "double", lo que corresponde al comportamiento del elemento HTML
- Se ha propuesto el método estático "RegExp.escape" para escapar cadenas utilizadas dentro de expresiones regulares. Las cadenas escapadas mediante RegExp.escape pueden usarse de forma segura como patrón en el constructor RegExp().
- Se permite al sitio generar automáticamente claves Passkey basadas en las credenciales ya guardadas para ese sitio. La creación de la Passkey se realiza sin mostrar un cuadro de diálogo modal separado, si el usuario ya ha confirmado previamente la creación de credenciales para el sitio.
- Se ha añadido la propiedad CSS dynamic-range-limit para limitar el brillo máximo del contenido HDR.
- En la API Speculation Rules (), utilizada para configurar la precarga de recursos, se permite la especificación de un campo opcional "tag" para rastrear la fuente. El contenido de este campo se enviará a través de la cabecera HTTP Sec-Speculation-Tags.
- En WebRTC y la API MediaRecorder se ha añadido soporte para el códec H265 (HEVC) además de los anteriormente soportados VP8, H.264, VP9 y AV1.
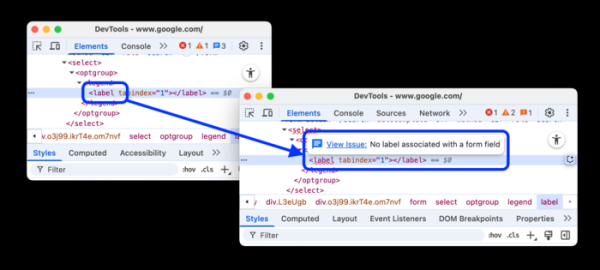
- Las herramientas para desarrolladores web han ampliado las capacidades del panel de análisis de rendimiento. Se han añadido informes sobre solicitudes utilizando el antiguo protocolo HTTP/1.1, efectividad del caché y optimización a través de la propiedad font-display. En la página "Privacidad y seguridad > Privacidad > Cookies de terceros" se ha añadido la posibilidad de buscar cookies individuales. Se ha añadido una funcionalidad experimental para mostrar indicaciones sobre problemas con elementos y atributos en el DOM.

Además de los cambios y correcciones de errores en la nueva versión, se han cerrado 8 vulnerabilidades. Muchas de las vulnerabilidades fueron detectadas mediante pruebas automatizadas con herramientas como AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer y AFL. No se han identificado problemas críticos que permitan eludir todos los niveles de protección del navegador y ejecutar código en el sistema fuera del entorno sandbox. En el marco del programa de recompensas por la detección de vulnerabilidades de esta versión, Google ha otorgado 4 premios por un total de 10 mil dólares (un premio de $5000, dos premios de $2000 y uno de $1000).
Fuente: opennet.ru
