

La empresa GitLab ha advertido a los usuarios sobre un aumento en la actividad de los atacantes relacionada con la explotación de una vulnerabilidad crítica CVE-2021-22205, que permite ejecutar su código en el servidor que utiliza la plataforma para la organización del desarrollo colaborativo GitLab, sin necesidad de autenticación.
El problema se manifiesta en GitLab a partir de la versión 11.9 y fue solucionado en abril en las versiones GitLab 13.10.3, 13.9.6 y 13.8.8. Sin embargo, según el escaneo realizado el 31 de octubre en la red global de 60,000 instancias públicas disponibles de GitLab, el 50% de los sistemas siguen utilizando versiones obsoletas de GitLab, vulnerables a la explotación. Las actualizaciones necesarias solo están instaladas en el 21% de los verificados. servidores, mientras que en el 29% de los sistemas no se pudo determinar el número de versión utilizada.
La negligencia de los administradores de servidores con GitLab en la instalación de actualizaciones ha permitido que los atacantes empiecen a explotar activamente la vulnerabilidad, quienes comenzaron a alojar en como en entornos de nube públicos o privados. malware y conectar estos a un botnet que participa en ataques DDoS. En su punto máximo, el volumen de tráfico durante el ataque DDoS, generado por el botnet basado en servidores GitLab vulnerables, alcanzó hasta 1 terabit por segundo.
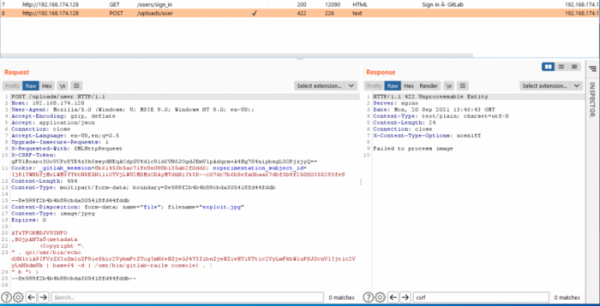
La vulnerabilidad es causada por el manejo incorrecto de archivos de imagen cargados por un analizador externo basado en la biblioteca ExifTool. La vulnerabilidad en ExifTool (CVE-2021-22204) permitía ejecutar comandos arbitrarios en el sistema al analizar metadatos de archivos en formato DjVu: (metadata (Copyright «\ » . qx{echo test >\/tmp\/test} . \ » b «) )
Además, dado que el formato real se determinaba en ExifTool por el tipo MIME del contenido y no por la extensión del archivo, el atacante podía cargar un documento DjVu con un exploit disfrazado como una imagen JPG o TIFF normal (GitLab llama a ExifTool para todos los archivos con extensiones jpg, jpeg y tiff para limpiar etiquetas innecesarias). Ejemplo de exploit. En la configuración predeterminada de GitLab CE, el ataque puede llevarse a cabo mediante el envío de dos solicitudes que no requieren autenticación.
Se recomienda a los usuarios de GitLab que se aseguren de estar utilizando la versión más actual y, en caso de estar utilizando una versión obsoleta, que instalen de inmediato las actualizaciones. Si esto no es posible por alguna razón, deben aplicar un parche específico que bloquee la explotación de la vulnerabilidad. A los usuarios de sistemas no actualizados también se les aconseja verificar que su sistema no haya sido comprometido, analizando los registros y revisando la existencia de cuentas sospechosas de atacantes (por ejemplo, dexbcx, dexbcx818, dexbcxh, dexbcxi y dexbcxa99).
Fuente: opennet.ru
